Запрос «trust wallet отзывы» редко означает, что человеку нужна ещё одна подборка звёздочек из магазина приложений. Обычно за ним стоит практический вопрос: можно ли доверить этому кошельку свои активы, что произойдёт при потере телефона, почему иногда пользователь видит баланс, но не может отправить токен, кто отвечает за сетевую комиссию и сможет ли поддержка вернуть доступ после утраты секретной фразы. Чтобы ответ был полезным, нужно отделить устройство самого кошелька от поведения блокчейна, сторонних приложений и действий владельца.
Trust Wallet относится к self-custody кошелькам: в классической модели пользователь контролирует ключевой материал, а компания не ведёт персональный банковский счёт с возможностью административно восстановить распоряжение активами. Это одновременно главное преимущество и главный источник риска. Если устройство потеряно, но резервная копия сохранена корректно, кошелёк можно восстановить. Если секрет раскрыт постороннему, смена PIN-кода не возвращает эксклюзивный контроль. Если секрет утрачен полностью, поддержка не может «перевыпустить» его как пароль от обычного сервиса.
Поэтому в этой статье отзывы о Trust Wallet рассматриваются как набор проверяемых сценариев. Жалоба «пропали деньги» сама по себе ещё не объясняет причину: токен мог быть скрыт в интерфейсе, перевод мог уйти в другую сеть, разрешение смарт-контракту могло позволить списание, пользователь мог установить поддельное приложение или открыть watch-only адрес без приватного ключа. Положительный отзыв «всё работает» тоже не доказывает безопасность конкретного поведения: один удачный перевод не проверяет резервную копию, подписи dApp и устойчивость к фишингу.
Для оценки кошелька разумнее смотреть на пять уровней: кто контролирует ключи; как устроено восстановление; какие операции выполняются непосредственно блокчейном; где подключаются сторонние сервисы; насколько интерфейс помогает заметить ошибку до подписи. Такой подход позволяет понять, кому Trust Wallet подходит как рабочий мультисетевой кошелёк, а кому лучше разделить повседневные операции и долгосрочный резерв между разными инструментами.
На момент проверки 3 сентября 2026 года официальный сайт Trust Wallet описывает продукт как self-custody кошелёк для мобильных устройств и браузера с поддержкой более ста блокчейнов. На странице безопасности компания также публикует датированный срез оценок магазинов приложений: 4,7 из 5 в App Store и 4,6 из 5 в Google Play по состоянию на 15 мая 2026 года. Эти цифры полезны только как индикатор масштаба пользовательского опыта. Они не заменяют проверку конкретной версии приложения, recovery-модели и собственного сценария хранения.
Отзывы меняются быстрее, чем фундаментальная модель кошелька. Сегодня пользователь может хвалить новую функцию, завтра интерфейс изменится, а поддержка отдельных сетей будет пересмотрена. Поэтому хороший обзор должен отделять устойчивые свойства от временных. К устойчивым относятся self-custody, необходимость контролировать ключи, публичность блокчейн-транзакций и необратимость многих действий. К временным — расположение кнопок, список встроенных провайдеров, конкретные лимиты и поддержка отдельных функций. Перед значимой операцией эти временные детали проверяют повторно.
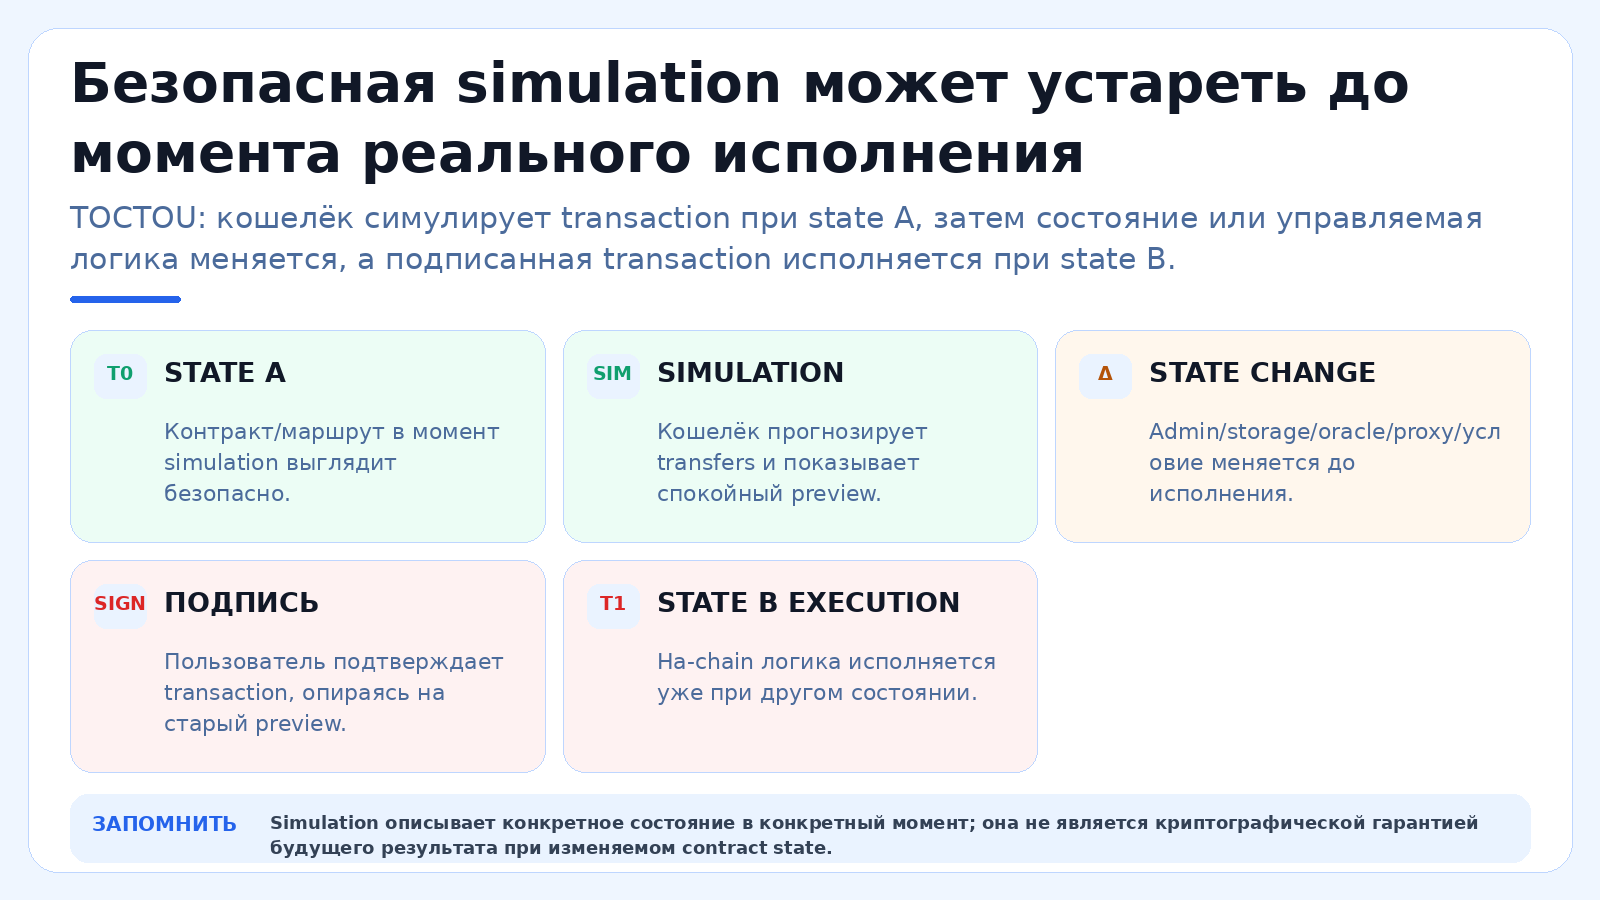
Отдельно нужно отличать безопасность приложения от безопасности экономического решения. Trust Wallet может корректно подписать транзакцию, которая финансово невыгодна, ведёт к плохому contract или выдаёт слишком широкое разрешение. Криптографическая корректность означает, что подпись принадлежит вашему ключу; она не означает, что получатель честный или сделка разумная. Именно поэтому review, ориентированный только на отсутствие технических сбоев, неполон. Пользователю нужен контроль того, что он подписывает и какой результат появится после публикации операции.
Вторая важная граница проходит между восстановлением приложения и восстановлением права распоряжения активами. Переустановить программу легко, но это не создаёт заново неизвестный приватный ключ. И наоборот, человек с корректной recovery может восстановить адреса даже после полной потери старого телефона. Эта особенность объясняет множество противоречивых отзывов: для одного пользователя удаление приложения было безобидным, для другого стало катастрофой, потому что резервной копии не существовало. Разница не в удаче, а в подготовленном backup.
Третья граница — между отображением баланса и фактическим состоянием сети. Кошелёк строит удобное представление данных, но окончательное наличие токена подтверждается записью блокчейна. Если интерфейс временно не показывает актив, независимая проверка адреса способна подтвердить, что средства никуда не исчезли. Если же сеть показывает исходящий transfer, нужно исследовать подпись, approval или компрометацию. Такой порядок защищает от вредной привычки решать каждую проблему переустановкой, повторным переводом или вводом seed на постороннем сайте.
Поэтому итоговая оценка Trust Wallet в этой статье не сводится к вердикту «хороший» или «плохой». Более полезный результат — понять, для какой роли продукт подходит, какие риски остаются на стороне пользователя и какие проверки должны выполняться до крупной суммы. Если после чтения вы можете объяснить собственную схему восстановления, отличить network fee от чужой платы и проверить подозрительную транзакцию без передачи секретов, review выполнил свою практическую задачу.
Наконец, полезно помнить о цене ошибки. Для тестовой суммы допустим эксперимент, для месячного дохода уже нужен предсказуемый процесс, а для долгосрочного капитала — независимое резервирование и разделение ролей. Один и тот же Trust Wallet может быть разумным инструментом в первом сценарии и недостаточно изолированным единственным контуром в третьем. Поэтому все рекомендации ниже привязаны не к абстрактной репутации бренда, а к последствиям конкретной ошибки. Такой масштабируемый подход помогает использовать удобство приложения, не превращая его в единственную точку отказа для всех активов.
Отзыв становится особенно ценным, когда после него можно сформулировать конкретную проверку. Если чужая история не позволяет понять сеть, адрес, тип подписи или способ восстановления, используйте её только как предупреждение. Своё решение основывайте на действиях, которые способны повторить и проверить сами.
Что именно оценивают отзывы о Trust Wallet
Перед тем как соглашаться с чужой оценкой кошелька, полезно определить предмет оценки. У Trust Wallet одновременно есть интерфейс, локальный контур ключей, взаимодействие с десятками сетевых моделей и доступ к сторонним Web3-функциям. Ошибка на любом уровне выглядит для пользователя как проблема одного приложения. Поэтому этот раздел вводит разметку причин: продуктовая ошибка, сетевое состояние, неверный токен, небезопасная подпись, компрометация секрета или несовпадение ожиданий с self-custody. Такая разметка нужна не ради терминов: от правильной причины зависит правильное действие после инцидента.
Есть ещё одна причина не доверять средней оценке без разбора: один и тот же пользователь может называть Trust Wallet сразу кошельком, способом покупки, swap-интерфейсом и точкой входа в dApp. Но эти функции имеют разные контуры ответственности. Если покупка не завершилась, нужно смотреть исполнителя заказа; если on-chain перевод подтверждён, решающим становится блокчейн; если после подписи токены ушли контракту, исследуют permission и calldata; если приложение не показывает уже существующий token transfer, это вопрос отображения. Чем точнее классификация, тем меньше шанс сделать неверный вывод вроде «кошелёк украл деньги» или, наоборот, «раз приложение популярное, любая операция внутри него безопасна». В обзоре важно оценивать не только исход события, но и то, насколько пользователь способен восстановить его по независимым данным.
Рейтинг приложения не равен оценке сохранности активов
Высокая оценка в магазине приложений показывает, что большой группе пользователей нравится интерфейс и приложение выполняет ожидаемые функции. Но она не отвечает на главный вопрос владельца криптоактивов: насколько устойчив его личный сценарий хранения. У пользователя с небольшой рабочей суммой, резервной копией и осторожным поведением один профиль риска. У человека, который хранит весь капитал на одном телефоне, подключает десятки dApp и никогда не проверял восстановление, профиль совершенно другой, хотя приложение установлено то же самое.
Поэтому читать отзывы полезно по категориям. Жалобы на интерфейс, синхронизацию и отображение токена относятся к программной части. Потеря seed-фразы относится к модели self-custody. Высокая комиссия может быть свойством конкретной сети. Неудачный swap может зависеть от ликвидности и стороннего маршрута. Если смешать эти случаи в одну среднюю оценку, она почти ничего не скажет о том, насколько кошелёк подходит именно вам.
Перед выводом по рейтингу посмотрите, что именно оценивает автор отзыва: установку, удобство, конкретный перевод или восстановление. Один успешный сценарий не проверяет все остальные. Для своей суммы важнее заранее проверить backup и способность самостоятельно подтвердить on-chain результат.
Self-custody меняет смысл слова «надёжность»
В обычном финансовом приложении надёжность часто связывают с тем, сможет ли оператор восстановить доступ, отменить подозрительную операцию или заблокировать вывод. В self-custody кошельке часть этих ожиданий неприменима. Приватный ключ или производный от него секрет даёт возможность подписывать операции. Если секрет остаётся только у владельца, оператор приложения не может распорядиться активами. Если секрет украден, атакующий получает тот же криптографический контроль, что и законный владелец.
Из этого следует важный критерий для отзывов: хороший кошелёк не обязан уметь возвращать средства после раскрытия seed. Наоборот, возможность службы поддержки произвольно восстановить или переназначить ключи означала бы другую модель. Проверять нужно, ясно ли приложение объясняет ответственность пользователя, позволяет ли создать резервную копию, отличает ли локальный пароль от recovery и помогает ли снизить вероятность опасной подписи.
Полезный критерий здесь простой: сможете ли вы восстановить контроль без участия оператора и одновременно не дать это сделать постороннему. Если ответ зависит от секретной фразы, защищать нужно прежде всего её, а не только вход в приложение.
| Что произошло | Где проверять | Что это показывает |
|---|---|---|
| Баланс не обновился | Explorer нужной сети | Есть ли актив на адресе |
| Перевод задержан | Transaction hash / статус | Опубликована ли операция |
| Списались токены | Token transfers / approvals | Какой контракт получил право |
| Высокая комиссия | Поля fee/gas | Сетевой или сторонний компонент |
Что контролирует Trust Wallet, а что контролирует сеть
Кошелёк формирует интерфейс, хранит или использует ключевой материал, собирает транзакцию и передаёт её в выбранную сеть. Но после публикации правила задаёт блокчейн: подтверждение, gas, наличие нативной монеты, порядок nonce, состояние контракта и финальность зависят от конкретной сети. Поэтому отзыв «Trust Wallet удержал комиссию» может быть неверной интерпретацией обычной network fee, которую получает не разработчик приложения как плату за хранение.
Практический способ отделить одно от другого — открыть transaction hash в независимом обозревателе соответствующей сети. Там видно, была ли транзакция опубликована, какой адрес отправитель, кто получатель, какой токен передан и сколько ушло на сетевую комиссию. Если данные в блокчейне не совпадают с ожиданием, ищут причину операции; если блокчейн показывает правильный результат, а приложение — нет, проблема уже ближе к отображению или синхронизации.
Когда возникает спорная операция, сначала разделите интерфейс и протокол. Если hash уже существует, сеть оставила проверяемый след. Если hash отсутствует, исследуйте подпись, отправку и локальное состояние приложения. Такой порядок быстрее показывает, где именно искать причину.
Где в пользовательском опыте появляются третьи стороны
Даже self-custody кошелёк может показывать функции, которые исполняются не самим кошельком. Покупка за фиат, продажа, отдельные swap-маршруты, мосты, staking-интерфейсы и dApp могут использовать внешних поставщиков. У таких операций собственные условия, лимиты, комиссии, проверки и процедуры поддержки. Нельзя автоматически переносить репутацию одного участника на всю цепочку.
Перед сложной операцией полезно определить исполнителя каждого этапа. Кто принимает платёж, кто рассчитывает курс, какой контракт выполняет swap, в какой сети появляется конечный актив, кто может остановить или отклонить заявку. Если отзыв относится к задержке стороннего провайдера, он важен для пользовательского опыта Trust Wallet, но не доказывает, что self-custody баланс был изъят самим приложением.
Перед использованием встроенной функции найдите название исполнителя и условия операции. Это особенно важно для действий, где появляется отдельная заявка, курс или внешний статус. Тогда станет понятно, к кому относится задержка и какие доказательства нужно сохранить.
Как читать отзывы так, чтобы они помогали принять решение
Полезный отзыв содержит проверяемые детали: версия приложения, тип устройства, сеть, токен, transaction hash, этап, на котором возникла проблема, и действия пользователя до ошибки. Формулировка «всё украли» без адреса, хеша и описания подписи не позволяет отличить компрометацию seed от вредного approve, подмены адреса или фальшивого приложения. Точно так же хвалебная фраза без сценария не показывает, была ли проверена recovery.
Перед выбором кошелька составьте собственный тест-план. Создайте кошелёк, сохраните резервную копию, получите небольшой перевод, отправьте тестовую сумму, проверьте операцию по hash и только потом подключайте dApp. Такой подход даёт личный проверяемый опыт, а публичные отзывы используются как перечень возможных проблем, которые нужно заранее включить в проверку.
Сильнее всего помогают отзывы, в которых есть сеть, токен, адрес или hash и последовательность действий. Их можно сопоставить с собственным сценарием. Эмоциональная оценка без технических деталей полезна как сигнал, но не как доказательство причины проблемы.
Архитектура безопасности Trust Wallet
Безопасность кошелька нельзя свести к наличию PIN или красивому предупреждению на экране. Она состоит из ключевого материала, резервирования, защиты устройства, проверки транзакций и ограничений полномочий самого оператора приложения. Чем лучше пользователь понимает, какой слой защищает конкретная функция, тем меньше риск ожидать от неё невозможного. Ни Security Scanner, ни биометрия, ни аппаратный signer не заменяют друг друга: каждый закрывает свой класс угроз. Поэтому полезно рассматривать защиту как систему независимых барьеров, а не как единственный рейтинг безопасности.
В криптокошельке безопасность полезно рассматривать как цепочку до и после подписи. До подписи работают защита устройства, проверка домена, предупреждения, просмотр суммы и адреса, понимание contract. После подписи остаётся проверка transaction hash, состояния разрешений и возможность миграции, если секрет скомпрометирован. Между этими этапами находится самое важное решение пользователя — подтвердить конкретные данные приватным ключом. Поэтому даже сильные продуктовые меры не отменяют необходимости понимать смысл транзакции. С другой стороны, дисциплина пользователя не делает лишними аудит, безопасное хранение ключей и предупреждения интерфейса. Хорошая модель объединяет оба уровня: приложение уменьшает вероятность ошибки, а владелец не передаёт ему задачи, которые технически невозможно решить после необратимого действия.
Ключи и recovery — центр модели безопасности
В классическом self-custody сценарии ключевой материал хранится под контролем пользователя. Приложение помогает создать адреса и подписывать операции, но владение активом определяется возможностью сформировать корректную подпись. Recovery phrase — не пароль от аккаунта и не одноразовый код. Это резервный секрет, из которого могут восстанавливаться ключи и адреса. Человек, получивший такую фразу, способен перенести кошелёк на другое устройство без разрешения владельца.
Именно поэтому оценка безопасности начинается не с красивого интерфейса, а с того, где хранится recovery. Если копия лежит в переписке, скриншотах или общем облачном диске, защита самого приложения уже не решает главную проблему. Для отдельной проверки OneMagic подробно разбирает seed-фразу Trust Wallet и безопасное восстановление.
До первого серьёзного пополнения проверьте, что резервная копия действительно восстанавливает нужные адреса. Сам факт записи двенадцати слов ещё ничего не гарантирует: важны порядок, язык, дополнительная passphrase и отсутствие посторонних копий.
| Секрет/фактор | Что защищает | Что делать при утечке |
|---|---|---|
| Recovery phrase | Ключевой контроль | Новый кошелёк и миграция |
| PIN приложения | Локальный доступ | Сменить/переустановить после проверки backup |
| Пароль облака | Доступ к backup | Сменить пароль и проверить recovery |
| Публичный адрес | Не является секретом | Оценить только приватность |
PIN, пароль и биометрия защищают устройство, а не раскрытый seed
Локальная блокировка приложения полезна против человека, который получил физический доступ к разблокированному телефону. Она снижает риск бытовой кражи, случайного открытия кошелька и части атак через интерфейс. Но локальный PIN не меняет приватные ключи. Если recovery phrase уже скопирована злоумышленником, новый пароль приложения не делает старый секрет недействительным.
При подозрении на компрометацию важно классифицировать событие. Потерян только телефон — восстановите кошелёк на доверенном устройстве и при необходимости переместите активы. Утёк локальный пароль, но seed неизвестен посторонним — смените локальные средства защиты и проверьте устройство. Утекла recovery phrase или private key — создавайте новый независимый кошелёк и переносите активы, потому что старый секрет нельзя отозвать как пароль.
При инциденте задайте один вопрос: какой секрет мог стать известен атакующему. Если только PIN — меняется локальная защита. Если recovery — меняется сам кошелёк. Это различие помогает не тратить время на действия, которые не закрывают реальный риск.
Security Scanner полезен, но не является гарантией
Встроенные предупреждения способны заметить известный риск: подозрительный адрес, опасное взаимодействие или другие признаки, которые есть в используемых базах и моделях. Это реальное преимущество по сравнению с интерфейсом, который механически показывает кнопку подтверждения. Но отсутствие предупреждения не доказывает безопасность нового контракта, недавно созданного домена или сложной подписи.
Используйте scanner как дополнительный слой. Перед подтверждением всё равно проверяйте домен, сеть, адрес spender, сумму allowance и смысл запроса. Если приложение показывает непонятный raw data или подпись typed data без ясного результата, отмена операции безопаснее экспериментирования крупной суммой. Отдельно полезно знать, как проверять и отзывать token approvals.
Предупреждение scanner стоит воспринимать как повод остановиться, а отсутствие предупреждения — не как разрешение действовать. Для новой подписи всё равно нужны смысл операции, spender, сумма, сеть и ожидаемый результат после подтверждения.
Encrypted Cloud Backup меняет модель резервирования
Зашифрованная облачная резервная копия удобна тем, кто иначе вообще не создаст работоспособный backup. Но удобство не отменяет необходимость понимать, что именно сохраняется, каким секретом защищено и к какому облачному аккаунту привязан доступ. Облачный сценарий добавляет зависимость от безопасности учётной записи устройства и механизма восстановления этой учётной записи.
Для крупного долгосрочного резерва полезно сравнить несколько стратегий: офлайн-копия recovery, зашифрованный backup, аппаратный signer и разделение средств между контурами. Нет универсального ответа «облако всегда плохо» или «облако всегда безопасно». Хорошая схема — та, где потеря одного телефона, одного пароля или одного физического носителя не приводит автоматически к необратимой потере или краже всего резерва.
Если выбираете облачный backup, восстановите цепочку доступа на бумаге: облачный аккаунт, второй фактор, пароль шифрования и запасное устройство. Это показывает, какие события действительно могут лишить вас доступа и какие точки требуют отдельной защиты.
Browser extension расширяет возможности и поверхность атаки
Расширение браузера удобно для Web3: dApp получает публичный адрес, предлагает транзакцию или подпись, а пользователь подтверждает действие в знакомом интерфейсе. Но браузер одновременно работает с множеством сайтов, вкладок и расширений. Фишинговый домен может выглядеть как привычное приложение, а вредоносное расширение или компрометированная сессия создают дополнительный риск.
Для активной работы разумно отделить Web3-адрес от основного резерва. На рабочем адресе держат сумму, достаточную для текущих операций, а долгосрочные средства не подключают к случайным dApp. Если требуется ещё один уровень контроля, поддерживаемый hardware wallet может использоваться как физический signer. Главное — понимать, что аппаратное устройство не делает безопасной подпись, которую пользователь сам подтвердил, не разобрав её смысл.
Для браузерного Web3 удобнее иметь отдельный адрес с ограниченным балансом. Тогда опасная подпись или уязвимая вкладка не ставит под риск весь резерв. Разделение адресов часто даёт больше практической защиты, чем попытка идеально обезопасить один универсальный кошелёк.
Типичные причины плохих отзывов и реальные риски
Негативный пользовательский опыт особенно полезен, если превратить его в модель отказа. Для криптокошелька важны не только баги приложения, но и фишинг, поддельные сборки, разрешения смарт-контрактам, подмена адресов и заражённое устройство. Эти сценарии отличаются моментом, когда ещё можно остановить ущерб. До раскрытия seed достаточно не вводить секрет; до подписи — отменить запрос; после подтверждённого вредного approve — отозвать разрешение; после раскрытия ключей — уже нужна миграция. Правильная последовательность экономит время в стрессовой ситуации.
Для практической оценки полезно смотреть на момент компрометации. Если злоумышленник только прислал ссылку, ущерба ещё нет. Если пользователь открыл сайт, но ничего не подписал и не вводил, риск ограничен. Если выдан approval, возможно точечное право на конкретный token. Если раскрыта recovery phrase, под угрозой уже весь набор адресов, который восстанавливается из этого секрета. Такая градация позволяет реагировать пропорционально. Паническая миграция всех активов после каждого странного pop-up создаёт лишние комиссии и новые ошибки, а спокойное ожидание после раскрытия seed — наоборот опасно. В отзывах эти стадии часто смешаны, поэтому читателю важно восстановить хронологию: что произошло первым, какие данные были введены, что подписано и какой on-chain результат появился после этого.
Поддельное приложение может выглядеть убедительнее настоящего
Популярный кошелёк неизбежно копируют. Поддельное приложение может использовать похожий логотип, название, screenshots и даже показывать настоящий публичный баланс. Критическая точка наступает, когда оно просит импортировать seed или подписать действие. После передачи recovery злоумышленнику интерфейс может продолжать работать нормально, а вывод средств произойдёт позже, когда владелец уже не связывает событие с установкой программы.
Поэтому проверяйте официальный источник установки, разработчика, домен и цифровую цепочку обновлений. Не устанавливайте APK или расширение по ссылке из чата, рекламы или комментария. Если приложение уже было установлено из сомнительного источника и туда вводился seed, безопасный сценарий — новый кошелёк на чистом устройстве и перенос активов. Общий алгоритм разобран в материале о поддельных приложениях криптокошельков.
Если есть сомнение в происхождении установленной сборки, не проверяйте её основным seed. Создайте тестовый пустой кошелёк или переустановите приложение из официального источника. Секрет вводят только после того, как источник программы не вызывает вопросов.
| Событие | Опасность | Первая реакция |
|---|---|---|
| Seed введена на сайте | Полная компрометация | Создать новый секрет |
| Неизвестный approve | Расходование токена | Проверить spender и revoke |
| Подмена адреса | Необратимый перевод | Остановить отправку до подписи |
| Подозрительное устройство | Кража/подмена данных | Перейти на доверенное устройство |
Фишинг чаще атакует человека, а не криптографию
Письмо «службы безопасности», фальшивая форма синхронизации, бот поддержки и сайт проверки кошелька могут просить recovery phrase под правдоподобным предлогом. Технически атакующему не нужно ломать шифрование: достаточно убедить владельца добровольно раскрыть секрет. После этого перевод будет подписан корректными ключами, и блокчейн не отличит преступника от владельца.
Нормальная диагностика почти всегда возможна по публичным данным: адресу, transaction hash, сети, версии приложения и описанию ошибки. Seed и private key для поддержки не нужны. Если кто-то просит их «для верификации», «синхронизации» или «разблокировки вывода», это критический сигнал остановиться. Чем сильнее собеседник торопит, тем важнее закрыть чат и самостоятельно открыть официальный канал поддержки.
Самый полезный антифишинговый навык — уметь продолжить диагностику без раскрытия секретов. Если проблему нельзя объяснить по адресу, hash и публичному состоянию сети, это ещё не означает, что кому-то нужен ваш private key.
Token approval способен дать право на списание без новой команды Send
В EVM-сетях владелец токена может заранее разрешить контракту тратить определённое количество токенов. После такого approve последующее списание через transferFrom не требует новой обычной отправки со стороны владельца. Поэтому отзыв «токены ушли сами, я ничего не отправлял» иногда описывает старое разрешение, а не взлом приложения в момент списания.
После работы с новым dApp проверяйте активные permissions, особенно unlimited allowance. Disconnect сайта закрывает сессию, но не обязательно меняет запись в блокчейне. Если обнаружено неизвестное разрешение, сначала определите token contract и spender, затем выполните корректный revoke в нужной сети. Если одновременно есть признаки утечки seed, одного revoke недостаточно — ключевой материал нужно считать скомпрометированным.
После взаимодействия с новым контрактом запишите spender и лимит разрешения. Через несколько недель название сайта может забыться, а on-chain allowance останется. Периодическая ревизия permissions уменьшает риск позднего списания из старого разрешения.
Address poisoning использует доверие к истории операций
Атакующий может отправить мелкую или нулевую операцию с адреса, внешне похожего на знакомый реквизит. Если затем пользователь копирует адрес из истории, сравнивая только первые и последние символы, следующий перевод уходит злоумышленнику. Сам кошелёк при этом выполняет корректную транзакцию на адрес, который подтвердил пользователь.
Для крупных сумм адрес нужно брать из первичного источника и проверять полностью либо через заранее согласованный QR-код. История транзакций удобна для просмотра, но не должна быть единственным источником реквизита. Перед отправкой полезен небольшой тест, а риск подмены подробно разобран в инструкции о подмене адреса криптокошелька.
Для повторяющихся крупных платежей храните реквизит в отдельном проверенном источнике, а не копируйте последний похожий адрес из истории. Совпадение первых и последних символов удобно для визуального контроля, но недостаточно для окончательного подтверждения.
Компрометированное устройство превращает хороший кошелёк в плохой контур
Даже корректное приложение работает внутри операционной системы. Вредоносное ПО может читать буфер обмена, показывать фальшивые overlays, подменять адрес перед вставкой или пытаться перехватить данные через доступность и удалённое управление. Если устройство рутовано, давно не обновлялось или используется для установки сомнительных программ, качество кошелька не компенсирует полностью риск окружения.
Для значимой суммы полезно уменьшать поверхность атаки: обновлённая ОС, минимальный набор приложений, отсутствие удалённого доступа, отдельный рабочий профиль и ручная проверка адреса на независимом экране. Если поведение телефона изменилось, не стоит «тестировать ещё раз» основным кошельком. Сначала перенесите контроль на доверенное устройство или новый адрес, затем исследуйте старое окружение.
Если телефон ведёт себя необычно, сначала уменьшите финансовый риск, а уже потом исследуйте причину. Новый доверенный адрес и перенос средств часто важнее, чем попытка доказать, какое именно приложение подменяет буфер или показывает overlay.
Сети, токены и комиссии: почему интерфейс легко понять неправильно
Мультисетевой кошелёк показывает пользователю единый экран, хотя под ним работают разные протоколы. Это создаёт удобство и одновременно источник ошибок: одинаковый тикер может относиться к разным контрактам, одинаковый 0x-адрес может существовать в нескольких EVM-сетях, а комиссия оплачивается нативным активом конкретной сети. Review-оценка должна учитывать эту сложность. Если пользователь не понимает network, contract и fee, он будет приписывать приложению свойства блокчейна. Если понимает, интерфейс становится инструментом управления, а не чёрным ящиком.
Самая полезная привычка для мультисетевого кошелька — описывать операцию не фразой «перевожу USDT», а полной технической формулой: «отправляю такой-то contract в такой-то сети на такой-то адрес, комиссия оплачивается такой-то нативной монетой». В обычной речи это кажется избыточным, но именно эти четыре элемента определяют результат. Одинаковый бренд токена не объединяет разные блокчейны, одинаковый адресный формат не делает сети одной системой, а наличие дорогого токена не означает наличие gas. Review Trust Wallet должен учитывать, насколько интерфейс помогает пользователю увидеть эти различия, но окончательная ответственность за подтверждённые реквизиты всё равно остаётся у владельца ключа. Чем крупнее сумма, тем полезнее независимая проверка через explorer до повторного действия.
Одинаковый тикер не означает один и тот же активный маршрут
USDT, USDC и другие токены существуют в нескольких сетях. Пользователь видит одинаковый тикер, но технически это разные контракты и разные реестры состояния. Адрес может внешне совпадать в EVM-сетях, однако средства появятся только в той сети, куда была отправлена транзакция. В других экосистемах отличаются и формат адреса, и правила комиссии.
Перед получением токена проверяйте не только название актива, но и сеть. После перевода открывайте соответствующий explorer и сверяйте contract. Если токен пришёл, но не отображается, это ещё не потеря: возможно, нужно включить нужную сеть или добавить официальный contract. Инструкция по проверке транзакции по TXID помогает отделить on-chain результат от проблемы интерфейса.
Перед переводом произнесите полное описание актива: название, сеть и contract. Если вы не можете назвать все три элемента, операция ещё не готова к подтверждению. Такой простой ритуал заметно снижает ошибки с одинаковыми тикерами.
| Параметр | Проверка до отправки | Проверка после |
|---|---|---|
| Сеть | Название/chain | Explorer этой сети |
| Токен | Официальный contract | Token transfer |
| Получатель | Полный адрес | Recipient в hash |
| Комиссия | Нативная монета | Фактический fee |
Сетевая комиссия не является универсальной комиссией Trust Wallet
Для отправки транзакции сеть требует ресурс: gas в EVM-сетях, отдельную модель fee в Bitcoin, SOL в Solana, TRX или ресурсы в TRON и так далее. Сумма может меняться от нагрузки, сложности операции и текущих правил сети. Поэтому два пользователя получают разный опыт даже при одинаковом приложении.
Перед подтверждением смотрите, в какой нативной монете оплачивается fee и какой net-result останется после операции. Если токен есть, а нативного баланса нет, отправка может быть невозможна. Не стоит покупать «активацию кошелька» у неизвестного человека: нормальная проблема gas решается пополнением адреса нативной монетой в нужной сети, а не передачей seed или удалённым доступом к телефону.
Смотрите не только на итоговую сумму fee, но и на валюту, в которой она списывается. Это быстро показывает, относится ли расход к сети. Для сложных операций отдельно сравнивайте network fee и условия встроенного провайдера.
Неправильный contract создаёт иллюзию знакомого токена
Название и логотип токена не уникальны. Любой разработчик может выпустить контракт с тем же symbol, что у популярного актива. Если кошелёк автоматически показывает найденный токен или пользователь добавляет его вручную, визуальное сходство не доказывает экономическую ценность и связь с официальным эмитентом.
Проверяйте полный contract address в официальном источнике проекта и в explorer конкретной сети. Для неизвестного airdrop безопаснее ничего не подписывать и не переходить по встроенной ссылке. Если незнакомый токен появился сам, его наличие не даёт ему права списать остальные активы. Риск обычно появляется при взаимодействии, approval или вводе секрета на связанном сайте.
Для важного токена сохраните официальный contract в собственном справочнике. Это лучше, чем каждый раз искать адрес через рекламу или случайный сайт. При добавлении custom token сверяйте как минимум сеть, полный contract и decimals.
Pending и failed — разные состояния, требующие разных действий
Pending означает, что операция ещё не получила окончательный результат. Failed или reverted означает, что сеть обработала попытку, но изменение состояния не состоялось полностью по правилам виртуальной машины; при этом сетевой ресурс мог быть потрачен. В Bitcoin отдельные причины задержки связаны с fee rate, зависимостями и mempool. Поэтому кнопка «повторить» без диагностики иногда создаёт вторую проблему.
Сначала найдите hash и посмотрите статус в сети. Если транзакции вообще нет, проверьте, была ли она подписана и отправлена. Если она pending, выясните механизм ускорения или замены для конкретной сети. Если failed, прочитайте причину и не повторяйте неизменённую операцию крупной суммой. Интерфейс кошелька должен помогать, но окончательный статус подтверждается блокчейном.
Не повторяйте операцию, пока не поняли её текущее состояние. Pending может требовать ожидания или корректной замены, failed — исправления причины, а отсутствие hash — проверки самой отправки. Одинаковая кнопка Retry для этих случаев вводит в заблуждение.
Cross-chain операция добавляет отдельный слой риска
Когда актив перемещается между сетями, пользователь имеет дело не только с исходной и конечной транзакцией. Может использоваться bridge, промежуточный контракт, wrapped-представление и сторонний relayer. Каждое звено имеет собственные условия. Поэтому отзыв «отправил из сети A, в сети B ничего нет» требует анализа полного маршрута, а не только баланса в Trust Wallet.
Для первого межсетевого сценария используйте небольшую сумму, сохраните исходный hash и идентификатор операции провайдера, а после завершения проверьте конечный contract. Если конечный токен отличается от ожидаемого, не пытайтесь исправить ситуацию случайным swap. Сначала определите, что именно было выпущено или разблокировано и кто отвечает за конкретный мостовой этап.
Для мостовой операции заранее запишите исходный и ожидаемый конечный актив. После завершения сравните contract на стороне назначения. Это защищает от ситуации, когда пользователь видит знакомый тикер, но получил wrapped-версию с другим риском и ликвидностью.
Восстановление и поддержка: пределы помощи в self-custody
У self-custody есть важная асимметрия: поддержка может помочь разобраться в интерфейсе и публичной транзакции, но не должна владеть секретом, который позволяет распоряжаться активами. Поэтому часть самых эмоциональных жалоб возникает именно в момент восстановления. Человек ожидает банковскую процедуру сброса пароля, а получает требование иметь собственный backup. Оценивать кошелёк здесь нужно по ясности модели и инструментам резервирования, а не по способности оператора сделать то, что противоречит отсутствию у него приватного ключа.
Пределы поддержки лучше понять до инцидента. Оператор приложения может объяснить, как найти hash, как включить сеть, где посмотреть token или как работает recovery. Он может исправить программный дефект в обновлении. Но он не должен иметь универсальный мастер-ключ, позволяющий вернуть чужой self-custody адрес после утраты секрета. Это различие защищает пользователя от одного типа централизованного риска и одновременно лишает привычной страховки «позвоню и всё восстановят». Поэтому зрелый отзыв оценивает не обещание возврата, а качество предупреждений, документации и диагностических инструментов. Пользователь со своей стороны должен иметь рабочий backup и понимать, когда проблема решается восстановлением старого секрета, а когда старый секрет уже опасен и требуется новый кошелёк.
Потерянный телефон не означает потерянные активы
Криптоактивы не лежат внутри корпуса телефона. Устройство содержит приложение и ключевой материал либо доступ к нему. Если recovery сохранена и не скомпрометирована, кошелёк можно восстановить на совместимом доверенном устройстве. После восстановления нужно сравнить публичные адреса, а затем добавить нужные сети и токены.
Перед заменой телефона полезно заранее провести контрольное восстановление на отдельном безопасном устройстве или убедиться, что backup читается и полный. OneMagic отдельно описывает перенос криптокошелька на новый телефон. Проверка до поломки намного дешевле, чем попытка выяснить после неё, что записано не то слово или потеряна дополнительная passphrase.
Полезно один раз специально восстановить тестовый кошелёк на другом устройстве. После такой репетиции потеря телефона перестаёт быть абстрактной катастрофой: вы точно знаете, какие данные нужны и какие адреса должны появиться после восстановления.
| Проблема доступа | Секрет сохранён? | Правильное действие |
|---|---|---|
| Телефон потерян | Да | Восстановить на доверенном устройстве |
| PIN забыт | Да | Переустановить и восстановить |
| Recovery потеряна, wallet открыт | Нет | Перенести на новый wallet |
| Recovery украдена | Неважно | Новый секрет и срочная миграция |
Забытый локальный пароль и потерянная recovery — разные проблемы
Локальный пароль защищает установленное приложение. Recovery позволяет восстановить ключи. Если человек забыл PIN, но у него есть корректная резервная копия, существует путь восстановить кошелёк заново. Если приложение открыто, но recovery потеряна, ситуация обратная: текущий доступ ещё есть, но любое повреждение устройства может сделать его последним.
При работающем кошельке и утраченной резервной копии не стоит откладывать решение. Создайте новый независимый кошелёк с проверенным backup и перенесите активы тестовой операцией, затем основной суммой. Не пытайтесь угадывать seed или хранить её в виде фотографии «на потом». Главная цель — вернуть воспроизводимый контроль, а не сохранить старую установку любой ценой.
Если кошелёк ещё открыт, а recovery нет, не ждите следующего сбоя. Сразу создайте новый резервируемый контур и перенесите средства. Рабочий экран без backup — временный доступ, а не полноценная стратегия владения.
Поддержка не должна просить секрет для диагностики
Настоящей поддержке достаточно публичных данных и контекста: адреса, hash, сеть, версия приложения, устройство и описание экрана. Эти данные позволяют понять, была ли транзакция опубликована и что произошло on-chain. Recovery phrase и private key не нужны для просмотра публичной истории.
Если собеседник просит секрет под видом проверки личности, восстановления баланса или снятия блокировки, разговор нужно прекратить. Не переходите по ссылке из личного сообщения и не устанавливайте программу удалённого управления. При обращении в поддержку открывайте официальный сайт или встроенный путь самостоятельно, а не через поисковую рекламу и чужие комментарии.
Перед обращением подготовьте публичный пакет: адрес, сеть, transaction hash, версия приложения и описание ошибки. Чем полнее этот набор, тем меньше поводов у мошенника убедительно просить «ещё один секретный код для проверки».
После утечки seed восстановление означает миграцию, а не смену настроек
Если recovery phrase уже известна постороннему, старые адреса остаются математически связанными с тем же секретом. Смена PIN, переустановка приложения и отключение dApp не отзывают этот секрет. Любая новая сумма, поступившая на старый адрес, снова может быть похищена.
Правильная реакция — создать новый кошелёк с новым независимым секретом на доверенном устройстве. Сначала перенесите наиболее ликвидные активы, учитывая network fee и наличие нативной монеты; затем разберите менее ликвидные токены и NFT. После миграции старый адрес можно оставить для наблюдения и доказательств, но не использовать как безопасное хранилище.
Старый адрес после раскрытия recovery можно считать публично скомпрометированным контуром. Не используйте его для новых поступлений даже после очистки телефона. Новая безопасность начинается только с нового независимого секрета и новых адресов.
Watch-only баланс не доказывает возможность распоряжения
Публичный адрес можно добавить в интерфейс только для наблюдения. Такой режим покажет настоящий on-chain баланс, историю и входящие операции, но не содержит приватного ключа для подписи. Мошенники используют это свойство: показывают жертве «кошелёк с деньгами» и требуют оплатить активацию или комиссию за вывод.
Никакая комиссия не создаёт отсутствующий private key. Перед тем как считать баланс своим, проверьте, какой секрет или аппаратный signer реально контролирует адрес. Если интерфейс предлагает только смотреть, а для отправки требует связаться с неизвестным оператором и доплатить, это не обычная модель self-custody. Не отправляйте деньги для «разморозки» публичного адреса.
Проверка права на адрес очень проста: вы должны уметь подписать допустимое действие соответствующим ключом, не платя неизвестному посреднику за «активацию». Видимый баланс без возможности подписи доказывает только существование адреса в блокчейне.
Приватность и данные пользователя
Self-custody и приватность связаны, но не являются синонимами. Можно не создавать обычный аккаунт и при этом оставить полностью публичную историю адреса в блокчейне. Можно хранить ключ локально и одновременно раскрывать адрес множеству dApp. Можно использовать зашифрованный backup и добавить зависимость от безопасности облачной учётной записи. Поэтому оценка приватности должна отвечать на конкретные вопросы: где находится секрет, какие публичные данные видит сеть, какие технические сведения нужны приложению и какие связи создаёт собственное поведение пользователя.
Оценивать приватность удобнее через карту потоков данных. Ключевой материал должен оставаться в собственном контуре. Публичные адреса неизбежно передаются сети и могут становиться видимыми dApp. Transaction hash раскрывает конкретную операцию, но не даёт права тратить средства. Технические данные устройства могут использоваться приложением для работы и безопасности. Сторонняя функция внутри кошелька способна иметь отдельные условия обработки данных. Такая карта лучше лозунга «анонимный кошелёк», потому что показывает, что можно безопасно сообщить поддержке, а что нельзя раскрывать никому. Она также помогает понять последствия повторного использования адресов: криптографическая безопасность ключа может оставаться высокой, но финансовая история становится проще для связывания и анализа.
Отсутствие регистрации не делает блокчейн анонимным
Trust Wallet позволяет пользоваться self-custody без обычного аккаунта с логином и паролем, но публичные блокчейны сохраняют адреса и историю операций. Если один адрес связан с личностью через платёж, публичный профиль или сторонний сервис, последующий анализ может связать и другие операции.
Поэтому приватность состоит из нескольких слоёв. Приложение может собирать меньше персональных данных, но сеть по-прежнему публична. Отдельные dApp и провайдеры имеют собственные политики. Для чувствительных сценариев нужно оценивать не только регистрацию в кошельке, но и повторное использование адресов, публичные подписи, подключённые сайты и источник поступающих средств.
Если важна приватность, заранее решите, какой адрес можно связывать с вашей личностью. Публичный перевод, опубликованный donation-address или повторное использование реквизита способны связать историю гораздо сильнее, чем наличие или отсутствие email при установке кошелька.
| Слой | Что может раскрыться | Как уменьшить связь |
|---|---|---|
| Блокчейн | Адреса и история | Разделять роли адресов |
| dApp | Подключённый адрес | Рабочий Web3-адрес |
| Облачный backup | Метаданные аккаунта | Сильная защита облака |
| Скриншоты | Баланс/адреса | Не публиковать без нужды |
Локальное хранение ключей не означает отсутствие любых технических данных
Для работы приложения нужны сведения об устройстве, версиях, сети и взаимодействии с инфраструктурой. Политика конфиденциальности отделяет wallet information от технических данных. Ключевой практический вопрос для владельца — не абстрактное обещание «ничего не собираем», а возможность понять, какие данные критичны для контроля над активами и какие из них могут проходить через внешние сервисы.
Private key и recovery должны рассматриваться как секрет высшего уровня. Публичный адрес и transaction hash можно раскрывать для диагностики, но они влияют на приватность. Скриншоты приложения могут содержать суммы и адреса. Даже безопасный с криптографической точки зрения файл способен раскрыть финансовую историю, если его публиковать без необходимости.
Разделяйте секретность и приватность. Private key нельзя раскрывать вообще, transaction hash иногда нужен для поддержки, а сведения об устройстве могут использоваться для работы сервиса. У каждого типа данных своя допустимая область раскрытия.
dApp видит больше, чем просто красивую кнопку Connect
При подключении сайт получает выбранный публичный адрес и может видеть связанные с ним публичные данные. Затем он способен запрашивать подписи и транзакции. Поэтому разделение адресов по задачам уменьшает количество связей между долгосрочным резервом и экспериментальными приложениями.
Используйте отдельный рабочий адрес для активных Web3-сценариев. После завершения работы закрывайте ненужные сессии и отдельно проверяйте on-chain approvals. Это не делает адрес анонимным, но ограничивает максимальный ущерб и уменьшает объём истории, который один dApp автоматически связывает с вашим основным резервом.
Перед подключением нового dApp полезно открыть отдельный адрес и заранее ограничить сумму на нём. Тогда даже ошибочная подпись остаётся локальной проблемой рабочего контура, а не событием для всего портфеля.
Облачный backup требует оценки аккаунта Apple или Google
Если используется зашифрованная облачная резервная копия, безопасность зависит не только от Trust Wallet. В цепочку входит облачный аккаунт, его двухфакторная защита, устройство восстановления и пароль шифрования. Сильный wallet-password не компенсирует слабый пароль почты, если через неё можно восстановить основной облачный аккаунт.
Проверьте, какие факторы нужны для восстановления облачной копии и что произойдёт при потере одного из них. Для значимой суммы храните план восстановления отдельно от повседневного телефона. Важно избежать двух крайностей: единственной копии в облаке и единственного бумажного листа без резервного сценария. Хороший backup должен переживать бытовую потерю, но не становиться лёгкой добычей при взломе аккаунта.
Проверьте, сможете ли вы восстановить облачный аккаунт после потери телефона и SIM-карты. Если нет, облачный backup создаёт ложное чувство резервирования. Сценарий восстановления должен переживать потерю основного устройства, иначе это не резерв.
Приватность — это управление связями, а не переключатель
Нельзя включить «анонимность» одной настройкой. Адреса связываются через повторное использование, совместные входы, время операций, dApp и публичные профили. Multi-chain кошелёк удобен тем, что объединяет активы, но это же удобство может психологически подтолкнуть пользователя использовать один и тот же набор адресов для слишком разных задач.
Практическое решение — заранее разделить роли: повседневные платежи, Web3, публичные поступления и долгосрочный резерв. Для каждой роли определите, какие данные допустимо раскрывать. Такая схема одновременно повышает приватность и упрощает расследование ошибки: становится понятно, какой адрес и какое приложение участвовали в конкретном событии.
Разделение ролей адресов полезно даже человеку, которому не нужна полная анонимность. Оно делает историю понятнее, уменьшает число dApp, связанных с резервом, и упрощает расследование спорной операции по конкретному рабочему адресу.
Удобство и ограничения Trust Wallet
Trust Wallet ценят за широкий набор сетей и функций, но универсальность всегда имеет цену — пользователю приходится понимать больше типов операций. Один человек получает удобство от единого интерфейса, другой быстрее путает network, token contract и gas. Поэтому вопрос «удобный ли Trust Wallet» нельзя отделить от профиля задачи. Для регулярных небольших переводов критерии одни, для Web3 — другие, для семейного долгосрочного резерва — третьи. В этом разделе удобство оценивается через количество необратимых решений, которые пользователь способен уверенно проверить сам.
Универсальность особенно хорошо проверяется на рутинных задачах. Если человек без напряжения получает адрес нужной сети, видит, чем оплачивается fee, может найти hash и восстановить wallet на тестовом устройстве, интерфейс действительно снижает операционные издержки. Если каждая операция требует поиска случайной инструкции и копирования contract из комментариев, широкий набор функций становится источником риска. Поэтому в обзоре полезно оценивать не число кнопок, а время до проверяемого результата. Для опытного пользователя мультисетевой интерфейс экономит время. Для новичка иногда безопаснее временно ограничить активные сети и функции, пока базовые действия не станут понятными. Такая настройка не уменьшает возможности кошелька — она уменьшает число одновременных решений, в которых можно ошибиться.
Мультисетевой интерфейс удобен, пока пользователь понимает различия сетей
Одно приложение для многих сетей уменьшает количество программ и делает портфель удобнее для просмотра. Но единый интерфейс скрывает фундаментальные различия: в Bitcoin нет ERC-20 approvals, в EVM-сетях нужен gas, в отдельных сетях есть memo или особые модели токенов. Новичок легко принимает одинаковую кнопку Send за одинаковый механизм.
Поэтому мультисетевость полезна пользователю, который готов проверять network и contract перед операцией. Если человек хочет один простой сценарий долгосрочного хранения BTC без dApp, специализированный инструмент может уменьшить когнитивную нагрузку. Если нужны разные сети и Web3, Trust Wallet становится удобнее, но требует более строгой дисциплины.
Если вы регулярно путаете, где нужен ETH, BNB, TRX или SOL для комиссии, уменьшите число активных сетей в рабочем сценарии. Хорошая настройка интерфейса должна снижать количество решений, а не демонстрировать максимум доступных функций.
| Роль | Подходит ли hot wallet | Комментарий |
|---|---|---|
| Повседневные переводы | Да | При ограниченном балансе |
| Web3 эксперименты | Да | Лучше отдельный адрес |
| Семейный долгосрочный резерв | Не как единственный контур | Нужна дополнительная изоляция |
| Пользователь без backup-дисциплины | С осторожностью | Сначала отработать восстановление |
Мобильное приложение хорошо для повседневных операций, но телефон — активная среда
Телефон постоянно подключён к интернету, получает уведомления, открывает ссылки и запускает множество приложений. Это делает мобильный кошелёк удобным для небольшого рабочего баланса, но повышает число ситуаций, в которых пользователь может встретить фишинг, вредоносную ссылку или подмену интерфейса.
Не обязательно отказываться от мобильного кошелька. Важнее ограничить сумму под риском и иметь резервный контур. Рабочий баланс можно пополнять по мере необходимости, а долгосрочный запас хранить на адресе, который не подключается к случайным dApp. Тогда ошибка в повседневном телефоне не равна потере всего капитала.
Определите максимальный баланс, который готовы держать на постоянно подключённом телефоне. Такая граница превращает абстрактный риск устройства в конкретное правило и помогает автоматически переносить излишек в более изолированный резервный контур.
Browser extension удобнее для dApp, но требует дисциплины браузера
На десктопе легче читать детали транзакции и сравнивать адреса, однако расширение работает рядом с сайтами, менеджерами паролей и другими extension. Пользователь должен проверять источник установки и список расширений, а также внимательно относиться к всплывающим окнам подписи.
Для важных действий закройте лишние вкладки, убедитесь в домене и прочитайте параметры до подтверждения. Не считайте, что окно Trust Wallet автоматически доказывает добросовестность сайта: вредоносный dApp вполне способен вызвать настоящее окно кошелька с опасной транзакцией. Кошелёк подтверждает, кто подписывает, но не гарантирует полезность того, что пользователь решил подписать.
Перед крупной подписью перезапустите браузер, закройте лишние вкладки и убедитесь, что домен открыт вручную. Несколько секунд на очистку контекста снижают шанс подтвердить запрос из подменённой вкладки или фальшивого pop-up.
Для долгосрочного крупного резерва одного hot wallet может быть недостаточно
Trust Wallet может быть технически надёжным и при этом не быть оптимальным единственным местом для крупного долгосрочного резерва. Причина не в конкретном бренде, а в свойствах hot-wallet среды: ключ используется на активно работающем устройстве, которое взаимодействует с интернетом и приложениями.
При значимой сумме рассмотрите hardware signer, multisig или другое разделение контроля. Trust Wallet при этом может остаться интерфейсом для рабочей части портфеля. Главный принцип — не превращать одно устройство, одну recovery и один адрес в единственную точку отказа. Чем выше сумма, тем важнее независимый сценарий восстановления и физическое подтверждение критических операций.
Чем реже должны двигаться резервные средства, тем меньше причин держать ключ в активном Web3-контуре. Для долгосрочного хранения полезно проектировать отдельный процесс получения, проверки и восстановления, а не просто увеличивать баланс привычного мобильного адреса.
Новичку нужен не максимум функций, а минимум необратимых ошибок
Большое количество активов и Web3-функций выглядит преимуществом, но новичок может быстрее ошибиться в сети, contract или подписи. Хороший стартовый сценарий должен быть намеренно скучным: создать кошелёк, записать backup, получить маленький перевод, вернуть часть суммы, проверить hash и научиться отличать публичный адрес от секретов.
Только после этого имеет смысл пробовать custom tokens, dApp и cross-chain операции. OneMagic собрал отдельный практический материал как пользоваться Trust Wallet безопасно; review-оценка и пошаговая эксплуатация — разные задачи, поэтому их полезно читать последовательно.
Первый успешный цикл должен включать не только получение, но и обратную отправку небольшой суммы. Пока пользователь не умеет самостоятельно провести обе стороны операции и проверить hash, расширять набор сетей и dApp преждевременно.
Кому Trust Wallet подходит, а кому лучше выбрать другой контур
Выбор кошелька — это выбор роли, а не пожизненная привязка к одному приложению. Trust Wallet может быть хорошим рабочим инструментом и одновременно не быть единственным контуром для всего капитала. Может подходить пользователю нескольких сетей и быть избыточным человеку, которому нужен только редкий Bitcoin-перевод. Может быть удобен для dApp, если рабочий адрес отделён от резерва. Такой ролевой подход позволяет отказаться от вопроса «какой кошелёк самый лучший» и вместо него определить допустимый ущерб, частоту операций и требования к восстановлению.
Ролевое разделение особенно важно для пользователей, которые одновременно держат долгосрочный резерв и активно взаимодействуют с Web3. Один адрес не обязан обслуживать обе задачи. Рабочий кошелёк можно регулярно подключать к приложениям и при необходимости менять. Резервный адрес может месяцами не подписывать ничего, кроме редкого заранее проверенного перевода. Если Trust Wallet используется только в первой роли, риск активной среды ограничивается рабочей суммой. Если он используется и для резерва, требования к устройству, backup и дисциплине должны быть выше. Такой подход избавляет от ложного выбора «доверять приложению или не доверять»: доверие заменяется архитектурой, в которой одна ошибка не должна приводить к максимальному финансовому ущербу.
Подходит пользователю, которому нужен мультисетевой self-custody кошелёк
Если вы работаете с несколькими сетями, хотите самостоятельно контролировать ключи и готовы проверять сеть, contract и подпись, Trust Wallet закрывает много повседневных задач в одном интерфейсе. Особенно полезна возможность отделить публичный адрес от учётной записи сервиса: для базового self-custody сценария не требуется обычный логин с хранением ключей у оператора.
Но преимущество раскрывается только при дисциплине. Перед крупной суммой протестируйте recovery, сохраните адреса и настройте блокировку приложения. Для каждой новой сети сначала выполните маленькую операцию. Удобство одного интерфейса не должно превращаться в привычку подтверждать всё автоматически.
Хороший кандидат для Trust Wallet — человек, которому действительно нужны несколько сетей и самостоятельный контроль. Если мультисетевость не используется, лишняя функциональность не добавляет ценности и может только усложнить проверку операций.
| Жалоба | Частая причина | Что проверить |
|---|---|---|
| «Деньги исчезли» | Сеть/отображение/списание | Address + hash |
| «Не отправляется» | Нет gas/не та сеть | Нативный баланс |
| «Комиссия огромная» | Нагрузка/сложная операция | Fee breakdown |
| «Токен пропал» | Скрыт или другой contract | Contract + explorer |
Подходит как рабочий кошелёк для Web3 с ограниченным балансом
Для dApp удобен адрес, на котором нет всего долгосрочного капитала. Его можно подключать к новым приложениям, выдавать ограниченные approvals и при необходимости полностью заменить, не меняя основной резерв. Trust Wallet подходит для такой роли благодаря мобильному и браузерному интерфейсу.
Установите лимит рабочего баланса. После каждой новой активности проверяйте permissions и неизвестные токены. Если сайт ведёт себя подозрительно, disconnect — только первый шаг; убедитесь, что не осталось on-chain разрешений. При признаках компрометации создайте новый рабочий адрес, а не пытайтесь бесконечно «чистить» старый.
Рабочий Web3-адрес удобно воспринимать как расходный инструмент. Его можно заменить после серии рискованных взаимодействий, не затрагивая резерв. Такой подход снижает психологическую привязанность к одному адресу и упрощает миграцию при сомнениях.
Не лучший единственный контур для человека, который не готов хранить recovery
Если пользователь заранее понимает, что потеряет бумажную копию, будет фотографировать seed или передаст её родственникам в мессенджере, self-custody может оказаться хуже хорошо защищённой кастодиальной модели. Свобода распоряжения требует способности хранить секрет и самостоятельно выполнять восстановление.
До выбора кошелька честно оцените свои привычки. Если резервирование кажется слишком сложным, сначала потренируйтесь на небольшой сумме. Нельзя компенсировать отсутствие backup надеждой на поддержку: это противоречит самой модели. Удобство приложения не отменяет криптографической ответственности владельца.
Если человек не готов самостоятельно отвечать за backup, лучше признать это до перевода денег. Тренировка на тестовом кошельке помогает понять, подходит ли self-custody вообще, не превращая обучение в риск для значимой суммы.
Для крупного долгосрочного капитала разумно разделять инструменты
Сумма меняет требования к защите. То, что приемлемо для ежедневных переводов, может быть недостаточно для семейного резерва. В крупном контуре важны физическое подтверждение, независимые backups, план наследования и минимальное число взаимодействий с неизвестными сайтами.
Практическая схема может включать Trust Wallet для рабочей суммы и отдельный hardware или multisig-контур для резерва. Это не критика Trust Wallet, а принцип управления риском: наиболее активный интерфейс не обязан одновременно быть хранилищем всех средств. Разделение ролей уменьшает максимальный ущерб от одной ошибки.
Разделение не обязательно должно быть сложным. Даже схема «рабочий адрес плюс изолированный резерв» уже уменьшает максимальный ущерб от одной фишинговой подписи. Дополнительные технологии нужны только тогда, когда пользователь способен поддерживать их без ошибок.
Решение нужно принимать после собственного теста, а не по чужой звезде
Финальный выбор можно сделать за один аккуратный цикл проверки. Установите официальное приложение, создайте новый кошелёк, сделайте backup, получите небольшую сумму, отправьте часть обратно, проверьте hash, перезапустите приложение и убедитесь, что понимаете восстановление. Затем протестируйте одну типичную для вас сеть.
Если после этого вы уверенно различаете address, network, contract, fee и recovery, кошелёк подходит для выбранной роли. Если каждый шаг остаётся непонятным, лучше уменьшить функциональную сложность. Чужие отзывы помогают найти вопросы, но окончательная надёжность определяется тем, насколько ваш собственный процесс выдерживает потерю устройства, ошибку и фишинговую попытку.
Запишите результаты теста: откуда установлено приложение, где хранится backup, какие адреса восстановились, сколько занял перевод и где найден hash. Через несколько месяцев эта запись будет полезнее памяти и позволит повторно оценить процесс после обновлений.
Итоговая проверка перед тем, как хранить значимую сумму
Любой обзор остаётся теорией, пока пользователь не проверил собственный процесс. Перед значимой суммой нужен небольшой воспроизводимый цикл: официальная установка, backup, контрольное восстановление, получение, отправка, проверка hash и реакция на имитацию аварии. Такой тест не гарантирует отсутствие будущих уязвимостей, но выявляет главные операционные ошибки владельца до того, как они станут дорогими. Финальная оценка Trust Wallet поэтому должна завершаться не рейтингом, а конкретным списком того, что вы умеете независимо проверить и восстановить.
После тестового цикла полезно зафиксировать базовую точку: версия приложения, используемые сети, публичные адреса, способ backup и дата контрольного восстановления. Это не секретный документ и в нём не должно быть seed. Он нужен, чтобы спустя время отличить изменение продукта от собственной памяти. Если после обновления исчезла сеть, изменился интерфейс или появилась новая модель recovery, у пользователя есть исходное состояние для сравнения. Такая операционная запись особенно полезна при значимом балансе и нескольких устройствах. Она также упрощает помощь доверенному человеку в аварийной ситуации: можно объяснить структуру активов и порядок проверки, не раскрывая заранее приватные ключи и не превращая семейный план восстановления в ещё одну точку утечки.
Проверьте происхождение приложения и обновлений
Официальный источник установки — первая контрольная точка. Не используйте копию из переписки, сторонний APK-каталог или расширение с похожим названием. Сверьте домен, разработчика и историю обновлений. Если приложение когда-либо устанавливалось из сомнительного источника и в него вводилась recovery phrase, безопаснее считать секрет потенциально раскрытым.
После чистой установки не импортируйте основной резерв сразу. Создайте тестовый кошелёк и проверьте обычную работу приложения. Такой порядок отделяет проверку программы от риска уже существующих средств. Если что-то выглядит иначе, чем в официальной документации, остановитесь до ввода секрета.
Самая опасная ошибка происходит до первой транзакции — ввод настоящего seed в поддельную программу. Поэтому происхождение приложения проверяют раньше удобства интерфейса. Если источник не подтверждён, тестирование продолжают только с новым пустым кошельком.
| Проверка | Минимальный результат | Стоп-сигнал |
|---|---|---|
| Установка | Официальный источник | APK/extension из чата |
| Backup | Контрольное восстановление | Seed хранится только в телефоне |
| Тестовый перевод | Hash подтверждён | Непонятна сеть |
| Подпись | Понятен результат | Просьба подписать неизвестные данные |
Проверьте резервную копию до пополнения
Backup должен существовать до значимой суммы, а не после неё. Проверьте порядок слов, язык, читаемость и наличие дополнительной passphrase, если она используется. Не храните единственную копию рядом с устройством и не фотографируйте её на тот же телефон.
Контрольное восстановление на отдельном безопасном устройстве или в изолированном тестовом сценарии подтверждает, что backup действительно воспроизводит ожидаемые адреса. После проверки удалите лишние цифровые копии секрета. Цель — иметь минимум независимых, понятных и защищённых путей восстановления.
Backup считается готовым не тогда, когда слова записаны, а когда они воспроизвели ожидаемые адреса. Контрольное восстановление превращает надежду в проверенный процесс и выявляет ошибку записи до появления значимого баланса.
Проверьте адрес и сеть тестовым переводом
Для первой операции используйте сумму, потеря которой не создаст проблемы. Получите адрес из самого Trust Wallet, передайте его отправителю через согласованный канал и после поступления проверьте transaction hash. Затем отправьте часть суммы обратно, чтобы убедиться, что кошелёк не только показывает баланс, но и действительно контролирует ключ.
Перед большим переводом повторно сверяйте адрес. Старый тест не защищает от будущей подмены буфера обмена. OneMagic отдельно собрал проверку адреса криптокошелька перед переводом.
Тестовая сумма должна быть достаточно маленькой для безболезненной ошибки, но реальной, чтобы прошёл полный сетевой маршрут. После получения проверьте hash самостоятельно, а не ограничивайтесь уведомлением приложения о новом балансе.
Проверьте аварийный сценарий до реальной аварии
Представьте три события: телефон потерян, recovery украдена, транзакция неизвестного происхождения уже подтверждена. Для каждого должен быть свой план. При потере телефона нужен восстановленный доступ; при утечке recovery — миграция на новый секрет; при неизвестном списании — фиксация on-chain данных, проверка approvals и ограничение дальнейшего ущерба.
Запишите этот план без секретов. В стрессовой ситуации человек делает больше ошибок, поэтому заранее подготовленная последовательность полезнее импровизации. В неё можно включить адрес нового резервного кошелька, список используемых сетей и официальный канал поддержки, но никогда не саму recovery phrase.
Отдельно запишите действия для потери телефона и для утечки recovery — это противоположные ситуации. В первой нужно восстановить старый секрет, во второй нельзя продолжать ему доверять и требуется миграция на новый.
| Профиль | Рекомендуемая роль Trust Wallet | Главный контроль |
|---|---|---|
| Новичок | Малый тестовый баланс | Recovery + сеть |
| Активный Web3 | Рабочий кошелёк | Approvals + отдельный адрес |
| Несколько сетей | Универсальный интерфейс | Contract + gas |
| Крупный резерв | Дополнительный интерфейс | Разделение и hardware signer |
Финальный вывод: Trust Wallet хорош настолько, насколько понятна его модель
Trust Wallet нельзя корректно оценить одним словом «надёжный» или «ненадёжный». Это функциональный self-custody кошелёк с большой мультисетевой поверхностью и встроенными средствами предупреждения о рисках. Его сильная сторона — контроль ключей пользователем и широкий набор сценариев. Его слабая сторона для неподготовленного владельца — тот же самый контроль: ошибка с seed, сетью, подписью или dApp не всегда может быть исправлена поддержкой.
Поэтому итоговый вывод из отзывов простой. Для пользователя, который хранит recovery офлайн, проверяет сети, ограничивает approvals и разделяет рабочий баланс с резервом, Trust Wallet может быть удобным ежедневным инструментом. Для человека, который ожидает банковского восстановления и готов вводить seed по просьбе «поддержки», риск определяется не названием приложения, а несовпадением ожиданий с self-custody моделью.
Если вы можете без подсказок объяснить, где находятся ключи, как восстановить адрес, чем network fee отличается от платы стороннего сервиса и что делает approval, Trust Wallet становится предсказуемым инструментом. Если нет, сначала уменьшите сумму и упростите сценарий.