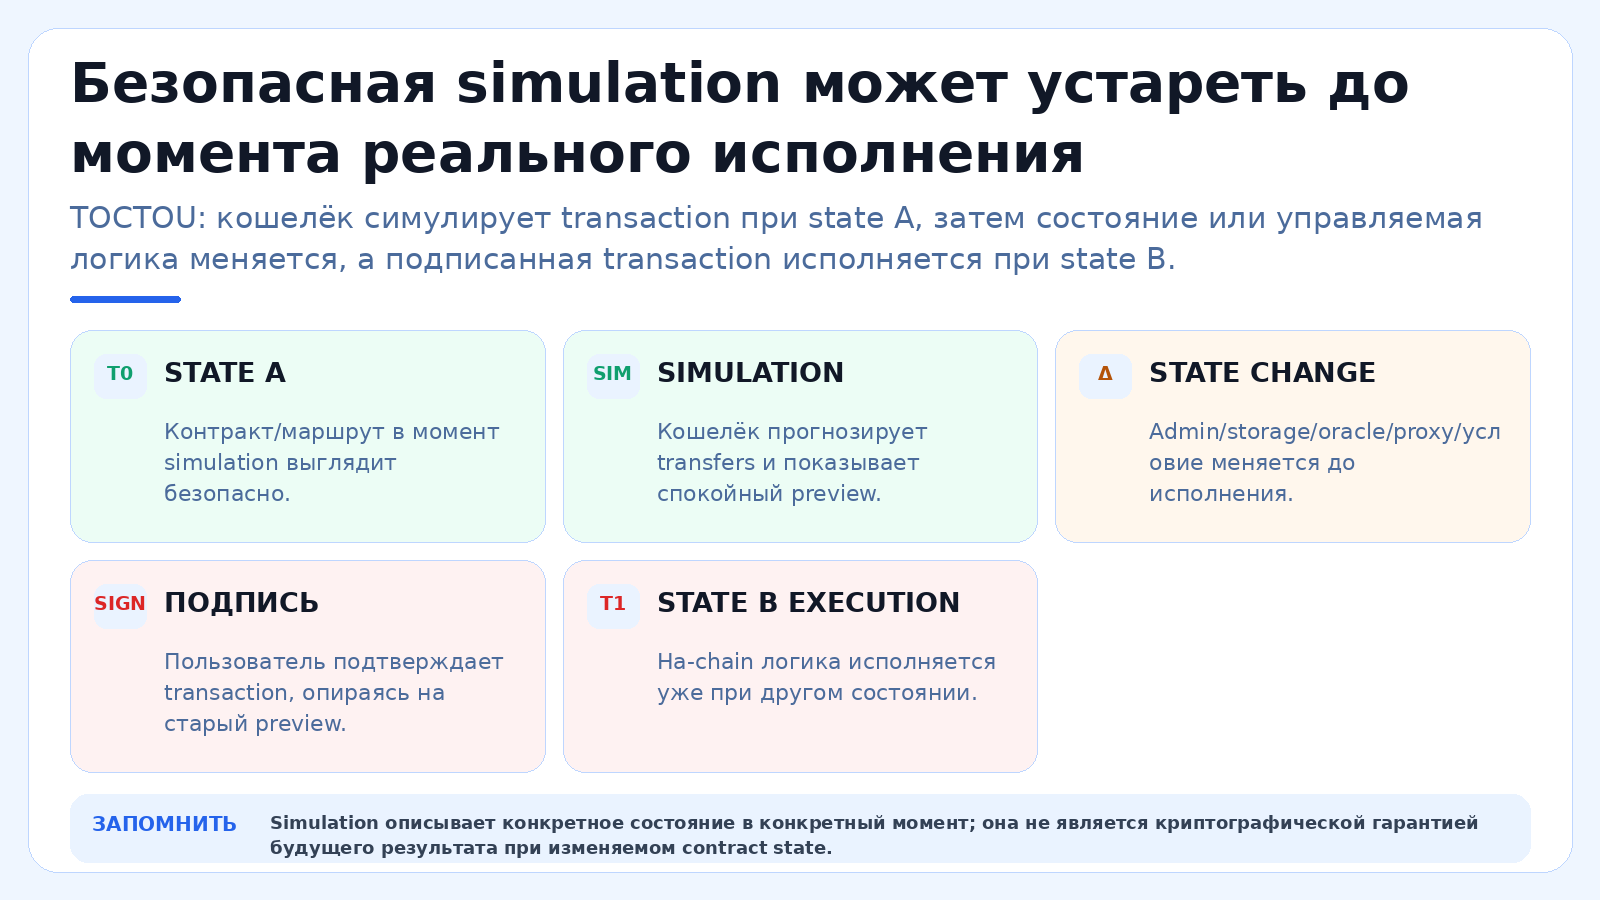
Безопасно подключить криптокошелёк к DeFi-приложению — значит не просто нажать Connect Wallet, а заранее понимать, какой сайт открыт, какой аккаунт будет раскрыт приложению, какие сети и методы запрашиваются, что произойдёт после установления сессии и где заканчивается обычное подключение и начинается право на подпись, перевод или списание токенов. В DeFi одна и та же кнопка может вести к разным следующим действиям: простому чтению публичного адреса, переключению сети, запросу подписи сообщения, ERC-20 approve, Permit, отправке транзакции или созданию более длительного разрешения. Поэтому безопасность определяется не одной кнопкой, а всей последовательностью.
Главная практическая ошибка — считать, что «подключение кошелька» является либо полностью безобидным, либо уже равнозначно передаче денег. Оба упрощения неверны. Само подключение обычно даёт приложению сведения о выбранном публичном адресе и позволяет отправлять в кошелёк запросы на действия, которые пользователь должен отдельно подтвердить. Однако после Connect пользователь нередко видит привычное окно и машинально подтверждает следующий запрос, уже имеющий экономический смысл. Злоумышленники именно на этом разрыве строят фишинговые сценарии: безопасно выглядящий первый шаг снижает настороженность перед опасным вторым.
Эта инструкция рассматривает соединение с dApp как отдельный процесс управления доверием. Она подходит для DEX, мостов, лендинговых протоколов, staking-сервисов, NFT-площадок, DAO-интерфейсов, airdrop-страниц и других приложений, которым нужен Web3-кошелёк. Для конкретной сделки дополнительно проверяются токен, контракт, ликвидность, цена и экономические условия; здесь основная задача — не дать приложению получить больше технических возможностей и контекста, чем действительно требуется пользователю.
Ключевой принцип: сначала подтвердите происхождение приложения и выберите ограниченный рабочий кошелёк, затем одобрите только необходимую сессию, а каждый последующий approve, Permit, подпись или транзакцию оценивайте как самостоятельное действие. Connect Wallet не является согласием «на всё».
Что на самом деле происходит при Connect Wallet
Подключение не передаёт seed-фразу и приватный ключ
Корректное DeFi-приложение не получает seed-фразу или приватный ключ при обычном подключении. Секретный материал остаётся внутри кошелька, аппаратного устройства или другого механизма подписи. Приложение получает возможность взаимодействовать с выбранным публичным аккаунтом через интерфейс кошелька: видеть его адрес, узнавать доступные сети и запрашивать действия, которые пользователь должен отдельно подтвердить. Если веб-страница просит ввести 12 или 24 слова «для соединения», «синхронизации», «обновления WalletConnect» или «проверки владения», это уже не стандартное подключение, а критический признак компрометации.
Важно различать хранение ключа и право инициировать запрос. Даже когда сайт не знает приватный ключ, активная сессия позволяет ему сформировать запрос на подпись или транзакцию. Защита кошелька состоит в том, что такой запрос появляется в независимом окне кошелька и требует подтверждения. Пользователь сохраняет контроль только пока понимает содержание каждого запроса. Поэтому фраза «сайт не получил seed» не означает, что все дальнейшие действия безопасны: вредоносный dApp способен отправить на подпись операцию, которая при подтверждении изменит on-chain состояние или создаст разрешение на токены.
Что dApp узнаёт о подключённом аккаунте
Публичный адрес сам по себе не является секретом, но после подключения dApp однозначно связывает конкретную браузерную сессию с выбранным аккаунтом. Поскольку блокчейн публичен, по адресу можно получить баланс, историю транзакций, токены, NFT и взаимодействия с контрактами. Для обычного DEX это необходимо, чтобы показать доступные активы и построить маршрут обмена. Для неизвестного сайта та же информация может использоваться для профилирования: определить стоимость кошелька, увидеть крупные позиции и затем подобрать более убедительный фишинговый сценарий.
Поэтому для экспериментов с новыми протоколами полезно отделять «витринный» или рабочий адрес от основного хранилища. Это не делает подозрительный dApp безопасным, но уменьшает объём открываемой информации и потенциальный ущерб от ошибки. Если на одном адресе лежат долгосрочные накопления, NFT, DeFi-позиции и операционный баланс, одно подключение раскрывает приложению контекст всей этой активности. Отдельный рабочий кошелёк помогает сделать границу доверия понятнее.
Сессия даёт каналу возможность присылать запросы
При соединении через браузерный провайдер или WalletConnect создаётся логическая связь между приложением и кошельком. В WalletConnect такая связь оформляется как session: пользователь утверждает предложение, после чего определённые аккаунты, сети, методы и события становятся частью согласованной сессии. Сессия живёт до отключения или истечения срока. Это важнее, чем выглядит: закрытая вкладка не обязательно означает, что логическая связь уже исчезла, а старое соединение может сохраняться в списке подключённых приложений кошелька.
Нормальная модель безопасности поэтому включает управление сессиями. После разового использования неизвестного или редко нужного dApp стоит проверить список подключений и удалить лишние. Для постоянного протокола полезно периодически пересматривать, какой аккаунт и какие сети были выданы. Сессия — это не on-chain allowance и не право автоматически списывать ERC-20, но она является каналом, через который приложение может инициировать новые запросы. Чем меньше ненужных активных связей, тем меньше путаницы и поверхность для социальной инженерии.
| Действие | Что получает приложение | Нужна отдельная подпись | Может само списать токены |
|---|---|---|---|
| Connect Wallet | Публичный адрес и согласованные возможности сессии | Обычно нет для самого факта подключения | Нет, если нет отдельного on-chain разрешения |
| Sign message | Подписанное сообщение | Да | Зависит от смысла подписи; обычное сообщение не равно переводу |
| Approve ERC-20 | Allowance для spender | Да | Да, в пределах allowance через соответствующий механизм |
| Permit | Подписанное разрешение | Да | Может создать право на расходование после предъявления permit |
| Send transaction | Подтверждённая транзакция | Да | Выполняет конкретное on-chain действие |
| Disconnect | Разрывает dApp-сессию | Зависит от кошелька | Не отзывает уже существующие on-chain approvals |
Проверка DeFi-приложения до подключения кошелька
Открывайте dApp из независимого официального источника
Самая сильная защита начинается до появления кнопки Connect. Найдите официальный сайт проекта независимым путём: через заранее сохранённую закладку, официальную документацию или другой подтверждённый канал. Не считайте первым источником рекламное объявление, личное сообщение, комментарий под видео или ссылку из токена, который неожиданно появился в кошельке. Фишинговый домен может визуально копировать интерфейс до пикселя и даже показывать правдоподобные котировки, поэтому дизайн не доказывает принадлежность ресурса команде протокола.
Для DEX полезно отдельно пройти алгоритм проверки подлинности интерфейса из материала о том, как проверить настоящий сайт DEX. Для любого DeFi-приложения принцип тот же: источник ссылки должен быть независим от самой страницы. Если неизвестный сайт сам утверждает, что он официальный, это не является подтверждением. Сверяются домен, документация, связанные аккаунты проекта и фактический адрес приложения, а не только название вкладки или логотип.
Сверяйте registrable domain, а не только знакомое слово
Фишинговые адреса часто используют знакомое название внутри поддомена, пути или другого домена: официальное имя проекта может стоять слева от точки, а реальным владельцем домена будет совсем другое имя справа. Пользователь должен смотреть на registrable domain целиком и учитывать символы, дефисы, замену букв цифрами и Unicode-подмены. HTTPS подтверждает шифрование соединения с данным доменом, но не подтверждает, что домен принадлежит нужному DeFi-проекту.
После перехода проверьте и конечный URL. Ссылки из сокращателей, рекламных сетей и промежуточных редиректов могут привести на другой hostname. Если кошелёк показывает origin, сравните его с адресной строкой браузера. Если приложение открыто внутри встроенного браузера кошелька, всё равно найдите точный URL и не ориентируйтесь только на заголовок карточки. Для часто используемых протоколов закладка на проверенный app-домен снижает риск ошибки при повторных визитах.
Не отключайте предупреждения браузера или кошелька
Современные кошельки и браузеры используют базы вредоносных доменов, reputational checks и механизмы сопоставления origin. Предупреждение о suspicious, deceptive, malicious или invalid домене — достаточная причина остановиться, а не инструкция «нажмите продолжить». Сценарий, в котором сайт объясняет предупреждение «ошибкой MetaMask», «новым доменом», «ложным антивирусом» или просит отключить защиту, особенно опасен: злоумышленник заранее готовит пользователя к обходу последнего независимого сигнала.
При этом отсутствие предупреждения тоже не является сертификатом. Новый фишинговый домен может ещё не попасть в базы, а настоящий сайт может быть скомпрометирован. WalletConnect Verify прямо рассматривает верификацию как слой защиты, а не абсолютную гарантию. Поэтому статус домена дополняет ручную проверку, но не заменяет её. Если происхождение приложения не удаётся подтвердить, безопасное решение — не подключаться основным кошельком и не проверять сайт «маленькой подписью».
Не устанавливайте расширение или APK по просьбе dApp
Настоящее подключение к уже установленному кошельку не требует загрузки неизвестного расширения, APK, EXE, DMG, профиля конфигурации или скрипта из терминала. Предложение «обновить WalletConnect», «поставить совместимую версию MetaMask», «скачать bridge helper» или «запустить verifier» может быть способом получить seed, браузерные cookies или управление устройством. Даже если файл подписан узнаваемым названием, источник должен подтверждаться через официальный магазин или официальный сайт производителя кошелька.
Если вы уже установили неизвестное приложение, не продолжайте соединение и не вводите seed. Сценарий нужно рассматривать как возможную компрометацию устройства, а не как обычную ошибку интерфейса. Для анализа используйте отдельный чистый девайс и официальные каналы восстановления. Материал о проверке поддельного криптокошелька помогает отделить безопасную установку от вредоносной копии.
| Проверка до Connect | Нормальный сценарий | Красный флаг | Действие |
|---|---|---|---|
| Источник ссылки | Официальная документация или сохранённая закладка | Реклама/ЛС/неожиданный airdrop | Найти URL независимо |
| Домен | Точный подтверждённый app-домен | Look-alike или непонятный поддомен | Не подключаться |
| HTTPS | Есть, но это только шифрование | Сайт использует HTTPS как единственный «доказатель» | Проверять принадлежность домена |
| Предупреждение кошелька | Нет критических сигналов | Invalid/malicious/deceptive | Остановиться |
| Установка ПО | Не требуется для обычного Connect | APK/EXE/расширение по ссылке | Не устанавливать |
| Seed/private key | Никогда не требуется сайту | Форма ввода 12/24 слов | Считать фишингом |
Какой кошелёк и аккаунт подключать к DeFi
Не используйте хранилище всех активов как рабочий dApp-кошелёк
Один из самых эффективных методов — разделить функции кошельков. Долгосрочное хранилище используется для редких, заранее понятных операций и не подключается к экспериментальным dApp. Операционный адрес содержит ограниченный объём средств для swap, bridge, lending или staking. Такое разделение уменьшает последствия вредного approval, ошибочной подписи или компрометации браузера. Оно также упрощает аудит: если рабочий адрес используется только для нескольких протоколов, легче понять, какое разрешение лишнее и откуда появилась подозрительная транзакция.
Размер операционного баланса выбирают не по принципу «мало денег — можно не проверять», а исходя из максимально допустимого ущерба. Даже пустой адрес может быть связан с другими аккаунтами, раскрывать историю или позже получить активы, поэтому его тоже нельзя бесконтрольно подписывать. Но если основная часть капитала находится на адресе, который не взаимодействует с новыми сайтами, ошибка в dApp-кошельке не превращается автоматически в потерю всего портфеля.
Выбирайте конкретный аккаунт, а не все адреса
Кошельки могут хранить несколько адресов под одной seed-фразой. При подключении приложение нередко предлагает выбрать, какие аккаунты раскрыть. Без необходимости не давайте доступ ко всем адресам. С точки зрения приватности каждый дополнительный аккаунт увеличивает объём информации, который dApp может связать с одной сессией. С точки зрения безопасности это создаёт путаницу: пользователь может думать, что подписывает с рабочего адреса, а окно кошелька фактически переключилось на другой.
Перед Connect зафиксируйте последние символы адреса и его назначение. После открытия окна кошелька повторно сверяйте active account. Если приложение неожиданно предлагает другой адрес, не продолжайте по инерции. На мобильных устройствах особенно легко потерять контекст из-за переходов между браузером и кошельком. Полезна простая привычка: до каждой подписи заново прочитать адрес отправителя, сеть и ожидаемое действие.
Сеть должна соответствовать задаче
DeFi-приложение работает в одной или нескольких сетях. Подключение может включать Ethereum, Arbitrum, Base, Polygon, BNB Chain и другие EVM-сети; в иных экосистемах используются собственные механизмы. Ошибка сети иногда приводит только к отказу интерфейса, но иногда пользователь подписывает реальную операцию в другой chain, где у того же адреса есть активы или approvals. Поэтому chain ID и название сети являются частью проверки, а не косметическим переключателем.
Если dApp просит добавить неизвестную сеть или изменить RPC, нужно понимать источник параметров. Не добавляйте chain по параметрам из чата мошенника. Для перевода USDT отдельно полезно сверять сеть по инструкции о проверке сети перед переводом.
Аппаратный кошелёк не отменяет проверку запроса
Hardware wallet хорошо защищает приватный ключ от извлечения из браузера или компьютера, но не способен понять намерение пользователя вместо него. Если на экране устройства подтверждается вредоносная транзакция или опасная подпись, аппаратная защита честно подпишет то, что пользователь разрешил. Поэтому ценность устройства максимальна вместе с clear signing: на доверенном экране должны быть читаемы адрес, сумма, сеть и смысл действия.
Blind signing уменьшает эту защиту. Когда устройство показывает только хэш или нечитаемый payload, пользователь фактически подтверждает неизвестное содержание. Для значимой суммы предпочтительнее остановиться, декодировать запрос или использовать приложение и кошелёк, которые умеют отображать смысл операции. В 2026 году экосистема Ethereum отдельно усилила направление clear signing как способ уменьшить риск подтверждения непонятных транзакций и сообщений.
| Модель кошелька | Для чего подходит | Главный плюс | Главный риск |
|---|---|---|---|
| Основной vault | Долгосрочное хранение | Минимум контактов с dApp | Высокий ущерб при ошибке, если всё же подключить |
| Рабочий hot wallet | Повседневный DeFi | Ограниченный баланс и понятный аудит | Риск браузера/устройства |
| Аппаратный кошелёк | Значимые операции | Ключ не покидает устройство | Можно подтвердить вредный запрос |
| Отдельный test wallet | Новый протокол | Минимальный потенциальный ущерб | Не заменяет проверку домена |
| Smart account | Автоматизация и политики | Возможны лимиты и дополнительные правила | Сложнее модель permissions и модулей |
Как работает WalletConnect и что проверять в сессии
Pairing и session — не одно и то же
WalletConnect использует URI или QR-код для установления связи между приложением и кошельком. На практике пользователь сканирует код либо открывает deep link, после чего кошелёк получает предложение сессии. Само получение предложения не означает, что его нужно принимать. До approval кошелёк должен показать сведения о приложении и запрошенных возможностях. Только после одобрения создаётся session, через которую dApp сможет направлять поддерживаемые запросы.
Это важно для фишинга QR-кодами. Картинка QR может выглядеть нейтрально и не содержать человечески читаемого домена, поэтому проверка переносится в окно кошелька. Не сканируйте QR из случайного изображения, письма или чата с основным кошельком. Если мобильное приложение автоматически переключается в wallet по deep link, перед утверждением session proposal найдите origin и название peer, а затем сопоставьте их с тем сайтом, который вы действительно собирались открыть.
Namespaces определяют сети, аккаунты, методы и события
В WalletConnect сессия описывает не просто факт «соединены». Она содержит namespaces, в которых согласуются chains, accounts, methods и events. Для EVM это может означать конкретные chain IDs, выбранные адреса и методы вроде отправки транзакций или подписей. Чем шире набор запрашиваемых возможностей, тем внимательнее нужно оценивать, действительно ли они нужны приложению. Простому интерфейсу чтения портфеля не обязательно требовать те же методы, что активному DEX.
Пользовательский интерфейс конкретного кошелька может скрывать технические детали за понятными формулировками, поэтому задача не в запоминании RPC-методов. Нужно ответить на четыре вопроса: какой адрес подключается, в каких сетях, какие действия приложение сможет запрашивать и как долго будет существовать сессия. Если dApp неожиданно требует много сетей или возможностей, которые не соответствуют задаче, лучше отклонить соединение и проверить документацию.
Verify API помогает, но не превращает UNKNOWN в разрешение
WalletConnect Verify предназначен для того, чтобы кошелёк мог показать статус происхождения домена и риск фишинга. В документации используются состояния вроде VALID, INVALID и UNKNOWN. VALID полезен как дополнительное совпадение origin с зарегистрированным приложением, INVALID является сильным сигналом остановиться, а UNKNOWN означает, что однозначного подтверждения нет. Ошибка пользователей — трактовать отсутствие красного предупреждения как гарантию.
Сам WalletConnect подчёркивает, что этот слой не является bulletproof. Поэтому при UNKNOWN нужно вернуться к независимой проверке домена, а при mismatch или invalid не продолжать «потому что ссылка из официального Telegram». Даже настоящий аккаунт проекта может быть взломан. Надёжная модель использует несколько независимых совпадений: подтверждённый домен, ожидаемую сеть, разумные методы и понятную следующую операцию.
Сессия остаётся активной до disconnect или истечения
Закрытие браузерной вкладки не обязательно удаляет WalletConnect session. По документации сессия существует, пока пользователь не отключится или она не истечёт. В течение этого времени приложение может продолжать отправлять допустимые запросы, которые кошелёк всё равно должен показывать пользователю. Для постоянно используемого протокола это удобно; для одноразовой страницы — лишняя долговременная связь.
После завершения операции откройте раздел активных соединений и удалите ненужные. Это снижает количество неожиданных всплывающих запросов и упрощает расследование, если через несколько дней кошелёк вдруг предлагает подпись. Но не путайте очистку сессии с on-chain revoke: token approval хранится в блокчейне и не исчезает от WalletConnect disconnect. Эти два уровня всегда контролируются отдельно.
| Элемент WalletConnect | Что означает | Что проверить пользователю |
|---|---|---|
| QR / WC URI | Приглашение к pairing | Источник QR и приложение, которое его показало |
| Session proposal | Запрос установить сессию | Origin, название dApp, сети и аккаунты |
| Namespaces | Согласованный набор chains/methods/events/accounts | Нет ли лишних сетей и возможностей |
| Verify status | Дополнительная проверка происхождения | VALID/INVALID/UNKNOWN и совпадение домена |
| Session request | Конкретный запрос после подключения | Тип подписи/транзакции, сеть, адрес, сумма |
| Disconnect | Завершение session | Не осталось ли on-chain approvals |
Connect Wallet, approve, Permit и транзакция — четыре разных уровня
Connect обычно раскрывает адрес, но не даёт spender право на ERC-20
MetaMask прямо разделяет подключение и token approval: dApp получает доступ к выбранному публичному адресу и связанным публичным данным, но для движения ERC-20 обычно требуется отдельное разрешение или подписанная операция. Это различие нужно держать в голове во время всего сеанса. Если после Connect сразу появляется второе окно, его нельзя подтверждать только потому, что первое было безопасным.
На практике фишинговые страницы могут специально показывать несколько безобидных окон, а опасный approve подмешивать позже. Поэтому счётчик окон не важен. Каждый запрос анализируется по содержанию: token contract, spender, amount, network и ожидаемая бизнес-операция. Если вы хотели только посмотреть APY, а кошелёк просит право тратить USDT, логика не сходится.
ERC-20 approve создаёт on-chain allowance
При обычном approve владелец токена разрешает определённому spender расходовать токены в пределах заданного allowance. DEX-router действительно может нуждаться в таком разрешении для swap, lending-протокол — для депозита, а vault — для вложения. Но необходимость механизма не означает, что любой лимит безопасен. Важно сверить spender с официальным контрактом и ограничить сумму, если интерфейс и токен позволяют.
Unlimited approval удобен тем, что не требует нового approve для каждой операции, но расширяет потенциальный ущерб. Если spender окажется вредоносным или будет скомпрометирован, большой allowance остаётся активным до revoke или иных условий контракта. Для нового и редко используемого протокола разумнее точное или ограниченное разрешение. Состояние allowances после работы можно проверить отдельно.
Permit может создавать право без отдельной approve-транзакции
Некоторые токены поддерживают подписи Permit: пользователь подписывает структурированные данные, а разрешение затем предъявляется в сеть другим участником. Из-за отсутствия отдельной gas-транзакции пользователи иногда считают Permit «просто логином». Это опасная ошибка. Экономический смысл определяется полями подписи — token, spender, value, nonce, deadline, verifying contract — а не наличием комиссии в момент подписания.
Если интерфейс просит Permit, спросите, зачем он нужен именно сейчас. Для swap это может быть частью оптимизированного маршрута, но неизвестный spender или огромная сумма делают запрос рискованным. Нельзя подписывать Permit на фишинговом сайте, рассчитывая, что «пока ничего не ушло». Подписанное разрешение может быть использовано позже в пределах условий.
Транзакция изменяет on-chain состояние
Запрос send transaction обычно содержит конкретного получателя или контракт, calldata, value и параметры сети. После подтверждения и включения в блок действие становится частью истории. В отличие от подключения, транзакция способна сразу перевести нативную монету, выполнить swap, внести ликвидность, открыть позицию или вызвать функцию контракта. Поэтому финальное окно должно соответствовать намерению пользователя по всем критичным полям.
Симуляция и human-readable preview полезны, но не заменяют проверку. Сложный контракт может иметь динамическое поведение, а интерфейс может неверно интерпретировать вызов. Для значимой суммы лучше знать ожидаемые изменения баланса и адреса заранее. После исполнения проверяют TxID и события, а не только зелёную галочку сайта.
| Уровень | Где хранится эффект | Типичный срок | Что контролировать |
|---|---|---|---|
| Connect | Локальная/протокольная dApp-сессия | До disconnect/expiry | Аккаунты, сети, origin, методы |
| ERC-20 approve | On-chain allowance | Пока не изменён/revoked | Token, spender, amount |
| Permit | Подписанное разрешение, применяемое по условиям | До deadline/исполнения по механизму | Verifying contract, spender, value, nonce |
| Transaction | On-chain state | Постоянный результат блока | To, value, calldata, balance changes |
Как читать окно подключения и не подтверждать лишнее
Сначала проверьте origin приложения
Окно кошелька должно быть последней точкой независимого подтверждения того, какой сайт инициировал запрос. Если кошелёк показывает домен или origin, сопоставьте его с браузером. Фишинговый сценарий может использовать знакомый favicon и название проекта, поэтому приоритет имеет технический origin. На мобильных deep links возвращайтесь к исходному приложению только после того, как убедились, что wallet prompt относится к ожидаемому dApp.
Если origin не отображается или интерфейс кошелька слишком мало объясняет, риск повышается. Для большой суммы имеет смысл использовать кошелёк с лучшим отображением контекста или предварительно проверить действие на отдельном адресе. Отсутствие информации — не повод заполнять пробел доверием к дизайну.
Проверьте список аккаунтов
Некоторые приложения просят подключить только активный адрес, другие могут запрашивать несколько. Не передавайте лишние аккаунты. Для профессиональной работы полезно использовать понятные метки внутри кошелька: Vault, DeFi Daily, Test, NFT и так далее. Тогда при подключении легче заметить, что выбран не тот адрес. Если кошелёк не поддерживает именование, зафиксируйте короткие контрольные фрагменты адресов вне браузера.
Связь нескольких адресов в одной сессии ухудшает приватность и увеличивает шанс ошибки. Особенно это важно для организаций и семейных кошельков, где разные адреса имеют разные роли. DApp должен видеть только тот аккаунт, который действительно участвует в операции.
Проверьте сети и chain switching
Если пользователь собирается работать в Arbitrum, неожиданное требование Ethereum mainnet или BNB Chain должно быть объяснимо. Некоторые мультичейн-приложения действительно подключают несколько сетей для маршрутизации, но это следует из их функции. Не подтверждайте неизвестный network add/switch только потому, что сайт пишет «обязательно для синхронизации». Сеть должна быть частью заранее понятного сценария.
При switch network само переключение обычно не расходует средства, но меняет контекст всех последующих запросов. Один и тот же адрес может иметь разные балансы и approvals в разных сетях. Поэтому после переключения заново проверяют active chain перед approve или transaction.
Проверьте запрашиваемые методы
Продвинутые кошельки и WalletConnect могут показывать, какие типы запросов приложение хочет использовать. Пользователю не нужно знать весь JSON-RPC, но полезно отличать чтение аккаунта от подписи и отправки транзакции. Если простое приложение статистики просит возможность подписывать и отправлять, стоит выяснить причину. Принцип наименьших полномочий применим и в Web3: разрешается только то, что необходимо.
Новые модели smart account и delegated permissions делают этот вопрос ещё важнее. В 2026 году развиваются стандарты, где dApp может запрашивать ограниченные execution permissions. Такие разрешения должны быть узкими по активу, объёму и сроку. Удобство автоматизации не отменяет необходимость понимать максимальный ущерб и способ revoke.
| Поле в окне | Нормальный вопрос | Когда остановиться |
|---|---|---|
| Origin | Это тот домен, который я проверял? | Домен другой или непонятен |
| Account | Это мой рабочий адрес? | Выбран vault или незнакомый адрес |
| Network | Эта сеть нужна операции? | Просится несвязанная сеть |
| Methods | Эти действия нужны функции dApp? | Лишние подписи/отправка без объяснения |
| Duration | Нужна ли длительная сессия? | Одноразовый сайт хочет долгий доступ |
| Next step | Я знаю, что будет после Connect? | Сайт скрывает смысл следующего запроса |
Безопасная последовательность подключения: пошаговый регламент
Шаг 1. Сформулируйте действие до открытия dApp
Запишите себе одним предложением, что вы собираетесь сделать: обменять 100 USDT на ETH в конкретной сети, внести определённую сумму в lending, забрать staking reward или только посмотреть позицию. Такая формулировка создаёт эталон. Любой запрос, который не нужен этому действию, становится заметным. Без эталона пользователь оценивает окна постфактум и легко принимает лишнее разрешение за часть «обычной процедуры».
Для значимой суммы дополнительно заранее определите конечный токен, допустимую комиссию, максимально приемлемый allowance и адрес, который должен участвовать. Это позволяет сравнивать кошелёк с планом, а не с текстом на сайте.
Шаг 2. Найдите официальный URL
Откройте приложение через подтверждённую документацию или сохранённую закладку. Сверьте домен и конечный URL после всех редиректов. Если вы пришли из поисковой рекламы, Telegram, Discord, X или email, не подключайте кошелёк до независимой проверки.
Для нового протокола изучите официальный сайт без подключённого кошелька: документацию, адреса контрактов, поддерживаемые сети и ожидаемый пользовательский поток. Это уменьшает вероятность того, что фишинговый интерфейс впервые объяснит вам, «как должно быть».
Шаг 3. Выберите рабочий кошелёк
Используйте адрес с ограниченным операционным балансом. Основной vault не должен становиться универсальным идентификатором для каждого нового dApp. Перед Connect сверяйте адрес и сеть.
Если задача требует крупной суммы, сначала проведите полный путь на малом объёме рабочим адресом. Тест не доказывает будущую безопасность контракта, но проверяет механическую часть маршрута и обнаруживает очевидные ошибки.
Шаг 4. Проверьте приложение в wallet prompt
После Connect сравните origin, название приложения и, если доступно, Verify-status. Не полагайтесь на логотип. При mismatch, invalid или непонятном origin отклоните предложение.
На мобильном устройстве особенно внимательно относитесь к deep link: злоумышленник может открыть кошелёк из другого источника, а пользователь забудет, какой сайт инициировал переход.
Шаг 5. Ограничьте аккаунты и сети
Разрешите только тот аккаунт и те сети, которые требуются. Если интерфейс позволяет редактировать permissions, уберите лишнее.
Широкий набор сетей может быть нормальным для мультичейн dApp, но пользователь должен понимать зачем. Если объяснения нет, лучше начать с минимального набора.
Шаг 6. Установите сессию и остановитесь
После успешного Connect не спешите подтверждать следующий popup. Вернитесь к dApp и посмотрите, что изменилось. Если цель была только просмотр баланса, на этом действие может закончиться.
Эта короткая остановка разрушает фишинговую цепочку «Connect → мгновенный approve». Пользователь снова сверяет намерение до экономически значимого действия.
Шаг 7. Отдельно проверяйте approve или Permit
Если нужен токен, кошелёк может запросить approve или Permit. Сверьте контракт токена, spender, сумму и срок. Не подтверждайте unlimited по умолчанию на неизвестном протоколе.
Если сайт предлагает кнопку вроде Enable, Unlock или Authorize, не ориентируйтесь на маркетинговый текст. Смысл определяется данными в кошельке.
Шаг 8. Проверьте транзакцию
Перед on-chain действием прочитайте сеть, from, to, value и ожидаемые balance changes. Для сложного DeFi-вызова используйте симуляцию или декодирование, если доступно.
Не увеличивайте slippage, gas или allowance только потому, что первая попытка не проходит. Сначала выясните причину.
Шаг 9. Подтвердите результат по блокчейну
После исполнения проверьте TxID, фактические изменения баланса и полученный актив. Сайт может ошибаться или показывать внутренний статус, не соответствующий on-chain результату.
Для USDT и других токенов дополнительно проверяйте контракт и сеть, особенно если после операции появился незнакомый token symbol.
Шаг 10. Уберите ненужные остаточные права
После разового использования проверьте активную сессию и token approvals. Disconnect и revoke выполняют разные задачи: первый закрывает канал dApp-сессии, второй изменяет on-chain allowance.
Постоянно используемые протоколы можно оставить подключёнными осознанно, но список должен быть управляемым, а не превращаться в историю всех сайтов за несколько лет.
| Этап | Контрольная точка | Можно продолжать, если |
|---|---|---|
| До сайта | Цель и сеть | Понятны актив, сумма и ожидаемый результат |
| До Connect | URL | Домен подтверждён независимо |
| Connect | Account/chain/origin | Выбраны только нужные |
| После Connect | Следующий запрос | Он необходим сформулированной цели |
| Approve/Permit | Spender/amount/deadline | Поля понятны и ограничены |
| Transaction | To/value/calldata | Результат совпадает с планом |
| После | TxID/allowances/sessions | Фактический результат проверен |
Типовые DeFi-сценарии и какие разрешения в них логичны
DEX и swap
Для обычного swap приложение сначала подключает адрес, затем может запросить approval на продаваемый ERC-20 и после этого транзакцию обмена. Логично, что spender связан с официальным router или Permit-механизмом протокола. Нелогично, если swap USDT внезапно просит setApprovalForAll для NFT, перевод нативной монеты на неизвестный EOA или подпись, которую интерфейс не объясняет.
Перед первым обменом на новом DEX отдельно проверяйте подлинность сайта и контракт токена. Успешный Connect не подтверждает безопасность выбранного актива и не исключает honeypot или rug pull.
Lending и borrowing
При депозите в lending-протокол нужен доступ к активу, который вы вносите, а затем транзакция supply/deposit. Для займа появляются дополнительные состояния: collateral, health factor, borrow transaction и иногда delegation. Пользователь должен различать право протокола забрать внесённый токен по конкретной операции и более широкие разрешения.
Особенно важно не копировать чужие параметры и не подписывать «health check» в стороннем сервисе. Состояние позиции читается публично; seed или приватный ключ для проверки не нужны.
Staking
Staking может быть простым переводом нативной монеты, взаимодействием с официальным staking contract или обменом на liquid staking token. У каждой модели разные разрешения. Если для staking нативного ETH сайт просит ERC-20 approval к несвязанному токену, это требует объяснения.
При liquid staking после транзакции проверяют, какой токен получен и какой контракт является официальным. Поддельный staking-сайт способен выдать похожий символ токена и одновременно запросить вредное разрешение.
Bridge
Криптомост соединяет две сети, поэтому пользователь должен видеть source chain, destination chain, token и bridge/router. Для ERC-20 на исходной сети часто нужен approval, затем bridge transaction; на целевой сети может потребоваться claim. Каждая стадия является отдельным действием.
Подключение кошелька к настоящему мосту не означает, что любой последующий claim безопасен. Если после bridge приходит ссылка из чата «дозавершить перевод», возвращайтесь только в официальный интерфейс.
Liquidity pool
Добавление ликвидности обычно требует разрешений на один или два токена и транзакции mint/add liquidity. В concentrated liquidity результатом может быть NFT-позиция. Не выдавайте setApprovalForAll или unlimited allowances стороннему manager без понимания модели.
После удаления ликвидности проверяют возврат обоих активов и оставшиеся approvals. Нельзя считать пустую позицию доказательством, что spender больше не имеет разрешений.
Airdrop и claim
Настоящий claim может требовать подписи сообщения или on-chain транзакции, но не существует универсального правила «airdrop всегда без approval». Мошенники используют слово claim, чтобы замаскировать Permit, NFT operator или перевод. Поэтому оцениваются данные, а не название кнопки.
Если токен или сообщение пришли без вашего запроса, не используйте ссылку из описания. Официальный claim находят через основной ресурс проекта.
| Сценарий | Ожидаемый первый on-chain шаг | Что выглядит подозрительно |
|---|---|---|
| DEX swap | Approve/Permit продаваемого токена, затем swap | Несвязанный token/spender или NFT operator |
| Lending | Approve collateral/deposit asset, затем supply | Лишние активы или неизвестная delegation |
| Staking | Stake/deposit по официальной модели | Approval несвязанного токена |
| Bridge | Approve source token, bridge transaction | Неизвестный claim-домен/другая сеть |
| Liquidity | Approvals активов, add/mint liquidity | Необъяснимый setApprovalForAll |
| Airdrop | Проверяемая claim-подпись/tx | Seed, unlimited approval, перевод «комиссии» |
Подписи после подключения: где заканчивается обычный Connect
Personal sign
Подпись произвольного сообщения часто используется для подтверждения владения адресом или входа. Она не является обычной транзакцией и обычно не тратит gas, но это не означает, что любую строку можно подписывать. Сообщение должно быть читаемым и соответствовать задаче: домен, nonce, срок, purpose. Не подписывайте текст, который выглядит как отказ от прав, разрешение неизвестному сервису или имеет непонятную структуру.
Для авторизации полезны одноразовые nonce и ограниченный срок. Если сайт просит повторять подпись много раз или присылает другой текст после Connect, остановитесь. Нельзя воспринимать personal_sign как универсальную CAPTCHA.
EIP-712 typed data
Typed data предназначен для структурированного отображения полей, но безопасен только если пользователь читает структуру. В DeFi через EIP-712 могут подписываться ордера, Permit, делегации и другие разрешения. Проверяют domain, chainId, verifyingContract, primary type и экономические поля. Красивое имя приложения в структуре не заменяет проверку адреса контракта.
Особое внимание — amount, spender, recipient, deadline и nonce. Если данные не помещаются на экран, используйте интерфейс, который умеет их декодировать. Подтверждение нечитаемой структуры фактически приближает пользователя к blind signing.
Blind signing
Blind signing означает, что пользователь не видит достаточного человечески понятного представления того, что подписывает. Это структурная проблема: аппаратный кошелёк может надёжно хранить ключ, но при слепом подтверждении не помогает понять последствия. Для нового DeFi-протокола blind signing должно восприниматься как повод снизить сумму, найти способ декодировать запрос или отказаться от операции.
В 2026 году тема clear signing получила дополнительное внимание в Ethereum: цель состоит в том, чтобы кошельки показывали значения, которые человек способен проверить. Пока поддержка неоднородна, пользователь сам должен считать нечитаемую подпись повышенным риском.
Подпись не должна превращаться в «ритуал подтверждения»
Наиболее опасная поведенческая ошибка — подтверждать все окна, пока сайт не покажет Success. В нормальном DeFi-флоу каждое окно имеет отдельную функцию. Connect сообщает приложению аккаунт, approval разрешает token spending, signature может создать off-chain authorization, transaction меняет on-chain состояние. Если пользователь перестаёт различать уровни, фишинговому сайту достаточно добавить ещё один popup.
Хорошая привычка — перед каждым подтверждением вслух или мысленно назвать действие: «я разрешаю этому spender потратить не более X токенов до такого срока» или «я отправляю такую транзакцию в этом chain». Если сформулировать смысл невозможно, подтверждение откладывают.
| Тип запроса | Gas сейчас | Возможный экономический эффект | Главная проверка |
|---|---|---|---|
| Connect | Нет | Раскрытие адреса и канал запросов | Origin/account/network |
| Personal sign | Обычно нет | Авторизация/доказательство владения | Текст, домен, nonce, срок |
| EIP-712 | Обычно нет | Permit, order, delegation и др. | Verifying contract и поля |
| Approve tx | Да | Allowance spender | Token/spender/amount |
| Contract tx | Да | Изменение on-chain состояния | To/calldata/value/simulation |
Мобильное подключение: QR-коды, deep links и встроенный браузер
На телефоне подключение к DeFi часто выглядит проще, чем на компьютере: приложение открывает встроенный браузер, dApp вызывает кошелёк по deep link или сайт показывает QR-код для WalletConnect. Удобство скрывает важную деталь — пользователь видит меньше контекста одновременно. На большом экране можно держать рядом официальный источник, адресную строку и окно кошелька; на телефоне переход между приложениями разрывает этот контроль. Поэтому мобильный сценарий требует не меньшей, а большей дисциплины.
Перед запуском операции зафиксируйте адрес dApp и ожидаемое действие. Если после перехода в кошелёк вы уже не помните, с какого домена пришёл запрос, вернитесь назад и проверьте заново. Не подтверждайте запрос только потому, что он появился сразу после нажатия знакомой кнопки: другое приложение или вредоносная страница тоже могут инициировать внешнее открытие кошелька.
QR-код не является доказательством подлинности
QR-код WalletConnect обычно кодирует URI соединения, а не визуально понятный адрес сайта. Камера считывает его быстрее, чем человек может оценить содержимое. Поэтому безопасный порядок обратный привычке: сначала проверяется сайт на устройстве, которое показывает QR-код, и только затем код сканируется кошельком. Сам факт, что кошелёк распознал QR как совместимый, ничего не говорит о репутации dApp.
Особенно осторожно относитесь к QR-кодам из Telegram, Discord, электронной почты, PDF-инструкций, рекламных баннеров и сообщений поддержки. Если проект действительно требует WalletConnect, начните с его официального сайта, а не с готового изображения кода. После сканирования сверяйте имя, origin и заявленные сети в кошельке, а не полагайтесь на подпись рядом с QR.
Deep link удобен, но легко теряет исходный контекст
Deep link переводит пользователя из браузера в приложение кошелька. В момент подтверждения часто уже не видна адресная строка исходного сайта. Это создаёт классическую ошибку: человек проверил бренд на странице, затем в кошельке видит запрос и считает его продолжением той же операции. На самом деле нужно проверить, что запрос соответствует именно тому сайту и действию, которое было инициировано.
Если приложение показывает название dApp, домен или иной origin, сопоставьте его с исходной страницей. Если контекст не отображается или выглядит неожиданно, отмените соединение и начните заново через официальный маршрут. Потеря контекста — достаточная причина остановиться; для DeFi нет необходимости подтверждать непонятный запрос ради проверки.
Встроенный dApp-браузер не делает любой сайт доверенным
Некоторые кошельки имеют встроенный каталог или браузер dApp. Это снижает количество переходов между приложениями, но не превращает весь открытый контент в проверенный. Каталог может содержать ссылки на сторонние приложения, а адрес можно ввести вручную. Доверие к кошельку и доверие к конкретному DeFi-протоколу — разные решения.
Проверяйте домен, сеть и смысл операции даже внутри встроенного браузера. Если кошелёк показывает предупреждение о сайте или о необычной подписи, не считайте его помехой. Встроенный браузер — лишь интерфейс доступа; он не принимает за вас решение о безопасности контракта, разрешения или сделки.
Буфер обмена и переключение между приложениями
Мобильная операция часто включает копирование адреса, переключение между браузером, мессенджером, кошельком и блокчейн-обозревателем. Чем больше переключений, тем выше риск перепутать адрес, сеть или окно подтверждения. Не храните критические реквизиты только в буфере обмена и не копируйте команды, которые предлагает выполнить неизвестный сайт.
Для значимой операции полезно заранее выписать контрольные данные в безопасное место: домен, выбранный аккаунт, сеть, адрес контракта токена и ожидаемую сумму. После перехода в кошелёк сравните запрос с этой записью. Такой простой приём уменьшает зависимость от памяти и от того, что именно показывает приложение в текущем окне.
| Мобильный элемент | Что он делает | Что проверить | Когда отменять |
|---|---|---|---|
| QR WalletConnect | Передаёт данные для установления соединения | Источник страницы, данные сессии, сети | Код пришёл из чата или неизвестного источника |
| Deep link | Открывает кошелёк из браузера или приложения | Origin и соответствие исходному действию | Контекст потерян или dApp не узнаётся |
| Встроенный браузер | Открывает dApp внутри кошелька | Домен, сеть, предупреждения | Сайт просит секреты или неожиданную подпись |
| Буфер обмена | Переносит адреса и текст | Начало/конец адреса и источник | Реквизиты изменились после копирования |
| Push/внешний запрос | Возвращает в кошелёк для подтверждения | Кто инициировал и что запрашивается | Запрос появился без вашего действия |
Что DeFi-приложение может и не может делать после подключения
После соединения пользователь часто переоценивает либо недооценивает полномочия dApp. Один считает, что сайт уже получил полный контроль над средствами; другой — что подключение абсолютно безобидно и всё последующее можно подтверждать автоматически. Оба подхода неверны. Нужно разделять публичный доступ к данным, возможность формировать запросы, on-chain разрешения и фактические транзакции.
Безопасная модель строится слоями. Сессия позволяет приложению взаимодействовать с выбранным кошельком в согласованных рамках. Чтобы актив действительно переместился или контракт получил право списывать токен, обычно требуется отдельное действие пользователя: approve, Permit, подпись ордера, вызов смарт-контракта или перевод. Но уже выданные ранее полномочия могут существовать независимо от новой сессии.
Приложение может видеть публичный адрес и связанную on-chain историю
Публичный адрес сам по себе не является секретом. После подключения dApp может использовать его, чтобы показать баланс, позиции, NFT, историю операций или доступные функции. Поскольку блокчейн публичен, по адресу можно восстановить гораздо больше контекста, чем просто текущий баланс. Это важно для приватности: подключение связывает конкретный браузерный сеанс с конкретным on-chain профилем.
Для нового или малоизвестного приложения можно использовать отдельный рабочий адрес, чтобы не раскрывать весь финансовый профиль основного хранилища. Это не заменяет проверку безопасности, но уменьшает объём информации и потенциальный ущерб, если приложение окажется недобросовестным.
Сессия позволяет dApp инициировать запросы, но не подписывать за пользователя
После Connect приложение может предлагать переключить сеть, запросить подпись сообщения, отправить транзакцию или создать разрешение. Само появление окна кошелька ещё не означает, что запрос безопасен. В нормальной модели именно пользователь остаётся последней стороной, которая разрешает криптографическое действие.
Поэтому не превращайте привычку к всплывающим окнам в автоматический клик. Каждое новое окно — отдельное решение. Если вы нажали «Swap», а кошелёк просит подпись с непонятным spender или передачу NFT, несоответствие важнее того, насколько знакомо выглядит приложение.
Обычный Connect не даёт ERC-20 spender права на токены
Для ERC-20 токенов право контракта расходовать баланс обычно появляется через allowance. Это отдельное состояние блокчейна, которое создаётся approve-транзакцией или совместимым механизмом разрешения. Поэтому безопасно объяснять Connect как начало коммуникации, а не как разрешение на списание. Однако именно после Connect злоумышленник может попытаться убедить пользователя выдать опасное полномочие.
Проверяйте token, spender и amount. Если интерфейс обещает обмен 100 USDT, а кошелёк предлагает практически неограниченный лимит на неизвестный контракт, не подтверждайте его автоматически. Для редкой операции ограниченный spending cap обычно снижает максимальный потенциальный ущерб.
Старое разрешение может пережить новую сессию и её отключение
On-chain allowance записан в блокчейне. Закрытие вкладки, удаление cookies, выход с сайта или Disconnect не обязаны изменять это состояние. Поэтому история взаимодействия важнее списка открытых вкладок: кошелёк может быть давно отключён от интерфейса, но старый spender всё ещё иметь разрешение.
После использования нового протокола проверяйте, какие разрешения остались. Особенно это важно для временных dApp, аирдропов, неизвестных маршрутизаторов и контрактов, которым выдавался большой лимит. Если разрешение больше не нужно, его отзыв рассматривается отдельно от очистки сессии.
| Состояние | Где существует | Может пережить закрытие сайта | Как контролировать |
|---|---|---|---|
| Подключение dApp | Кошелёк/браузер или WalletConnect-сессия | Да, до disconnect/expiry | Connected sites / sessions |
| Публичный адрес | Блокчейн | Да, всегда публичен | Разделять рабочие адреса |
| ERC-20 allowance | On-chain | Да | Approval checker / revoke |
| Permit-подпись | Подписанные данные и возможное on-chain исполнение | Да, до срока/исполнения по условиям | Проверять spender, amount, deadline, nonce |
| Транзакция | On-chain | Да, если подтверждена | TxID и события |
| Seed/private key | Секретный материал | Компрометация постоянна | Новый независимый ключ и перенос активов |
Disconnect, revoke и очистка сессии: три разные операции
После работы с DeFi полезно убрать лишний доступ, но важно делать это правильным инструментом. Disconnect, revoke и очистка локальных данных решают разные задачи. Самая опасная ошибка — выполнить только одну из них и считать, что все остальные риски исчезли.
Удобная проверка формулируется вопросом: где находится то состояние, которое вы хотите удалить? Если оно существует только в браузерной сессии, нужен disconnect. Если полномочие записано в блокчейне, нужен on-chain revoke или изменение allowance. Если раскрыт секретный ключ, никакой revoke не возвращает секретность.
Disconnect закрывает связь с dApp
Отключение удаляет связь между выбранным аккаунтом и приложением в кошельке или завершает WalletConnect-сессию. После этого сайт обычно должен запросить новое подключение, чтобы снова взаимодействовать с аккаунтом через этот канал. Это полезная гигиена: не держать годами активные сессии с сервисами, которыми вы больше не пользуетесь.
Но disconnect не следует описывать как «забрать у сайта все права». Он не отменяет автоматически старые on-chain allowances и не делает уже подписанные разрешения недействительными. Именно поэтому после чувствительной операции проверяют и сессии, и блокчейн-полномочия.
Revoke изменяет конкретное on-chain разрешение
Если ERC-20 spender имеет allowance, его можно уменьшить или обнулить поддерживаемым способом. Такая операция сама является транзакцией в соответствующей сети и обычно требует комиссии. Для NFT могут действовать иные механизмы, например approvals на отдельный токен или операторские права на коллекцию.
Перед revoke точно установите сеть, токен и spender. Не переходите на случайный «revoke service» из рекламы и не вводите seed-фразу. Проверку разрешений можно проводить по публичному адресу; секретный ключ нужен только кошельку для подписи вашей собственной on-chain операции.
Очистка cookies и истории браузера не меняет блокчейн
Удаление данных сайта может закрыть локальную авторизацию и сделать интерфейс «чистым», но оно не изменяет транзакции, allowances, Permit-подписи или контрактные позиции. Аналогично переустановка браузера не возвращает токены, которые уже ушли, и не отменяет право spender, записанное on-chain.
Поэтому после инцидента сначала классифицируют последствия, а потом выбирают инструмент. Не стоит стирать браузер в первые минуты, если вам ещё нужны URL, история переходов, скриншоты и время события для доказательств. Сначала сохраните факты, затем выполняйте очистку.
Когда нужен новый seed, а не ещё один revoke
Новый кошелёк с новым seed нужен, если seed-фраза или приватный ключ могли быть раскрыты. В этом случае злоумышленник потенциально обладает тем же корневым правом подписи, что и владелец. Обнуление одного allowance не решает проблему: атакующий может подписывать новые транзакции напрямую.
Если секреты не раскрывались, а проблема ограничена одним approve, Permit, operator right или сессией, меры могут быть точечными. Но при сомнении между «плохая подпись» и «утёк ключ» полезно проверить фактические события: что вводилось, что подписывалось, какие транзакции появились и есть ли признаки доступа к устройству.
| Действие | Что удаляет/меняет | Чего не делает | Нужна on-chain комиссия |
|---|---|---|---|
| Disconnect | Связь dApp с выбранным аккаунтом/сессию | Не отзывает allowance | Нет |
| Session disconnect | WalletConnect-сессию | Не отменяет уже выданные on-chain права | Нет |
| Revoke allowance | Разрешение spender на токен | Не закрывает все сессии и не меняет seed | Обычно да |
| Очистка браузера | Локальные cookies/данные | Не меняет blockchain state | Нет |
| Новый seed | Создаёт новый независимый корень ключей | Сам не переносит старые активы | Комиссии нужны для переноса |
Что делать, если кошелёк уже подключён к подозрительному DeFi-сайту
Реакция зависит от того, что произошло после открытия сайта. Само посещение страницы, Connect, подпись сообщения, approve, отправленная транзакция и ввод seed-фразы — разные уровни инцидента. Ошибка в классификации приводит либо к недооценке риска, либо к хаотичным действиям, которые создают дополнительные потери.
Если ситуация уже произошла, используйте подробный порядок действий после подключения кошелька к подозрительному сайту. Ниже — логика первичной сортировки, которая помогает понять, что проверять в первые минуты.
Если был только Connect
При сценарии «открыл сайт и подключил аккаунт, но больше ничего не подтверждал» сначала завершите сессию и проверьте список connected sites. Затем посмотрите историю транзакций и approvals, чтобы убедиться, что вы не забыли старое действие или не перепутали отдельное окно подтверждения с Connect.
Если seed не вводился, расширение не устанавливалось, команды не запускались и новых on-chain событий нет, нет оснований автоматически считать приватный ключ украденным. Но сохраните URL и время контакта: если позже появится подозрительная активность, эти данные помогут связать события.
Если подписано неизвестное сообщение
Сообщение может быть безобидной авторизацией, ордером, Permit или другим структурированным разрешением. Не оценивайте его только по отсутствию комиссии. Зафиксируйте точное содержимое подписи, domain/verifying contract, chainId, spender, amount, deadline и nonce, если они были показаны.
Не подписывайте «отменяющее сообщение», которое пришлёт незнакомая поддержка. Сначала определите механизм. Для ордера может существовать отмена, для Permit — срок или nonce, для другого разрешения — свой способ нейтрализации. Универсальной второй подписи, безопасной во всех сценариях, нет.
Если подтверждён approve или setApprovalForAll
Проверьте on-chain событие и конкретный контракт, получивший полномочие. Для ERC-20 важны token, spender и allowance. Для NFT — token ID или операторское право. Если разрешение не соответствует ожидаемому протоколу, его нужно отозвать через проверенный интерфейс или блокчейн-обозреватель, а затем проверить остальные сети и активы.
Полезно отдельно пройти инструкцию о том, как проверить разрешения после подключения и подписи. Не ограничивайтесь одним токеном, если сайт показывал несколько запросов.
Если отправлена транзакция
Найдите TxID в блокчейн-обозревателе и разберите фактические изменения: recipient, contract calls, token transfers, approvals, NFT events, внутренние вызовы. Текст на сайте не является доказательством результата — решающим становится то, что записано on-chain.
Если активы уже ушли на чужой адрес, обычной кнопки отмены у подтверждённой транзакции, как правило, нет. Сконцентрируйтесь на ограничении дальнейшего ущерба: revoke оставшихся разрешений, переносе активов при необходимости, сохранении доказательств и обращении только в официальные каналы поддержки.
Если вводилась seed-фраза или приватный ключ
Считайте корневой секрет скомпрометированным. На чистом доверенном устройстве создайте новый независимый кошелёк с новой seed-фразой, подготовьте комиссии и перенесите оставшиеся активы. Не импортируйте старую фразу в «защитное» приложение и не пытайтесь сделать её безопасной сменой пароля.
После переноса проверьте устройства и общую защиту по руководству по защите криптокошелька. Секрет, который мог увидеть посторонний, уже нельзя считать уникально вашим.
| Что произошло | Первое действие | Что проверить | Нужен новый seed |
|---|---|---|---|
| Только Connect | Disconnect и сохранить URL | Sessions, history, approvals | Обычно нет |
| Неизвестная подпись | Не подписывать ничего ещё | Тип подписи, поля, срок, spender | Не обязательно |
| Approve / operator | Проверить и отозвать лишнее право | Token, spender/operator, amount | Обычно нет |
| Транзакция | Разобрать TxID | Transfers, events, approvals, остатки | По обстоятельствам |
| Seed/private key введён | Создать новый независимый кошелёк | Все сети и активы | Да |
Как организовать безопасную работу с DeFi на постоянной основе
Разовая проверка перед первым подключением полезна, но устойчивую защиту создаёт повторяемый рабочий процесс. Пользователь должен заранее знать, какой кошелёк используется для новых протоколов, где хранятся основные активы, как проверяются контракты, кто имеет право подтверждать операции и где фиксируются выданные разрешения. Тогда решение не зависит от настроения, спешки или убедительности конкретного сайта.
Для регулярной работы удобно разделить подготовку, исполнение и контроль результата. Подготовка отвечает на вопросы «куда я пришёл и что собираюсь сделать». Исполнение — «что именно просит кошелёк». Контроль — «что реально изменилось после подтверждения». Если хотя бы один этап нельзя завершить понятным способом, операция откладывается до выяснения.
Разделите кошельки по ролям, а не только по сетям
Один адрес для хранения крупных резервов, экспериментальных dApp, аирдропов, NFT mint и ежедневных swap создаёт общий контур риска. Любое старое разрешение или ошибочная подпись потенциально затрагивает весь баланс. Более устойчивый подход — разделить долгосрочное хранение, обычные операции и тестирование новых приложений.
Рабочий кошелёк не обязан быть пустым, но его баланс должен соответствовать задачам. Если dApp используется для обмена нескольких сотен долларов, нет необходимости подключать адрес с многолетними накоплениями и ценными NFT. Перевод нужной суммы на отдельный адрес добавляет один шаг, но резко упрощает оценку максимального ущерба.
Ведите журнал существенных разрешений и сессий
У активного DeFi-пользователя быстро накапливаются approvals, позиции, ордера и сессии. Память плохо подходит для учёта того, какой router получил allowance полгода назад и зачем. Для крупных сумм полезен простой журнал: дата, сеть, dApp, контракт, тип разрешения, лимит, срок, TxID и решение — оставить или отозвать.
Такой журнал нужен не для бюрократии, а для быстрого реагирования. Если появляется сообщение о взломе протокола, можно сразу понять, какие адреса взаимодействовали с ним и какие разрешения могли сохраниться. Без журнала приходится исследовать всю историю в момент, когда скорость уже важна.
Для крупной операции используйте два независимых канала проверки
Проверка только внутри того же сайта создаёт круговую зависимость: поддельный интерфейс сам показывает вам «правильный» контракт, «правильную» сеть и «правильный» результат. Для значимой суммы хотя бы один ключевой реквизит подтверждайте независимым источником: официальной документацией, известным блокчейн-обозревателем, сохранённой закладкой или вторым устройством.
Два канала особенно полезны при обновлении router, миграции протокола, новом домене, bridge, Permit2 и smart-account разрешениях. Если официальный сайт и независимый источник расходятся, это не повод выбрать более удобный вариант — это сигнал остановиться и выяснить причину расхождения.
Заранее определяйте предел возможной потери
До подключения полезно ответить: сколько активов максимально может потерять этот рабочий адрес, если dApp окажется вредоносным или контракт будет взломан? Ответ должен учитывать не только сумму текущего swap, но и все токены с действующими approvals, NFT operator rights и позиции, которыми адрес способен управлять.
Этот предел позволяет принимать решения без самообмана. Если потенциальный ущерб несоразмерен выгоде операции, меняют архитектуру: используют отдельный адрес, уменьшают allowance, переводят только нужную сумму или вовсе отказываются от взаимодействия. Безопасность DeFi — это не поиск абсолютной гарантии, а управление границами возможного ущерба.
Сохраняйте доказательства до, а не после проблемы
Для существенной операции сохраните источник официального URL, адрес контракта, экран котировки, выбранную сеть, spender, сумму разрешения и TxID. Если операция включает bridge или несколько транзакций, фиксируйте каждый этап. Это позволяет отличить ошибку интерфейса от on-chain результата и быстрее объяснить ситуацию официальной поддержке.
Не нужно публиковать эти материалы в открытом чате. Публичный адрес и TxID не являются секретами, но совокупность истории может раскрывать финансовый профиль. Храните доказательства в контролируемом месте и удаляйте из скриншотов лишние персональные данные, когда отправляете их в поддержку.
| Рабочая практика | Что фиксировать | Какой риск снижает | Когда особенно важна |
|---|---|---|---|
| Разделение кошельков | Роль и допустимый баланс адреса | Масштаб потерь | Новые/экспериментальные dApp |
| Журнал approvals | Token, spender, amount, TxID | Забытые разрешения | Регулярная DeFi-активность |
| Два источника | Домен, contract, chain | Подмена интерфейса | Крупные суммы и миграции |
| Предел потери | Баланс + действующие полномочия | Чрезмерный exposure | Любая значимая позиция |
| Доказательства | URL, запросы кошелька, TxID | Потеря контекста инцидента | Bridge, swap, lending, claims |
Типичные ошибки при подключении кошелька к DeFi
Большинство опасных сценариев эксплуатируют не незнание криптографии, а понятные человеческие привычки: доверие к знакомому дизайну, спешку, желание скорее завершить операцию и ожидание, что кошелёк сам остановит всё плохое. Поэтому полезно заранее разобрать ошибочные убеждения и заменить их конкретными проверками.
Хорошая защитная привычка формулируется не как «быть осторожным», а как правило, которое можно выполнить. Вместо «доверяйте только хорошим проектам» — «проверяйте origin и контракт независимо». Вместо «читайте подпись» — «проверяйте тип, spender, amount, recipient, network и deadline».
Ошибка: «это всего лишь Connect, значит можно нажимать дальше автоматически»
Первое подключение действительно обычно не равно token approval, но оно открывает рабочую последовательность запросов. Мошенническому сайту не обязательно красть что-либо на первом шаге; достаточно добиться доверия, чтобы второй или третий popup получил механическое подтверждение.
После Connect сделайте короткую паузу. Спросите, какое on-chain действие должно идти следующим по логике операции. Если вы пришли посмотреть баланс, а сайт немедленно требует approve или перевод, это отклонение. Если пришли сделать swap, ожидайте понятную последовательность и проверяйте каждый элемент отдельно.
Ошибка: «кошелёк не даст подписать опасное»
Кошелёк может декодировать данные, показывать предупреждения и блокировать известные угрозы, но он не знает всех будущих вредоносных контрактов и не может определить экономический смысл каждой операции. Кроме того, пользователь сам способен подтвердить предупреждение. Поэтому интерфейс кошелька — инструмент контроля, а не страховая гарантия.
Особенно опасны новые контракты, прокси, сложные агрегаторы и редкие типы подписей, которые отображаются неполно. Если смысл запроса нельзя восстановить из интерфейса, не переходите к blind signing ради удобства. Найдите другой способ выполнить операцию или дождитесь ясного отображения.
Ошибка: «если подпись бесплатная, денег она не касается»
Некоторые off-chain подписи не требуют gas в момент создания, но могут содержать разрешение, ордер или авторизацию, которую затем использует другая сторона. Отсутствие комиссии говорит только о способе отправки данных, а не об экономической безвредности.
Для Permit и EIP-712 смотрите не на стоимость подписи, а на полномочие: кто получает право, над каким активом, на какую сумму, до какого срока и для какого контракта. Если эти поля не соответствуют вашей задаче, бесплатность запроса не имеет значения.
Ошибка: «Disconnect удаляет approvals»
Это одна из самых устойчивых ошибок в Web3. Пользователь отключает сайт, видит, что он исчез из списка connected dapps, и считает кошелёк полностью очищенным. Но allowance существует on-chain и может продолжать действовать независимо от браузерной связи.
После значимого DeFi-взаимодействия проверяйте оба слоя: список сессий и список on-chain разрешений. Если проблема касается NFT, учитывайте операторские права. Если использовались Permit или иные подписи, выясняйте их собственную модель отмены или истечения.
Ошибка: «hardware wallet делает вредную подпись невозможной»
Аппаратный кошелёк хорошо защищает ключ от копирования на заражённый компьютер, но пользователь может сам подтвердить вредную транзакцию на устройстве. Если экран показывает непонятные данные или включён blind signing, физическая кнопка превращается лишь в более защищённый способ подписать то, чего владелец не понял.
Используйте аппаратный экран как независимый контроль: проверяйте адрес получателя, сумму, сеть и понятное описание действия, если оно доступно. Если данные на компьютере и устройстве расходятся, доверяйте не красивому интерфейсу сайта, а прекращайте операцию и выясняйте причину.
Ошибка: «официальный домен проверили один раз и навсегда»
Проекты меняют домены, запускают новые интерфейсы, мигрируют контракты и могут сами стать жертвами компрометации frontend-инфраструктуры. Сохранённая закладка полезна, но она не отменяет проверку неожиданного поведения. Настоящий домен тоже способен показывать опасный запрос при взломе или ошибке.
Поэтому проверка подлинности и проверка действия дополняют друг друга. Даже на знакомом сайте spender, контракт и результат должны соответствовать задаче. И наоборот, технически корректный запрос не делает неизвестный домен доверенным.
| Ошибочное убеждение | Почему неверно | Правильная проверка |
|---|---|---|
| «Connect безопасен, дальше можно не читать» | Опасный запрос часто идёт следующим шагом | Каждый popup считать отдельным решением |
| «Кошелёк всё заблокирует» | Не все угрозы известны и декодируются | Понимать действие и проверять реквизиты |
| «Без gas нет риска» | Off-chain подпись может давать право | Spender, amount, deadline, verifying contract |
| «Disconnect = revoke» | Allowance живёт on-chain | Отдельно проверить approvals |
| «Hardware wallet спасает от любой ошибки» | Он не отменяет согласие пользователя | Проверять экран устройства |
| «Официальный сайт всегда безопасен» | Frontend/контракт могут измениться | Проверять и origin, и фактический запрос |
Smart accounts, delegated permissions и новые модели доступа
Современный DeFi постепенно уходит от модели, где каждое действие выглядит как простая транзакция с обычного EOA. Smart accounts, account abstraction, session keys и делегированные разрешения позволяют автоматизировать действия, оплачивать gas иначе и предоставлять приложениям ограниченные права. Это улучшает пользовательский опыт, но делает вопрос «что именно я разрешаю?» ещё важнее.
Безопасная логика остаётся прежней: полномочие должно быть ограничено объектом, сетью, методами, суммой и временем настолько, насколько это допускает механизм. Чем шире право и чем дольше оно живёт, тем больше ущерб при компрометации dApp, relayer, session key или управляющего контракта.
Smart account может исполнять более сложную политику, чем обычный кошелёк
У smart account правила подписи и исполнения задаются контрактной логикой. Возможны несколько владельцев, социальное восстановление, spending limits, batch-операции, paymaster и модули. Поэтому одно визуальное «Connect» может быть лишь входом в систему, где дальнейшие права управляются не обычным ERC-20 allowance.
Перед использованием изучите, кто является owner, какие modules или delegates активны, можно ли их удалить и как выглядит аварийное восстановление. Не устанавливайте новый модуль только потому, что dApp называет его обязательным улучшением аккаунта. Модуль способен получить намного более широкие возможности, чем обычный spender одного токена.
Scoped permissions лучше неограниченных, только если scope действительно понятен
Новые стандарты позволяют запрашивать более структурированные execution permissions: например, определённые действия, лимиты и срок. Это полезно, потому что приложение может получить ровно то право, которое необходимо для сценария, а не универсальный доступ. Но пользователь должен видеть и понимать границы.
Проверяйте, какие методы разрешены, какие контракты могут вызываться, какой актив и сумма затронуты, есть ли expiry и можно ли право отозвать. Формально «ограниченное» разрешение с огромным лимитом и годовым сроком практически может оказаться слишком широким для одноразовой операции.
EIP-7702 delegation требует отдельного контроля состояния аккаунта
В EVM-экосистеме делегация EOA может давать адресу контрактное поведение. Это не то же самое, что ERC-20 approval. Поэтому пользователь, который проверил только allowances, может пропустить другой слой полномочий. При работе с кошельками, поддерживающими такие механизмы, важно понимать, меняется ли кодовое состояние аккаунта и кому делегируется исполнение.
Не воспринимайте предложение «включить smart features» как безобидную настройку интерфейса. Сверяйте delegate target и назначение функции. Если после подозрительного сайта есть признаки делегации, проверка и её удаление проводятся отдельно от token revoke и disconnect.
Session keys удобны для игр и автоматизации, но должны иметь границы
Session key позволяет не просить основную подпись на каждое мелкое действие. Это удобно для игр, частых операций и автоматизированных стратегий. Риск возникает, когда временный ключ получает слишком широкий набор методов, высокий spending limit или долгий срок.
Для session key задавайте минимально необходимый срок и лимит, ограничивайте допустимые контракты и методы, храните возможность немедленного отзыва. Если приложение не объясняет, что именно сможет делать временный ключ без новых подтверждений, не выдавайте такое право основному адресу.
| Механизм | Что контролировать | Типичная ошибка | Безопасная граница |
|---|---|---|---|
| Smart account | Owners, modules, guards, limits | Установить неизвестный модуль | Только проверенные компоненты и путь удаления |
| Execution permission | Methods, target, amount, expiry | Слишком широкий scope | Минимальные методы/сумма/срок |
| EIP-7702 delegation | Delegate target и состояние аккаунта | Считать обычным token approval | Проверять и отзывать отдельно |
| Session key | Контракты, spending limit, срок | Долговечный ключ без ограничений | Короткий срок и узкий набор действий |
| Paymaster | Кто оплачивает gas и что подписывается | Считать sponsored tx бесплатной и безопасной | Проверять payload независимо от оплаты gas |
Подключение DeFi для команды, бизнеса или семейного кошелька
Когда кошельком управляет не один человек, риск меняется. Ошибка может возникнуть не только из-за фишинга, но и из-за непонятного распределения ролей: один сотрудник выбирает сайт, другой подписывает, третий ведёт учёт, а никто не отвечает за проверку approvals. Для командного сценария полезно превратить личные привычки безопасности в письменный регламент.
Главная идея — разделить право инициировать действие и право окончательно его подтверждать там, где сумма это оправдывает. Даже без полноценного multisig можно установить организационные правила: отдельный рабочий адрес, перечень разрешённых протоколов, максимальная сумма одной операции и обязательная независимая проверка нового контракта.
Разделите выбор маршрута и подтверждение транзакции
Человек, который нашёл ссылку и подготовил операцию, уже психологически склонен считать её правильной. Второй участник должен проверять реквизиты независимо: домен, сеть, contract, spender, amount и ожидаемый результат. Его задача — не повторить те же клики, а попытаться обнаружить несоответствие.
Для крупных сумм фиксируйте, кто подготовил и кто подтвердил операцию. Это снижает риск социальной инженерии, когда злоумышленник давит на одного сотрудника срочностью, именем руководителя или фальшивой поддержкой.
Используйте список разрешённых протоколов и контрактов
Команда может заранее вести перечень dApp и контрактов, с которыми допустимо работать. Новый router, vault или bridge добавляется только после проверки. Такой список не должен быть слепой истиной: после официальной миграции или инцидента запись пересматривают. Но он резко уменьшает вероятность случайного взаимодействия с копией известного сервиса.
В перечне полезно хранить не только домен, но и сеть, основные contracts, дату проверки и назначение. Один и тот же бренд может использовать разные контракты для разных сетей и версий, поэтому запись «используем такой-то DEX» слишком расплывчата для операционного контроля.
Ограничивайте баланс операционных адресов
Если ежедневный адрес нужен для небольших платежей и swap, хранение на нём всего резерва компании создаёт ненужный общий риск. Казначейский адрес может выдавать рабочему только сумму на согласованный период. После операции излишек возвращается или остаётся в пределах установленного лимита.
Такой подход полезен даже при идеальной технической защите: он ограничивает последствия человеческой ошибки, вредоносного dApp и компрометации устройства. Максимальный убыток становится управляемой величиной, а не всем доступным балансом организации.
Регулярно пересматривайте доступы, а не только после инцидента
Раз в установленный период проверяйте connected sessions, token approvals, owners, modules, API-интеграции и список устройств. Удаляйте всё, что больше не нужно. Сотрудник, который перестал работать с проектом, не должен сохранять доступ к устройству или ключевой части схемы.
Периодический аудит особенно важен после миграции dApp, изменения контракта, обновления smart account и смены ответственных лиц. Цель — не доказать, что система «безопасна навсегда», а регулярно уменьшать накопившуюся поверхность доступа.
| Контроль команды | Минимальное правило | Что предотвращает |
|---|---|---|
| Двойная проверка | Инициатор и проверяющий — разные люди | Слепое подтверждение ссылки/контракта |
| Allowlist протоколов | Домен + сеть + contracts + дата проверки | Работу с копией или старой версией |
| Операционный лимит | На рабочем адресе только нужный объём | Потерю всего резерва |
| Журнал действий | Кто, когда, что подписал и какой TxID | Потерю контекста |
| Периодический аудит | Sessions, approvals, modules, devices | Накопление забытых прав |
Проверка перед крупной DeFi-операцией: расширенный контроль
Чем больше сумма, тем менее разумно экономить минуты на проверке. Для крупной операции безопасный процесс должен учитывать не только phishing и approvals, но и состояние самого протокола: правильность front-end, актуальность contracts, паузы, миграции, необычные события и соответствие итогового маршрута тому, что пользователь намерен сделать.
Перед крупным переводом полезно совместить этот регламент с общей проверкой рисков криптоперевода перед сделкой. DeFi добавляет к обычным сетевым рискам ещё один слой — программируемые полномочия и взаимодействие со смарт-контрактами.
Проверьте не только frontend, но и контракт назначения
Официальный сайт должен вести к ожидаемым контрактам. Если интерфейс обновился и предлагает новый router, vault или proxy, найдите подтверждение миграции в независимом официальном источнике. Не считайте знакомый логотип достаточным объяснением нового адреса.
Для proxy-контрактов полезно понимать, кто может обновлять реализацию и есть ли timelock, multisig или другой механизм управления. Это уже выходит за базовую проверку Connect, но становится существенным для крупных сумм и долгих DeFi-позиций.
Отделите разрешение токена от самой экономической операции
В swap пользователь часто видит две стадии: approve и swap. Первая даёт контракту право работать с токеном, вторая выполняет обмен. Если approve прошёл, а swap отменён, разрешение может остаться. Поэтому итоговая проверка должна включать не только баланс и TxID обмена, но и оставшийся allowance.
Аналогично при lending депозит, залог, borrow и repay могут быть отдельными транзакциями с разными контрактами. Не переносите доверие с одного подтверждённого шага на все последующие автоматически.
Проведите малый тест, если архитектура или адреса новые
Тестовая сумма не делает вредоносный approval безопасным, но помогает проверить маршрут, сеть, фактический контракт и способность получить ожидаемый результат. Тест полезен там, где действие обратимо или можно выполнить полный мини-цикл: внести небольшую сумму, проверить позицию и вывести её.
Если тест требует unlimited approval основного баланса, смысл проверки теряется. Используйте отдельный адрес с ограниченной суммой или уменьшенный allowance. Тест должен ограничивать риск, а не просто уменьшать первую транзакцию при сохранении широкого права на будущие списания.
После операции сверяйте ожидаемые и фактические изменения
Проверьте не только, что транзакция имеет статус Success. Сравните изменения токенов, полученный актив, остаток нативной монеты, новые approvals, NFT, позиции и события контракта. Успешная транзакция означает успешное выполнение кода, но не доказывает, что код сделал то, что пользователь ожидал.
Если результат отличается от котировки или интерфейса, не создавайте сразу вторую транзакцию «для исправления». Сначала разберите первую по TxID и выясните, что произошло. Повторная операция без диагностики способна удвоить ошибку.
| Контроль крупной операции | До подписи | После подписи |
|---|---|---|
| Frontend/contract | Сверить официальный источник и адрес | Убедиться, что вызван ожидаемый contract |
| Approval | Проверить spender и cap | Проверить остаточный allowance |
| Сеть | Chain ID и актив | TxID в нужном explorer |
| Тест | Ограничить баланс и полномочие | Проверить полный мини-цикл |
| Результат | Зафиксировать expected/minimum | Сверить фактические balance changes |
Итоговый чек-лист перед Connect Wallet
Перед подключением не нужно проводить аудит всего блокчейна. Достаточно последовательно ответить на несколько вопросов, которые отсеивают большинство опасных сценариев. Чем меньше решений приходится принимать в спешке внутри всплывающего окна, тем надёжнее процесс.
- Я открыл DeFi-приложение через независимый официальный источник, а не из рекламы, личного сообщения или неизвестного QR-кода.
- Registrable domain и origin в кошельке совпадают с тем ресурсом, который я собирался открыть.
- Для операции выбран рабочий адрес с ограниченным балансом, а не кошелёк долгосрочного хранения без необходимости.
- Я понимаю, какие аккаунты и сети разрешаю видеть приложению и не подключаю лишние адреса.
- Я отличаю сам Connect от последующих approve, Permit, EIP-712, personal_sign и on-chain transaction.
- Перед approve проверю token, spender и amount; большой или безлимитный allowance не подтверждается автоматически.
- Перед подписью проверю назначение, verifying contract, сеть, сумму, срок и другие значимые поля.
- Я не буду вводить seed-фразу, приватный ключ, файл резервной копии или код 2FA в dApp, чат поддержки или сайт проверки.
- После операции проверю TxID, фактические изменения балансов, оставшиеся approvals и активные сессии.
- Для крупной суммы использую независимую вторую проверку домена/контракта и ограниченный тестовый сценарий.
- Если запрос отличается от ожидаемой последовательности, я отменю его и начну проверку заново.
- Я знаю, как отключить сессию, отозвать ненужное on-chain разрешение и куда обратиться при инциденте.
Вывод
Безопасно подключить криптокошелёк к DeFi-приложению — значит контролировать не одну кнопку Connect, а всю цепочку доверия. Сначала подтверждается подлинность точки входа, затем выбираются конкретные аккаунт и сеть, после чего каждый запрос рассматривается отдельно. Connect, token approval, Permit, подпись сообщения и транзакция имеют разный смысл и создают разные последствия.
Главный практический навык — не переносить доверие с одного шага на следующий. Настоящий домен не делает любой запрос безопасным; аппаратный кошелёк не делает вредную подпись невозможной; disconnect не удаляет on-chain allowance; отсутствие gas не доказывает безвредность подписи. Каждое полномочие должно соответствовать реальной задаче и быть настолько узким, насколько это возможно.
Для регулярной работы используйте отдельный операционный адрес, ограничивайте баланс и allowances, сохраняйте существенные TxID и периодически очищайте ненужные сессии и разрешения. Если произошёл инцидент, сначала установите факты — был ли только Connect, была ли подпись, approve, транзакция или утечка seed. Такая последовательность позволяет защищать активы без паники и без опасных «лечебных» действий, которые предлагают мошенники.