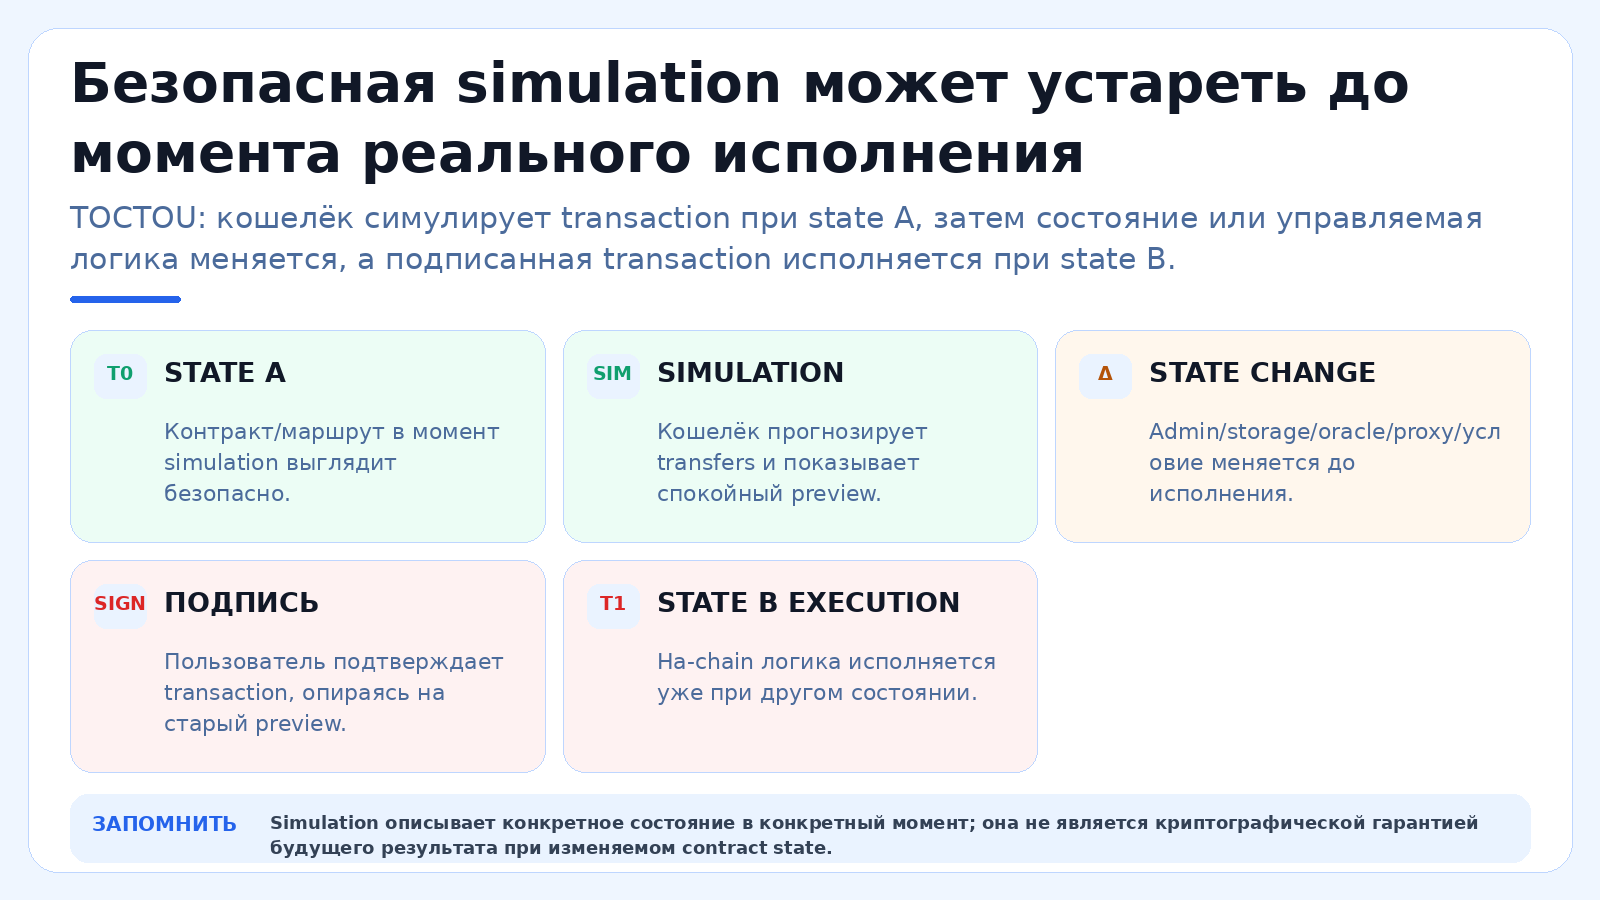
Approval в криптокошельке — это разрешение, которое владелец токена выдаёт другому адресу или смарт-контракту на расходование определённого количества токенов. Такое разрешение не равно самому переводу: после approve токены остаются на вашем адресе, но выбранный spender получает право позже вызвать предусмотренный стандартом механизм списания в пределах установленного лимита. Именно поэтому без понимания approval можно увидеть нулевое движение средств сегодня и всё равно оставить действующее право на будущий перевод.
В практическом интерфейсе эта механика часто скрыта за кнопкой Approve, Enable, Allow или Set spending cap. Пользователь может воспринимать её как техническую формальность перед работой с приложением, хотя на самом деле подписывает отдельное изменение состояния токена. Значение имеют четыре вещи: какой токен затрагивается, кто указан spender, какой лимит выставлен и в какой сети записывается разрешение. Ошибка в любом из этих пунктов способна создать долгоживущее право на списание.
Эта статья разбирает approval до уровня, достаточного для самостоятельной проверки. Мы отдельно разложим функции approve, allowance и transferFrom, объясним unlimited approval, покажем отличие разрешения от подключения кошелька и обычной подписи сообщения, а также разберём Permit и Permit2 только в той мере, в какой это нужно для понимания общей модели. Для подробного отзыва уже выданных прав используйте отдельную инструкцию OneMagic о том, как отозвать разрешения токенов.
Главный принцип прост: approval оценивают не по названию приложения, а по фактическим параметрам разрешения. Даже знакомый интерфейс может запросить лимит, который намного превышает текущую операцию; даже нулевой баланс не делает старое разрешение безвредным; а отключение сайта от кошелька не меняет записанный в блокчейне allowance. Безопасность начинается с чтения параметров до подтверждения и заканчивается проверкой состояния после операции.
Что такое approval в криптокошельке и зачем он нужен
Механика approval появилась как способ разделить хранение токенов и право приложения действовать с ними. Владелец не обязан заранее переводить весь баланс в контракт. Вместо этого токен хранит запись о том, кому и сколько разрешено списать, а сам spender использует это право только при последующем вызове. Такая модель удобна для программируемых операций, но создаёт отдельный слой полномочий, который нужно учитывать наряду с балансом и приватным ключом.
Approval — это право, а не перевод токенов
После обычного token transfer баланс владельца уменьшается сразу, а баланс получателя увеличивается. После approve этого не происходит: меняется только таблица разрешений внутри токен-контракта. Поэтому по одному балансу нельзя определить, есть ли у сторонних контрактов действующие права. Пользователь может годами видеть неизменный остаток и не замечать старый allowance, пока spender не воспользуется им.
Полезная mental model — банковская доверенность с жёсткими ограничениями, но без человеческого оператора. В блокчейне не существует сотрудника, который переспрашивает намерение. Если условия контракта позволяют spender вызвать transferFrom и allowance достаточен, сеть выполнит операцию по правилам токена. Именно поэтому approval нужно анализировать до подписи, а не после неожиданного списания.
Owner, spender, token contract и amount — четыре главных элемента
Owner — адрес, чьи токены могут быть списаны. Spender — адрес или контракт, которому владелец выдаёт право. Token contract определяет конкретный актив и хранит allowance. Amount задаёт верхнюю границу разрешения. Четыре поля образуют точную область полномочия: разрешение на один токен не даёт автоматически доступа к другому, а право одного spender не передаётся соседнему адресу само по себе.
Перед подтверждением сопоставляйте каждое поле с задачей. Если вы работаете с USDT, но окно показывает другой контракт токена, это отдельный риск. Если ожидаемый протокол использует router A, а spender оказался неизвестным router B, нельзя успокаиваться похожим названием интерфейса. Amount также важен: лимит в один миллион единиц и лимит в сто единиц создают разный максимальный ущерб.
Почему dApp не может просто взять ERC-20 токены без разрешения
Типичный ERC-20 токен хранит баланс по адресу владельца и не предоставляет произвольному внешнему контракту право уменьшать этот баланс. Чтобы приложение могло выполнить действие от имени пользователя, сначала появляется разрешение. Это разделение делает полномочие явным: dApp не получает все активы только из-за того, что пользователь открыл сайт или подключил адрес.
Но явность существует на уровне протокола, а не обязательно на уровне удобства интерфейса. Приложение способно оформить запрос так, что пользователь не заметит величину лимита или адрес spender. Поэтому современная практика безопасности требует читать декодированные параметры. Хороший интерфейс помогает увидеть смысл, но ответственность за финальное подтверждение остаётся у владельца ключа.
Approval записывается в блокчейн и переживает закрытие приложения
Разрешение является состоянием токен-контракта. После подтверждённой approve-транзакции запись остаётся в сети, пока её не изменят новым действием или пока логика самого токена не сделает её неактуальной. Закрытие вкладки, удаление истории браузера, перезагрузка телефона или разрыв WalletConnect-сессии не переписывают on-chain allowance.
Из этого следует важный операционный вывод: список подключённых приложений и список token approvals — разные реестры. Первый описывает текущие сессии доступа интерфейса к публичному адресу и методам кошелька. Второй показывает разрешения на расходование токена. Для контроля рисков проверяют оба слоя, особенно после активной работы с новыми приложениями.
Approval требует сетевой транзакции и комиссии
Классический approve меняет состояние блокчейна, поэтому требует включения в блок и оплаты сетевого ресурса. Пользователь платит комиссию даже тогда, когда токены ещё никуда не переводятся. Это нормально: оплачивается не движение актива, а запись нового разрешения в контракте. В перегруженной сети отдельный approve может стоить заметно дороже, чем ожидает новичок.
Не путайте сетевую комиссию с величиной allowance. Gas оплачивается нативной монетой сети, тогда как лимит относится к токену. Например, разрешение на расходование 500 единиц токена и комиссия за изменение этой записи — независимые величины. Недостаток нативной монеты может помешать выдать или отозвать разрешение, даже если сам токен лежит на адресе в достаточном количестве.
| Элемент | Что означает | Что проверить |
|---|---|---|
| Owner | Владелец токенов | Совпадает ли активный адрес кошелька |
| Spender | Кто получит право списания | Официальный ли это контракт/адрес |
| Token contract | Какой именно токен затронут | Сеть и полный адрес контракта |
| Amount | Максимальный лимит | Соответствует ли сумме операции |
| Network | Где хранится allowance | Правильный chain ID и комиссия |
Как работают approve, allowance и transferFrom
Чтобы читать approval без магии, полезно разделить три базовых действия. approve создаёт или изменяет разрешение, allowance позволяет узнать его текущий остаток, а transferFrom использует это разрешение для фактического перемещения токенов. В интерфейсе эти шаги могут быть объединены одной бизнес-операцией, но в блокчейне они остаются разными вызовами и могут происходить в разное время.
approve(spender, value) создаёт или заменяет лимит
При вызове approve владелец указывает spender и значение. Токен-контракт записывает новую величину allowance для пары owner–spender. Критически важно понимать, что это не «добавление ещё X» в стандартной модели, а установка значения, которое будет считаться текущим разрешением. Поэтому повторный approve может изменить уже существующий лимит.
Если интерфейс сначала просил 100, а позже запросил 1 000 000, второе подтверждение не стоит рассматривать как продолжение первой маленькой операции. Это новый уровень полномочий. Перед повторным approve полезно проверить текущий allowance и понять, почему приложение хочет его изменить. Любая неожиданная эскалация лимита требует отдельного объяснения.
allowance(owner, spender) показывает оставшееся разрешение
Функция allowance нужна для чтения состояния. Она отвечает на вопрос, сколько конкретный spender ещё может потратить из указанного токена со стороны owner. Это публичная информация: для просмотра allowance не нужны seed-фраза, private key или подключение кошелька к случайному сайту. Достаточно адресов и сети.
Проверка allowance особенно полезна после частичного расходования. Если был выдан лимит 1000, а приложение использовало 200, в типичной реализации останется 800. Пользователь может ошибочно считать задачу завершённой и забыть остаток. Именно этот хвост разрешения становится долгосрочной поверхностью риска, если spender позже скомпрометирован.
transferFrom использует чужое разрешение на фактический перевод
Spender вызывает transferFrom, указывая откуда и куда перевести токены. Контракт проверяет баланс владельца, действующий allowance и другие ограничения. Если проверка проходит, баланс меняется, а разрешение обычно уменьшается на использованную величину. Владелец при этом не обязан подписывать отдельный transfer в тот же момент, потому что право уже было выдано раньше.
Это объясняет главный психологический парадокс approval: пользователь может не нажимать ничего в день списания, но операция всё равно будет легитимна для контракта в рамках ранее предоставленного права. Поэтому фраза «я сегодня ничего не подтверждал» не исключает использование старого allowance. Для расследования смотрят историю approvals и адрес spender.
Частичное использование не обнуляет остаток автоматически
Ограниченный allowance работает как расходуемый лимит. Если приложение забирает меньше максимума, остаток обычно продолжает существовать. Это удобно для повторных операций, потому что не нужно каждый раз оплачивать approve. Но удобство означает, что разрешение живёт дольше одной конкретной задачи.
После завершения временного сценария имеет смысл оценить, нужен ли остаток. Для редкого или экспериментального приложения безопаснее не оставлять лишнюю ёмкость. Для часто используемого проверенного протокола пользователь может сознательно сохранить ограниченный лимит, но это должно быть решением, а не случайным побочным эффектом интерфейса.
Изменение non-zero allowance требует аккуратности
В стандарте ERC-20 есть известная оговорка для пользовательских интерфейсов: при изменении существующего ненулевого лимита на другое ненулевое значение рекомендуется сначала установить allowance в ноль, а затем задать новое значение. Причина связана с возможной гонкой транзакций и порядком исполнения, когда spender успевает использовать старый лимит до изменения.
Современные кошельки и приложения могут применять собственные безопасные схемы, но пользователь должен понимать идею: изменение полномочий тоже имеет состояние и временной порядок. Если старое разрешение кажется подозрительным, не наращивайте его поверх предыдущего вслепую. Сначала проверьте текущее состояние и планируемую последовательность операций.
| Метод | Кто инициирует | Что меняется | Нужна подпись владельца |
|---|---|---|---|
| approve | Owner | Allowance | Да |
| allowance | Любой читатель | Ничего, только чтение | Нет |
| transferFrom | Spender | Баланс и остаток allowance | Не в момент вызова, если право уже есть |
| revoke / approve(0) | Owner | Allowance становится нулевым | Да |
Approval не равен connect, подписи сообщения или обычному переводу
Самая частая ошибка безопасности — складывать все действия кошелька в одно слово «подписал». На практике подключение аккаунта, подпись сообщения, approve, permit и обычный transfer имеют разные последствия. Чтобы не паниковать после каждого запроса и не недооценивать опасный, нужно классифицировать действие по тому, какое состояние оно создаёт и кто сможет воспользоваться результатом.
Connect показывает аккаунт приложению, но сам по себе не создаёт allowance
При обычном подключении dApp получает выбранный публичный адрес и возможность запрашивать поддерживаемые методы через кошелёк. Это не означает автоматического права тратить ERC-20 токены. Разрешение появляется только после отдельного on-chain approve или другой поддерживаемой схемы авторизации.
Однако connect всё равно требует осмотрительности: сайт узнаёт адрес, может анализировать публичную историю и показывать дальнейшие запросы. Для нового приложения используйте рабочий адрес с ограниченным балансом. Подробный безопасный порядок подключения разобран в материале OneMagic о том, как подключать кошелёк к DeFi-приложению.
Disconnect завершает сессию, но не отзывает token approval
Отключение сайта помогает прекратить текущую session связь с кошельком, но не выполняет транзакцию внутри токен-контракта. Если allowance уже записан, spender сохраняет то право, которое ему было выдано. Поэтому «я удалил сайт из Connected apps» и «spender больше не может тратить токен» — разные утверждения.
После работы с приложением задайте два отдельных вопроса: нужна ли ещё сессия и нужен ли ещё allowance. Первая проблема решается disconnect, вторая — проверкой on-chain разрешений и при необходимости revoke. Смешение этих процедур создаёт ложное чувство безопасности.
Обычный transfer двигает токены сразу
Transfer — прямое распоряжение владельца отправить токены получателю. После подтверждения транзакции результат фиксируется непосредственно в балансе. Approval не обязан двигать средства: он создаёт право, которое может быть использовано позднее. Поэтому сумма в окне approve не является «суммой, которая сейчас уйдёт», но является максимальной рамкой будущего расходования.
При чтении кошелька ищите тип вызова. Если интерфейс показывает approve, spender и spending cap, оценивайте разрешение. Если показывает transfer с recipient и amount, оценивайте прямой перевод. Условия риска различаются, и механическое чтение только цифры суммы недостаточно.
Подпись сообщения может быть off-chain и не иметь TxID
Некоторые подписи подтверждают владение адресом, авторизацию входа или согласие с данными без немедленной публикации транзакции. У такой подписи может не быть сетевой комиссии и TxID. Но отсутствие комиссии не гарантирует безвредность: структурированная подпись способна авторизовать действие в другом механизме, например Permit.
Перед подтверждением полезно понимать, что именно подписывается. Если окно непонятно, используйте отдельный гайд OneMagic о том, как понять, что подписывает криптокошелёк. Нельзя считать любую gasless-подпись безобидным логином.
Contract call может содержать несколько действий внутри одного подтверждения
Современные приложения часто используют router, multicall, account abstraction и другие конструкции. В одном внешнем вызове могут скрываться approve-подобные изменения, transfer, swap, stake или вызовы нескольких контрактов. Поэтому название кнопки интерфейса не является достаточным описанием фактического calldata.
Для значимой суммы полезно смотреть декодирование транзакции, адреса контрактов и результат симуляции. Если кошелёк показывает предупреждение или неизвестный method, остановитесь и проверьте смысл до подписи. Аппаратный signer защищает ключ, но не исправляет ошибочно одобренную бизнес-логику.
| Действие | Меняет блокчейн сразу | Может дать право на будущий расход | Что проверить |
|---|---|---|---|
| Connect | Нет | Нет само по себе | Домен, аккаунт, сети, методы |
| Message sign | Не всегда | Иногда | Текст/typed data, домен, nonce, deadline |
| Approve | Да | Да | Token, spender, amount |
| Transfer | Да | Нет отдельного allowance | Recipient, amount, network |
| Disconnect | Нет | Не отменяет старый approval | После disconnect отдельно проверить allowance |
Почему unlimited approval опасен и когда его используют
Unlimited approval — это разрешение с настолько большим лимитом, что для обычного пользователя оно практически не ограничивает spender текущим балансом. Интерфейсы используют такой подход ради удобства и экономии повторных approve-транзакций. Но именно отсутствие тесной связи между лимитом и конкретной задачей превращает компрометацию spender в более серьёзный риск.
Что означает «безлимитное» разрешение технически
В EVM-контрактах лимит хранится целым числом фиксированной разрядности. Интерфейс может установить очень большое значение, часто близкое к максимальному uint256, чтобы разрешение не закончилось после обычных операций. Для пользователя это выглядит как «Unlimited» или «Max». Такое значение не означает, что на адресе уже есть огромная сумма; оно означает, что будущий баланс тоже может попасть в доступ spender.
Риск поэтому зависит не только от текущего остатка. Сегодня адрес может быть пустым, а через месяц на него придут токены того же контракта. Если старое unlimited-разрешение всё ещё активно и spender способен его использовать, новый баланс окажется в зоне полномочия без нового approve.
Почему приложения запрашивают высокий spending cap
Главный аргумент — удобство. Если пользователь регулярно взаимодействует с одним контрактом, каждый ограниченный allowance может потребовать новой сетевой транзакции и комиссии. Высокий лимит снимает этот шаг и делает повторные действия быстрее. С точки зрения UX это рационально, особенно при дорогом gas.
Но экономия комиссии переносит риск во времени. Пользователь должен сравнить стоимость повторного approve с максимальным ущербом от долгоживущего разрешения. Для разовой задачи небольшой лимит обычно проще обосновать. Для регулярно используемого проверенного протокола допустим иной выбор, но он должен быть осознанным.
Компрометация spender меняет оценку старого approval
Даже если первоначально контракт был легитимным, его безопасность не гарантирована навсегда. Возможны уязвимости кода, захват админского ключа, ошибочное обновление proxy или компрометация связанной инфраструктуры. Чем шире allowance, тем больше потенциальный объём токенов, который может быть затронут при таком событии.
Поэтому approval — не только вопрос доверия к сегодняшнему интерфейсу. Это ещё и долгосрочная ставка на безопасность spender. Периодический аудит разрешений уменьшает количество забытых полномочий и делает поверхность атаки понятнее.
Upgradeable proxy требует оценки будущей логики
Если spender является upgradeable proxy, тот же адрес может со временем выполнять другую implementation-логику. Пользователь видит знакомый spender address, но поведение за ним меняется после обновления, если администратор имеет такое право. Это не означает, что любой proxy опасен, но повышает важность governance и upgrade controls.
Для крупных разрешений проверьте, кто может обновлять implementation, есть ли timelock, multisig и публичная политика изменений. Сам факт verified source не отменяет административных полномочий. Нужен анализ текущей и потенциальной логики.
Нулевой баланс не делает unlimited approval безопасным
Распространённая ошибка — игнорировать старый allowance, потому что сейчас токена на адресе нет. Но allowance привязан к owner, spender и token contract, а не к конкретной партии токенов. Если тот же актив поступит позднее, право может стать практически значимым снова.
При закрытии старого рабочего адреса имеет смысл проверить разрешения даже при нулевых остатках. Это особенно важно, если адрес может снова использоваться автоматически, указан в контактных реквизитах или получает регулярные поступления. Нулевая точка — удобное время для уборки полномочий.
Ограниченный approval уменьшает максимальный ущерб, но не отменяет проверку
Лимит, равный ожидаемой сумме операции, снижает верхнюю границу доступного spender объёма. Это полезный принцип минимальных привилегий. Но он не делает неизвестный контракт безопасным: злоумышленник всё равно может забрать разрешённую сумму, а сама операция может иметь другие риски.
Поэтому ограничение amount — только один слой. Всё ещё нужно проверить token contract, spender, домен, сеть и смысл последующего действия. Для сложных операций также учитывают подписи Permit и отдельные роли внутри протокола.
| Подход | Плюс | Минус | Когда уместен |
|---|---|---|---|
| Точный лимит | Минимальный доступ | Новый approve при следующей операции | Разовые и редкие действия |
| Небольшой запас | Меньше повторных approve | Остаётся лишний остаток | Регулярные операции с контролем |
| Unlimited | Максимум удобства | Большой долгосрочный риск | Только осознанно для проверенного сценария |
| Revoke после действия | Сокращает поверхность риска | Нужна новая транзакция и gas | Временные/экспериментальные приложения |
Как читать окно approval до подписи
Безопасное подтверждение начинается не с вопроса «доверяю ли я бренду», а с разбора конкретного запроса. Даже хороший интерфейс может использовать несколько router-контрактов, миграцию или новый адрес spender. Нельзя переносить доверие с логотипа на неизвестные параметры автоматически.
Проверьте сеть и chain ID
Одни и те же названия токенов и похожие адреса встречаются в разных EVM-сетях. Allowance существует внутри конкретного chain state. Если кошелёк переключился на неожиданную сеть, разрешение относится не к той среде, которую вы планировали. Это может быть безобидной ошибкой интерфейса или признаком неправильного маршрута.
Перед подписью сверьте название сети, chain ID и нативную монету комиссии. Если задача должна выполняться в Ethereum, запрос из другой цепочки требует объяснения. Не подтверждайте просто потому, что токен имеет знакомый тикер.
Сверьте полный token contract
Название и символ токена не уникальны. Поддельный актив способен называться USDT, USDC или любым другим знакомым именем. Approval относится к конкретному контракту, поэтому неправильный token address означает, что вы управляете другим активом, даже если интерфейс визуально похож.
Берите contract из надёжного источника и сравнивайте полный адрес. Для значимой суммы полезно также проверить decimals и сеть. Если токен неизвестен, сначала разберите его отдельной проверкой, а не выдавайте разрешение ради эксперимента.
Spender должен соответствовать официальной архитектуре приложения
Spender часто не совпадает с доменом сайта и может быть router, vault, staking contract или Permit2. Это нормально, если архитектура задокументирована. Опасно другое: неизвестный адрес без объяснения, особенно когда интерфейс просит широкий лимит.
Сравните spender с официальной документацией, интерфейсом транзакции и проверенным контрактом. Если адрес новый после обновления, выясните причину. В случае сомнений можно дополнительно изучить код по инструкции OneMagic о том, как проверить смарт-контракт токена.
Amount нужно читать в человеческих единицах
Raw calldata хранит целое число с учётом decimals. Кошелёк должен показать понятный spending cap, но при нестандартном токене декодирование может быть ошибочным или непривычным. Сравнивайте ожидаемую сумму действия и разрешаемый максимум. Огромный лимит без причины — отдельный красный флаг.
Если интерфейс предлагает Custom spending cap, используйте сумму, достаточную для операции с разумным запасом. После завершения проверьте остаток. Не путайте amount approval с текущим балансом или суммой gas.
Посмотрите method и декодированное calldata
У классического ERC-20 approve сигнатура и параметры достаточно стандартны: spender и value. Но кошелёк может показывать proxy call, multicall или другой метод. В таком случае нельзя механически считать запрос обычным approval. Внутри может быть более сложная логика.
Для крупной суммы используйте симуляцию и human-readable декодирование. Если кошелёк показывает blind signing или неизвестный вызов, перенесите операцию на тестовый адрес либо откажитесь до прояснения. Суть безопасности — знать максимальное возможное изменение состояния.
Gas и spending cap — независимые параметры
Сетевая комиссия показывает цену исполнения транзакции, а spending cap — объём полномочия spender. Низкий gas не делает approval маленьким. И наоборот, высокая комиссия не означает, что токены уже уходят. Эти значения отвечают на разные вопросы.
Перед подтверждением проверьте оба: достаточно ли нативной монеты для approve и разумен ли токеновый лимит. Это помогает избежать ситуации, когда пользователь ориентируется только на «стоимость комиссии» и игнорирует гораздо более значимое право списания.
| Поле | Нормальный вопрос | Стоп-сигнал |
|---|---|---|
| Network | Где должна выполняться операция? | Неожиданный chain ID |
| Token contract | Тот ли это актив? | Тикер знакомый, адрес другой |
| Spender | Кто реально получает право? | Неизвестный адрес без документации |
| Amount | Какой максимум нужен? | Unlimited для разовой задачи |
| Method | Что именно вызывается? | Неизвестный/сложный вызов без декодирования |
| Gas | Хватает ли нативной монеты? | Предлагают ввести seed ради «оплаты» |
Что происходит после approval и как проверить результат
После подтверждения полезно проверить не красивый статус интерфейса, а фактическое состояние. Сеть должна показать approve-транзакцию, а токен-контракт — новый allowance. Далее spender может использовать разрешение частично или полностью. Такая постпроверка помогает вовремя заметить неправильный лимит и не оставлять решение исключительно на доверии к dApp.
Approval event помогает увидеть изменение разрешения
Большинство ERC-20 реализаций публикуют событие Approval с owner, spender и value. Explorer использует эти данные, чтобы показать изменение. Но для строгой проверки полезно читать также текущее состояние allowance, потому что события отражают историю, а не обязательно финальный остаток после последующих действий.
Сохраните TxID approve-транзакции при значимой операции. Он позволяет восстановить время, block, token contract и spender. Это особенно полезно, если спустя месяцы нужно понять происхождение старого разрешения.
Текущий allowance важнее старого скриншота
Скрин окна подтверждения показывает намерение в момент подписи. После этого spender мог частично использовать лимит или владелец мог изменить его другой транзакцией. Поэтому для текущего риска смотрят on-chain allowance сейчас, а не только исторический снимок.
Проверку можно выполнить публично по owner и spender. Не подключайте основной кошелёк к случайному checker, если данные можно прочитать без подписи. Хорошая диагностическая страница не требует секретов.
Несколько spender имеют независимые разрешения
Один и тот же token contract может хранить отдельные allowances для множества spender. Отзыв права у одного адреса не обнуляет остальные. Пользователь, который работал с несколькими приложениями, способен иметь длинный список разрешений даже для одного токена.
Именно поэтому аудит выполняют по токенам и spender, а не по одной «галочке безопасности». После закрытия старого приложения удалите только ненужные полномочия, не разрушая осознанные активные сценарии.
Разные токены требуют отдельных approvals
Разрешение на Token A не даёт spender автоматического права на Token B, потому что allowance хранится в контракте конкретного актива. Пользователь может работать с одним приложением и выдать ему пять независимых разрешений на разные токены. Риск нужно оценивать по каждому контракту.
Это объясняет, почему после revoke одного актива интерфейс другого всё ещё показывает Allow. Не считайте это ошибкой. Проверьте список разрешений системно и документируйте, какие из них действительно нужны.
Revoke — это новое изменение состояния, а не отмена прошлого блока
Отзыв разрешения обычно реализуется установкой allowance в ноль или другим предусмотренным механизмом. Прошлая approve-транзакция остаётся в истории, но текущее право исчезает. Поскольку revoke меняет state, он требует сетевой транзакции и комиссии.
Для пошаговой процедуры используйте отдельный гайд по revoke. Здесь важна концепция: мы не стираем историю, а создаём новое текущее состояние. После revoke обязательно перечитайте allowance и убедитесь, что он действительно равен ожидаемому значению.
| Состояние | Что видно | Что делать |
|---|---|---|
| Approve pending | TxID без финального inclusion | Не дублировать вслепую, проверить статус |
| Approve success | Allowance изменён | Прочитать текущее значение |
| Частичное transferFrom | Allowance уменьшился | Оценить остаток |
| Revoke success | Allowance = 0 | Подтвердить чтением state |
| Disconnect only | Allowance не меняется | Отдельно проверить approvals |
Permit и Permit2: когда разрешение появляется через подпись
Классический approve — не единственный способ авторизации. Некоторые токены поддерживают Permit, а отдельные приложения используют Permit2 и другие схемы. Пользователь может подписать структурированное сообщение без отдельной approve-транзакции в этот момент, однако подпись всё равно способна создать или реализовать право на расходование. Поэтому правило «нет gas — значит безопасно» неверно.
Permit переносит часть авторизации в подписанное сообщение
Схема Permit позволяет владельцу подписать структурированные данные с параметрами разрешения. Другой участник затем передаёт подпись в контракт, а тот проверяет её и меняет allowance при соблюдении условий. Пользователь может не отправлять отдельную транзакцию сам, но экономический смысл разрешения остаётся.
При чтении Permit важны owner, spender, value, nonce, deadline и домен подписи. Ошибка в домене или неизвестный spender требует остановки. Подписывайте только то, что можете декодировать и связать с конкретной задачей.
Nonce защищает от простого повторного использования одной подписи
Permit обычно включает nonce, чтобы одна и та же авторизация не могла бесконечно переиспользоваться после успешного исполнения. Контракт отслеживает последовательность и отклоняет старые подписи. Это снижает риск replay, но не делает первоначально вредный Permit безопасным.
Если злоумышленник получает действительную неиспользованную подпись в пределах deadline, он может попытаться исполнить её до истечения условий. Поэтому относитесь к signed typed data как к потенциально значимому артефакту, даже если в кошельке не появился TxID.
Deadline ограничивает время действия, но не заменяет проверку spender
Срок действия помогает сузить окно использования подписи. Короткий deadline обычно безопаснее бессрочного, если операция должна произойти сейчас. Однако право, созданное после успешного исполнения Permit, может иметь собственную продолжительность в зависимости от реализации.
Не успокаивайтесь одним коротким сроком. Проверяйте весь набор параметров и итоговое состояние allowance после использования. Важен не только документ подписи, но и то, что реально записано в контракт.
Permit2 создаёт отдельный слой разрешений
Permit2 предназначен для унификации и улучшения работы с token permissions. На практике может существовать базовый approval токена на контракт Permit2 и отдельные разрешения внутри самого Permit2 для конкретных приложений. Пользователь, проверяющий только один слой, рискует не увидеть полную картину.
Подробности архитектуры вынесены в статью OneMagic что такое Permit2. Для текущей темы достаточно помнить: всегда выясняйте, на каком уровне хранится право, каков spender, лимит, срок и nonce.
Phishing может маскировать разрешение под безопасную подпись
Фишинговый интерфейс способен показать просьбу «подтвердить вход», а фактически сформировать typed data, которое авторизует финансовое действие. Пользователь видит отсутствие gas и принимает запрос за обычную аутентификацию. Поэтому визуальная простота не равна отсутствию риска.
Если подпись непонятна, не подтверждайте её основным кошельком. Проверьте домен, структуру EIP-712, spender и максимальный возможный эффект. После подозрительной подписи используйте инструкцию по разбору неизвестной подписи.
| Механизм | Нужна on-chain транзакция владельца сразу | Главные параметры |
|---|---|---|
| approve | Да | spender, value |
| Permit | Нет, подпись может исполнить другой участник | spender, value, nonce, deadline, domain |
| Permit2 | Зависит от слоя | base approval + spender/amount/expiration/nonce |
| Revoke | Обычно да | какое право и на каком уровне обнуляется |
Практические сценарии: как меняется риск approval
Абстрактные правила лучше запоминаются на конкретных ситуациях. Ниже — сценарии, в которых одинаковая кнопка Approve имеет разный профиль риска. В каждом случае важно не искать универсальное «можно/нельзя», а определить границу полномочия, длительность и возможный ущерб.
Сценарий: разовое действие с известным контрактом
Пользователь собирается выполнить одну операцию через давно известный контракт и ожидает расход 250 токенов. Интерфейс предлагает custom spending cap. Рациональный вариант — выдать лимит около ожидаемой суммы, завершить действие и затем проверить остаток. Unlimited здесь экономит будущий approve, но будущая операция не планируется, поэтому выигрыш невелик.
После завершения пользователь сохраняет TxID, проверяет фактическое расходование и решает, оставить ли остаток. Если работа закончена, revoke уменьшает поверхность риска. Такая схема соответствует принципу минимально достаточных полномочий.
Сценарий: регулярное использование проверенного протокола
Пользователь взаимодействует с одним и тем же контрактом каждую неделю. Точный allowance заставит регулярно оплачивать approve и может ухудшить UX. Здесь допустимо выбрать больший лимит, если архитектура протокола проверена, spender стабилен, а сумма на рабочем адресе ограничена.
Риск дополнительно уменьшают разделением кошельков: долгосрочный резерв не участвует в приложениях, а рабочий адрес содержит только операционный баланс. Тогда даже широкий allowance ограничен фактическим капиталом, который пользователь сознательно разместил в этом контуре.
Сценарий: новый сайт просит unlimited approval до любого действия
Неизвестное приложение сразу после подключения просит безлимитное разрешение на ценный токен, хотя пользователь ещё не выбрал сумму. Это высокий риск: отсутствует понятная связь между permission и задачей, а spender может быть неизвестен. В такой ситуации лучше остановиться и сначала проверить домен, контракт и причины запроса.
Нельзя снижать требования к проверке из-за красивого интерфейса, обещания бонуса или таймера. Основной кошелёк с крупным балансом не подходит для эксперимента. При необходимости тест выполняют отдельным адресом с небольшой суммой.
Сценарий: пользователь сделал disconnect и считает вопрос закрытым
После операции пользователь удаляет dApp из Connected sites и уверен, что доступ отозван. Но allowance продолжает жить в токен-контракте. Если spender имел право на 10 000 токенов и использовал только 500, оставшийся лимит не исчезает из-за disconnect.
Правильный финал — отдельно проверить token approvals. Если разрешение больше не нужно, выполнить revoke и убедиться в нулевом состоянии. Session hygiene и on-chain permission hygiene дополняют друг друга.
Сценарий: баланс токена сейчас нулевой
Рабочий адрес пуст после вывода всех токенов, но старые approvals остаются. Пользователь решает, что риска нет. Через несколько месяцев тот же адрес снова используется для получения токена, и старый spender получает возможность действовать в пределах allowance.
Если адрес планируется использовать повторно, нулевой баланс — удобный момент для уборки. Даже если токен не вернётся, удаление забытых полномочий упрощает аудит и снижает вероятность будущей ошибки.
Сценарий: аппаратный кошелёк подтверждает вредный approve
Hardware signer защищает private key от извлечения, но он не способен автоматически понять экономическую цель владельца. Если пользователь физически подтверждает unlimited approval вредному spender, подпись криптографически корректна. Аппаратная защита не отменяет смысл транзакции.
Поэтому на устройстве сверяют адрес контракта и параметры, а при blind signing риск оценивают особенно строго. Разделяйте угрозу кражи ключа и угрозу добровольного подтверждения вредной операции — это разные классы проблем.
Сценарий: spender обновился через proxy
Пользователь когда-то доверял контракту и оставил высокий allowance. Позже proxy получает новую implementation. Сам spender address не изменился, поэтому поверхностная проверка списка разрешений выглядит знакомо. Но фактическая логика могла стать иной.
Для долгоживущих approvals важна политика обновлений. Если протокол меняет critical code, пересмотрите старые разрешения и собственный лимит риска. Не считайте неизменность адреса доказательством неизменности поведения.
| Сценарий | Лучший контроль | Почему |
|---|---|---|
| Разовая операция | Точный лимит + revoke | Минимизирует остаточное право |
| Регулярная работа | Ограниченный рабочий адрес + осознанный лимит | Баланс ограничивает фактический ущерб |
| Новый неизвестный dApp | Не подтверждать до проверки | Нет доверенной причины широкого доступа |
| После disconnect | Проверить allowance отдельно | Сессия не равна on-chain permission |
| Нулевой баланс | Очистить старые approvals | Будущие поступления снова создают риск |
| Hardware signer | Читать смысл до физического подтверждения | Ключ защищён, но вредная подпись остаётся валидной |
Рабочий чек-лист approval: до подписи, после операции и при инциденте
Хорошая практика approval не требует постоянной паранойи. Нужен воспроизводимый порядок: определить актив и сеть, подтвердить spender, выбрать минимально достаточный лимит, прочитать method, сохранить TxID, проверить allowance после исполнения и периодически убирать ненужные права. Тогда управление разрешениями становится обычной частью эксплуатации кошелька.
До подписи сформулируйте ожидаемый результат одним предложением
Если вы не можете объяснить, зачем spender нужен доступ к токену и какую сумму он должен использовать, подтверждать approval рано. Простая формулировка вроде «этот контракт получит право потратить до 250 токенов для одной операции» заставляет сопоставить интерфейс с реальным полномочием.
Если фактические параметры отличаются от этой фразы, выясните причину. Такой метод особенно полезен в сложных интерфейсах, где пользователь легко теряется между несколькими транзакциями.
Используйте отдельный рабочий адрес для новых приложений
Разделение контуров ограничивает последствия ошибки. Основной резерв не обязан взаимодействовать со множеством dApp. Рабочий адрес с небольшим балансом может получать approvals, участвовать в тестах и периодически очищаться, не подвергая весь капитал одинаковому риску.
Для общей модели защиты кошелька используйте базовый гайд OneMagic по безопасности криптокошелька. Approval — только один слой общей операционной безопасности.
После операции перечитайте allowance, а не доверяйте кнопке Done
Интерфейс может завершить бизнес-операцию, но не показывать остаточный лимит. Проверьте allowance отдельно и сравните его с тем, что планировали оставить. Если ожидали ноль, а видите крупное число, задачу нельзя считать полностью закрытой.
TxID и on-chain чтение дают воспроизводимое доказательство. Скрин интерфейса полезен как контекст, но не заменяет текущее состояние контракта.
Периодически проводите аудит разрешений по рабочим адресам
Раз в несколько недель или после интенсивной работы просмотрите approvals по основным токенам. Удалите очевидно устаревшие права, проверьте неизвестные spender и пересмотрите unlimited-разрешения. Частота зависит от активности и суммы риска.
Цель аудита — не довести список до нуля любой ценой, а оставить только понятные и нужные полномочия. Документированный список активных приложений делает будущую диагностику быстрее.
При подозрительном списании сначала классифицируйте причину
Не каждое списание связано с approval. Возможны прямой перевод, Permit, Permit2, компрометация seed, вредная подпись или другой контрактный механизм. Сначала соберите TxID, события, spender и историю разрешений. Неправильная классификация приводит к бесполезным revoke и потере времени.
Если уже есть признаки инцидента, используйте специализированный материал что делать после подключения к подозрительному сайту и не передавайте секреты «службе восстановления».
Никогда не вводите seed или private key для проверки approval
Allowance — публичное состояние. Для чтения нужны адрес владельца, token contract, spender и сеть. Seed-фраза или private key не требуются. Сайт, который просит секрет ради «сканирования разрешений» или «активации revoke», создаёт критический риск полной компрометации кошелька.
Если секрет уже раскрыт, revoke отдельных approvals не решает основную проблему: злоумышленник может подписывать новые действия от имени владельца. Тогда требуется новый независимый кошелёк и перенос активов.
| Этап | Контроль | Критерий успеха |
|---|---|---|
| До connect | Официальный домен и рабочий адрес | Нет лишнего доступа к резерву |
| До approve | Network, token, spender, amount | Все параметры соответствуют задаче |
| После approve | TxID + allowance | Лимит равен ожидаемому |
| После действия | Остаточный allowance | Нет случайного широкого права |
| После завершения | Disconnect + при необходимости revoke | Сессии и permissions приведены к плану |
| Аудит | Все spender по ценным токенам | Нет неизвестных или забытых прав |
Как оценивать approval у router-контракта
Router часто выступает единым spender для нескольких функций приложения: обмена, добавления ликвидности, маршрутизации через другие контракты. Сам факт router-адреса не является проблемой, но расширяет контекст проверки. Пользователь должен выяснить, какие внешние вызовы разрешены router, может ли он быть обновлён, кто контролирует административные роли и почему именно этот адрес нужен для текущего действия. Если приложение недавно сменило router, старый allowance может остаться активным одновременно с новым.
Практический подход состоит в том, чтобы не складывать все router в одну категорию «официальный контракт». Для каждого spender сохраняйте название протокола, сеть, назначение и дату последнего использования. При миграции интерфейса проверьте, предлагает ли проект отозвать разрешение прежнему router. Такой реестр особенно полезен, когда один токен использовался в нескольких приложениях и визуально список approvals выглядит как набор непонятных адресов.
Vault и staking contract: почему разрешение может быть больше первого депозита
Vault или staking contract иногда проектируется для повторных пополнений, поэтому интерфейс предлагает allowance с запасом. Экономически это удобно: следующий депозит не требует нового approve. Но пользователь должен отделить сумму, которую он планирует разместить сейчас, от общего лимита, который контракт сможет получить позднее. Если стратегия предполагает один депозит, высокий запас не даёт существенной пользы.
Перед выдачей разрешения определите максимальный рабочий капитал для конкретного vault. Лимит можно связать не с текущим балансом кошелька, а с заранее установленным бюджетом стратегии. Тогда approval становится частью risk policy: даже если на адресе появятся дополнительные токены, spender не получит право на весь новый остаток. После выхода из vault проверьте, сохранилось ли разрешение и нужно ли оно дальше.
Bridge approval и риск неправильного контракта
Мосту часто требуется право забрать токен в исходной сети, чтобы затем заблокировать, сжечь или передать его согласно архитектуре bridge. Пользователь видит знакомую цель «перенести актив», но approval существует только на исходной цепочке и относится к конкретному bridge contract. Фальшивый интерфейс способен подменить spender, сохранив правильное название целевой сети и визуально правдоподобный маршрут.
Для bridge особенно важно проверить официальный домен, исходную сеть, token contract, spender и ожидаемое событие после передачи. Если мост использует несколько контрактов по версиям, выясните актуальный. Не подписывайте unlimited approval только потому, что дальнейший шаг кажется технически сложным. Сначала небольшой тест и проверка on-chain результата, затем увеличение суммы.
Approval для токена с blacklist или pause-функциями
Даже корректный allowance не гарантирует, что последующее transferFrom будет исполнено. Некоторые токены имеют blacklist, pause, transfer restrictions или дополнительные проверки. Поэтому ошибка после approval не означает автоматически, что разрешение неправильное или что нужно выдавать его заново. Повторные approvals не исправляют ограничение самого token contract.
Если transferFrom не проходит, сначала изучите receipt и причину revert. Проверьте, не изменился ли статус адреса, не поставлен ли токен на паузу и соответствует ли spender требованиям контракта. Бесконечное увеличение лимита или повторное подтверждение может лишь тратить gas и создавать лишние записи. Диагностика должна начинаться с фактической причины исполнения.
Fee-on-transfer токены и расхождение ожидаемой суммы
Некоторые токены удерживают комиссию внутри transfer/transferFrom. Allowance может уменьшиться на одну величину, а получатель получить меньшую сумму. Интерфейс, который рассчитан на обычный ERC-20 без transfer tax, способен показать неожиданный результат или завершиться revert. Это не меняет базовую природу approval, но влияет на экономический смысл разрешённой операции.
До approve неизвестного токена проверьте его transfer logic и фактические продажи/переводы. Если предусмотрен налог, учитывайте его отдельно от spending cap. Не увеличивайте allowance только для того, чтобы «продавить» операцию: сначала убедитесь, что контракт вообще совместим с выбранным приложением и что итоговая сумма после комиссии приемлема.
Approval и rebasing-токены
У rebasing-токена отображаемый баланс может изменяться без обычного входящего или исходящего transfer. Allowance при этом может храниться в номинальных единицах или взаимодействовать с внутренними shares по правилам конкретной реализации. Пользователь не должен автоматически переносить опыт обычного USDT-подобного токена на любой ERC-20 интерфейс.
Если актив использует нестандартную модель баланса, изучите документацию токена и то, как spender рассчитывает сумму. Ограниченный approval всё равно лучше связывать с понятным экономическим пределом. После значимого rebase перечитайте текущий allowance и оцените, не изменился ли фактический объём риска относительно стоимости позиции.
Proxy spender и административный timelock
Upgradeability становится заметно безопаснее, когда изменения проходят через multisig и timelock, потому что у пользователя появляется окно на реакцию. Но timelock не превращает unlimited approval в безрисковый. Он лишь добавляет время между решением администратора и новой логикой. Пользователь должен знать, где публикуются proposal и execution, и способен ли он реально следить за ними.
Для долгосрочного крупного allowance полезно зафиксировать адрес ProxyAdmin или governance, задержку timelock и источник уведомлений. Если обновления происходят мгновенно одним ключом, риск контроля выше. При изменении governance пересмотрите старые разрешения даже тогда, когда spender address остался тем же.
Multisig spender: что он улучшает и чего не решает
Контракт, управляемый multisig, снижает риск единственной скомпрометированной административной подписи, если порог и участники настроены разумно. Однако multisig не исправляет уязвимость основного кода и не гарантирует, что участники примут безопасное решение. Для approval важно понимать, какие именно полномочия multisig имеет над spender или proxy.
Если приложение рекламирует multisig как доказательство безопасности, проверьте адрес кошелька, threshold, число подписантов и реальные права. 2-of-3 у независимых участников отличается от 2-of-3 ключей одной команды на одном инфраструктурном контуре. Такая проверка нужна прежде всего при широких и долгоживущих разрешениях.
Allowance после миграции токена на новый контракт
Когда проект выпускает новый token contract, старые approvals не переходят на новый актив автоматически, потому что allowance хранится в состоянии прежнего контракта. Пользователь может одновременно иметь старое разрешение на legacy token и новое разрешение на мигрированный token. Старый баланс иногда остаётся ненулевым или может снова появиться через ошибочный перевод.
После миграции составьте список обеих версий токена, проверьте остатки и allowances. Не доверяйте кнопке «Migrate» без проверки spender и метода. Если старый токен больше не используется, имеет смысл убрать его ненужные permissions, но сначала убедиться, что это не ломает предусмотренный процесс вывода или конвертации.
Несколько аккаунтов одного кошелька — разные owner
Seed-фраза может генерировать несколько адресов, и каждый адрес имеет собственные allowances. То, что пользователь отозвал разрешение на Account 1, не влияет на Account 2. Интерфейс кошелька способен переключать активный аккаунт незаметно для невнимательного пользователя, особенно если адреса похожи по первым символам.
Перед approve всегда проверяйте полный owner address или хотя бы достаточную контрольную часть. При аудите проходите по всем рабочим аккаунтам, а не только по тому, который открыт по умолчанию. Для крупных резервов лучше иметь отдельную структуру назначения адресов, чтобы случайный Web3-approve не выполнялся с адреса долгосрочного хранения.
Несколько сетей с одинаковым 0x-адресом
Один и тот же EVM private key обычно создаёт одинаковый 0x-адрес в нескольких совместимых сетях, но allowances в этих сетях независимы. Отзыв permission в Ethereum не меняет BNB Smart Chain, Base, Arbitrum или Polygon. Визуально владелец видит тот же адрес и может ошибочно решить, что очистил доступ везде.
Аудит approvals всегда привязывайте к chain ID. Составьте матрицу «сеть × токен × spender». Такой подход особенно важен для мультисетевого рабочего кошелька: старое разрешение в дешёвой сети легко забыть, а позже туда может поступить значимый баланс.
Approval на NFT отличается от ERC-20 allowance
У NFT используются другие методы: например, разрешение на конкретный token ID или operator approval на всю коллекцию. Концепция похожа — другой адрес получает право действовать с активом, — но параметры и максимальный ущерб отличаются. Нельзя проверять NFT permissions только ERC-20 allowance checker и считать список полным.
Если рабочий адрес хранит NFT, включайте их в отдельный аудит. Особое внимание уделяйте operator approval, который способен охватывать все токены коллекции. После использования marketplace или другого приложения проверьте, какие права остались. Эта статья фокусируется на fungible tokens, но принцип минимально необходимых полномочий одинаков.
Почему revoke не возвращает уже списанные токены
Revoke меняет право на будущие действия, но не откатывает подтверждённые transferFrom. Если spender уже перевёл токены, обнуление allowance остановит дальнейшее использование этого конкретного права, однако прошлый баланс не восстановится автоматически. В блокчейне нет универсальной кнопки отмены успешно исполненного токенового перевода.
При инциденте сначала остановите оставшийся риск, затем отдельно расследуйте уже совершённые транзакции. Сохраните TxID, события, spender и получателей. Не платите случайному сервису за «возврат через revoke»: технически это разные операции. Если раскрыт seed, одного revoke недостаточно, потому что злоумышленник способен подписывать новые транзакции.
Почему новый approve после подозрительного списания может ухудшить ситуацию
Пользователь иногда видит ошибку или неожиданное списание и пытается повторить approve, думая, что прежнее разрешение «сломалось». Если реальная проблема — вредный spender, повторное подтверждение способно восстановить или увеличить право после того, как оно было частично исчерпано. Это особенно опасно под давлением фальшивой поддержки.
После аномалии не подписывайте новые permissions до классификации события. Проверьте текущий allowance, логи transferFrom, связанные Permit и состояние ключа. Любая просьба «переавторизовать токен для возврата» должна рассматриваться как отдельная потенциально вредная операция.
Как хранить доказательства approval для собственного учёта
Для обычной небольшой операции достаточно on-chain истории, но при значимом капитале полезно вести журнал: дата, сеть, owner, token, spender, лимит, цель, TxID и дата планового пересмотра. Такой журнал позволяет быстро понять, почему permission появился и нужен ли он через несколько месяцев. Он также помогает отличить санкционированное действие от неизвестного.
Не храните рядом seed или private key. Для журнала нужны только публичные реквизиты. Если протокол обновился, добавьте запись о новой версии и решении по старому allowance. Простая таблица значительно сокращает время расследования при подозрительной активности.
Как оценивать риск approval количественно
Максимальный технический риск можно приблизительно оценить как минимум из доступного баланса токена и разрешённого spender лимита с учётом будущих ожидаемых поступлений. Но денежная оценка должна также учитывать волатильность актива, возможность быстрого пополнения и другие контракты. Unlimited при нулевом балансе сегодня может иметь высокий потенциальный риск, если адрес регулярно получает крупные суммы.
Для рабочего процесса задайте собственные уровни: небольшой операционный permission, значимый permission, критический unlimited. Чем выше уровень, тем строже требования к spender, upgrade controls и частоте аудита. Такой подход превращает approvals из хаотичного списка в управляемые полномочия.
Почему approvals полезно проверять перед пополнением рабочего адреса
Обычно пользователь думает о permissions после взаимодействия с dApp. Но ещё эффективнее проверять их до крупного входящего перевода на старый рабочий адрес. Если там остались забытые allowances, новый баланс немедленно увеличивает реальную ценность этих прав. Предварительная очистка уменьшает риск до момента поступления средств.
Перед пополнением адреса, который долго не использовался, проверьте сеть, старые tokens и approvals. Если история слишком сложна и происхождение разрешений непонятно, иногда проще создать новый чистый рабочий адрес, сохранив прежний только для наблюдения и архивных операций.
Approval и автоматизированные боты пользователя
Некоторые пользователи дают allowance собственному automation contract или боту, который выполняет регулярные операции. В этом случае spender контролируется не внешним приложением, а собственной инфраструктурой. Однако риск не исчезает: API, operator key, upgrade role или сервер автоматизации могут быть скомпрометированы.
Для автоматизации особенно важны лимиты, allowlist destinations, pausability и мониторинг. Не выдавайте автоматическому spender больше полномочий, чем требуется стратегии. При смене ключей или сервера пересматривайте allowance так же, как пароли и API credentials.
Approval в smart account и account abstraction
Smart account способен добавлять собственные policy, session keys, spending limits и batched calls поверх token approval. Пользователь может видеть единый интерфейс «разрешить», хотя в системе одновременно существуют ERC-20 allowance и внутренние полномочия аккаунта. Эти уровни нельзя смешивать при аудите.
Если используете smart account, документируйте отдельно token approvals, session permissions, delegates и recovery roles. Отзыв одного уровня не гарантирует удаление другого. Перед крупным балансом проверьте максимальный возможный путь расходования от любого активного delegate до token contract.
Финальный принцип: permission должен иметь владельца, цель и срок пересмотра
Самый устойчивый подход не требует считать любой approval опасным. Разрешение — нормальный строительный блок программируемых токенов. Риск возникает, когда непонятно, кому оно выдано, зачем, на какой объём и почему продолжает существовать. Для каждого значимого permission должны быть понятны owner, spender, token, network, лимит и бизнес-цель.
Добавьте ещё один параметр — дату пересмотра. Даже легитимный контракт меняется со временем, пользователь перестаёт пользоваться приложением, а рабочий адрес меняет назначение. Периодическая ревизия превращает долгоживущие approvals в управляемую систему, а не в накопившийся технический долг.
| Категория риска | Пример | Рекомендуемое действие |
|---|---|---|
| Низкий | Точный лимит на разовую операцию у проверенного immutable spender | Проверить остаток после исполнения |
| Средний | Умеренный запас у регулярно используемого upgradeable протокола | Следить за upgrades и периодически пересматривать |
| Высокий | Unlimited approval ценного токена | Сократить лимит или revoke, если не нужен |
| Критический | Неизвестный spender + unlimited + непонятный домен | Не подписывать; проверить устройство и источник запроса |
| Инцидент | Неожиданный transferFrom | Зафиксировать TxID, остановить permissions, проверить компрометацию ключа |
Что делать, если кошелёк не показывает spender понятным именем
Интерфейс может показывать только шестнадцатеричный адрес, потому что контракт не имеет метки в используемом источнике данных. Отсутствие имени не означает автоматически вредоносность, но убирает удобный слой контекста. В такой ситуации проверяют адрес по официальной документации приложения, verified source, истории вызовов и связям с другими контрактами. Нельзя присваивать доверие только по возрасту адреса или числу транзакций.
Если spender невозможно уверенно связать с задачей, остановитесь. Для теста можно использовать отдельный адрес с минимальным балансом, но даже тогда не вводите основной seed в новый интерфейс. Хорошая архитектура должна позволять объяснить, почему конкретный контракт получает право на токен и что произойдёт после transferFrom.
Как проверять approval, если приложение использует factory-контракты
Некоторые протоколы создают отдельные контракты для каждого пула, vault или пользователя через factory. Тогда spender может быть новым адресом, которого нет в старой документации. Проверка строится по цепочке происхождения: какой factory создал контракт, какие параметры переданы, совпадает ли bytecode с ожидаемой реализацией и кто имеет административные права.
Для значимого allowance сохраните адрес factory и событие создания экземпляра. Если контракт clone/minimal proxy, найдите implementation. Это позволяет отличить легитимный новый экземпляр от случайного адреса, который просто копирует название интерфейса. Чем сложнее архитектура, тем меньше оснований полагаться на одну визуальную метку.
Почему высокий allowance не всегда означает немедленную угрозу
Сам по себе большой лимит описывает потенциальное полномочие, но для реального списания spender должен иметь техническую возможность вызвать подходящий код и пройти проверки токена. Если spender — immutable контракт с очень узкой логикой, фактический риск может быть ниже, чем у административно управляемого универсального router. Поэтому оценка должна учитывать не только число allowance, но и возможности spender.
Это не повод игнорировать unlimited. Правильный вывод — анализировать максимальный достижимый ущерб. Посмотрите, какие функции доступны, кто может их вызвать, куда могут уходить токены и меняется ли implementation. Ограниченный allowance остаётся полезным дополнительным барьером даже у хорошо проверенного контракта.
Почему маленький allowance тоже может быть опасен
Если пользователь выдаёт небольшое разрешение вредному spender, максимальный ущерб по конкретному токену ограничен этой величиной, но сам факт взаимодействия может сопровождаться другими подписями, вредными контрактами или сбором данных. Кроме того, злоумышленник способен последовательно просить несколько approvals на разные токены. Поэтому «сумма маленькая» не заменяет проверку контекста.
При подозрительном запросе оценивайте весь пакет действий. Если сайт просит approve одного токена, затем второго и третьего, остановитесь и выясните назначение каждого spender. Вредная схема часто дробит полномочия, чтобы отдельное окно выглядело нестрашно.
Approval после изменения адреса токена в интерфейсе
Иногда приложение обновляет список активов, и пользователь видит привычный символ, но token contract изменился из-за миграции, bridge-версии или ошибки конфигурации. Старое разрешение продолжает относиться к прежнему контракту, а новый approve создаст отдельное право. Если не проверить адреса, пользователь может одновременно накопить permissions на несколько одноимённых активов.
Перед новой авторизацией сравните contract с тем, который реально хранит ваш баланс. Не удаляйте старый approval механически, пока не поняли, есть ли остатки или процесс миграции. Для архива полезно подписывать версии токена и сеть, а не только тикер.
Как approval взаимодействует с emergency pause протокола
Если протокол ставит операции на паузу, allowance внутри token contract обычно не исчезает. Пользователь может видеть, что приложение временно не работает, и считать риск нулевым. После снятия pause старые permissions снова становятся практически применимыми. Поэтому аварийная остановка протокола — повод пересмотреть approvals, а не просто ждать.
Следите за официальными сообщениями и on-chain governance. Если причина pause связана с уязвимостью spender, разумно уменьшить или отозвать разрешение до возобновления работы. При этом не переходите по случайным ссылкам «emergency revoke» из комментариев: используйте проверенный контракт и обычный кошелёк.
Почему allowance checker сам по себе не должен требовать подпись
Текущий allowance читается из публичного состояния блокчейна. Сервису достаточно owner, token и spender либо возможности просканировать события и state. Если страница требует Sign или транзакцию только для просмотра списка, нужно отдельно понять назначение запроса. Возможно, это дополнительная функция, но она не является технической необходимостью для самого чтения.
Безопасный аудит можно проводить read-only инструментом или explorer. Подключение кошелька допустимо ради удобства, но не передавайте секреты. Любая транзакция на странице проверки должна иметь понятную цель — например, конкретный revoke, — а не абстрактную «синхронизацию безопасности».
Как выбирать размер spending cap при неизвестной точной сумме
Иногда итоговая сумма зависит от будущего действия: например, пользователь планирует несколько последовательных операций или величина слегка меняется. В этом случае можно установить ограниченный запас вместо unlimited. Размер запаса выбирают из сценария, а не из текущего общего баланса. Это позволяет сохранить удобство и ограничить максимальный доступ.
После серии операций перечитайте остаток. Если план завершён, лишний allowance можно обнулить. Такая дисциплина особенно полезна для рабочего адреса, где баланс меняется: cap связан с бюджетом задачи, а не со всеми средствами владельца.
Как approvals влияют на наследование и передачу контроля
При передаче self-custody наследнику или другому уполномоченному лицу важно передать не только список активов, но и информацию о действующих permissions. Новый контролирующий ключ получает адрес с уже существующими allowances. Без инвентаризации он может внести большой баланс и не знать о старом spender.
Перед длительным хранением или сменой оператора проведите аудит всех сетей и значимых токенов. В документах наследования не храните private key рядом с публичным журналом approvals. Публичные данные можно архивировать отдельно и обновлять без раскрытия секретов.
Approval при корпоративном использовании кошелька
В организации решение о token approval должно иметь собственный процесс, потому что оно создаёт внешнее полномочие, которое может пережить конкретного сотрудника. Полезно разделить роли: инициатор операции предлагает spender и лимит, второй участник проверяет контракт, а signer подтверждает только после сверки политики. Для крупных сумм approval стоит учитывать в реестре рисков так же, как внешние банковские полномочия.
При увольнении сотрудника или ротации signer старые on-chain allowances не исчезают. Поэтому offboarding должен включать review permissions. Multisig защищает от одиночной подписи, но если кворум подтвердит слишком широкий approval, контракт получит его полностью. Процесс должен контролировать и ключи, и смысл полномочий.
Как отличить approval-риск от риска самого токена
Approval отвечает на вопрос, кто может переместить ваш токен, но сам актив может иметь отдельные угрозы: эмитент способен замораживать адреса, контракт может быть upgradeable, supply — изменяемым, а ликвидность — слабой. Даже идеальный лимит spender не исправляет плохой token design. И наоборот, надёжный токен можно потерять через опасное разрешение.
При значимой позиции разделяйте два аудита: свойства токена и permissions владельца. Это упрощает диагностику. Если проблема в blacklist, revoke spender её не решит; если проблема в вредном spender, анализ резервов токена тоже не остановит списание.
Почему понятный интерфейс не отменяет независимую проверку
Современный кошелёк может показывать human-readable предупреждения, симуляцию изменения баланса и имя spender. Это существенно снижает риск blind signing, но данные интерфейса всё равно приходят из внешних источников и декодеров. Ошибка метки, устаревшая база или сложный multicall способны скрыть часть контекста.
Для маленькой операции достаточно разумной проверки интерфейса. Для крупной — дополнительно сверяйте contract address, метод и симуляцию независимым способом. Безопасность должна масштабироваться вместе с суммой, а не быть одинаковой для тестовых десяти токенов и всего резерва.
Approval и лимит времени: когда нужен собственный процесс пересмотра
Классический ERC-20 allowance обычно не имеет встроенной даты окончания. Если пользователь хочет ограничить разрешение по времени, он должен сам запланировать revoke либо использовать механизм, где expiration является частью модели. Это важное отличие от некоторых Permit-схем: обычный approve может оставаться действующим неопределённо долго, даже если бизнес-задача закончилась в тот же день.
Для временных действий записывайте дату, после которой permission больше не нужен. Календарный контроль особенно полезен в организации или при работе с несколькими приложениями. Устаревшие approvals не обязательно вредны сегодня, но они увеличивают число неизвестных зависимостей, которые придётся анализировать при будущем инциденте.
Approval и изменение стоимости токена
Allowance задаётся количеством токенов, а не их стоимостью в фиатном выражении. Разрешение на 1000 единиц дешёвого актива сегодня может стать значительно более ценным через год. Поэтому старый ограниченный approval способен превратиться из несущественного в значимый даже без изменения amount. Это ещё одна причина не оценивать permissions только в момент создания.
При периодическом аудите пересчитывайте денежный риск по текущей стоимости и ожидаемым поступлениям. Лимит, который соответствовал небольшой тестовой позиции, после роста цены может превышать ваш сегодняшний допустимый риск. В таком случае разумно уменьшить allowance или перенести рабочую активность на отдельный адрес.
Approval и смена назначения кошелька
Адрес, который раньше использовался только для экспериментов, со временем может стать основным рабочим или резервным. Старые permissions при этом никуда не исчезают. Изменение назначения адреса должно сопровождаться таким же аудитом, как миграция инфраструктуры: approvals, delegates, connected apps, recovery и активные smart-account roles пересматриваются заново.
Если история слишком насыщенная и часть spender невозможно уверенно идентифицировать, новый чистый адрес иногда безопаснее бесконечной очистки. Но перед миграцией нужно понимать активы во всех сетях и не переносить секреты через сомнительные инструменты. Чистота адреса — это управляемая история полномочий, а не просто отсутствие транзакций сегодня.
Approval и мониторинг событий в реальном времени
Пользователь с крупным рабочим балансом может настроить уведомления о новых Approval и Transfer событиях своего адреса. Такой мониторинг не предотвращает вредную подпись, но сокращает время обнаружения неожиданного разрешения или использования transferFrom. Важнее всего получать события из независимого источника и не открывать ссылки из непроверенных уведомлений.
Для автоматического контроля задайте правила: новый spender, увеличение allowance выше порога, unlimited value и transferFrom от критичного токена требуют внимания. Уведомление должно вести к проверке TxID и state, а не к поспешному подключению кошелька к «revoke-сайту» из сообщения.
Как объяснить approval человеку без технического опыта
Полезная аналогия — ограниченное право списания, которое хранится не в приложении, а в правилах самого токена. Владелец говорит: «этому конкретному адресу можно взять до такого количества». После этого приложение может использовать право по назначению. Аналогия помогает понять две вещи: деньги не обязаны уйти в момент выдачи разрешения, а закрытие интерфейса не отменяет уже созданное право.
Но аналогию нельзя доводить до банковской модели: в блокчейне нет сотрудника, который может вручную остановить корректный transferFrom из-за подозрительности. Защита строится заранее — через проверку spender, лимит и состояние ключа. Поэтому техническая ясность здесь напрямую влияет на сохранность токенов.
Итоговая модель проверки одного approval за две минуты
Перед подписью ответьте на шесть вопросов: в какой сети я нахожусь; какой token contract даёт право; какой owner активен; кто spender; какой amount устанавливается; зачем этот spender нужен текущей операции. Затем проверьте method и gas. Если хотя бы один ответ невозможно получить из надёжного источника, не подтверждайте запрос на основном адресе.
После подтверждения сохраните TxID и перечитайте allowance. После бизнес-операции решите, нужен ли остаток. При завершении отношений с приложением отдельно сделайте disconnect и отдельно проверьте revoke. Такой короткий цикл покрывает большую часть практических ошибок, не требуя постоянного глубокого анализа bytecode каждой стандартной операции.
Что делать, если официальный протокол сменил spender
Смена spender может быть нормальной частью обновления: новый router, новая версия vault или миграция безопасности. Но старый allowance остаётся в прежнем token contract, пока пользователь не изменит его. Поэтому миграция создаёт период, когда одновременно существуют полномочия старого и нового адреса. Нельзя считать новый официальный spender автоматическим доказательством того, что старый безопасно забыть.
Проверьте официальное сообщение об обновлении, адрес новой версии и судьбу прежнего контракта. Если старый spender больше не используется, оцените revoke после завершения миграции. Сохраните оба TxID — прежнего разрешения и нового — чтобы позже было понятно, почему в истории появились два разных адреса.
Повторный approve после исчерпания лимита
Когда allowance использован полностью, приложение закономерно запрашивает новый approve. Это нормальный жизненный цикл ограниченного permission. Пользователь может воспринять повторное окно как подозрительное, поэтому полезно проверить предыдущий расход: совпадает ли использованная сумма с ожидаемой операцией и действительно ли текущий allowance близок к нулю.
Если лимит исчез быстрее ожидаемого, не увеличивайте его автоматически. Посмотрите transferFrom и получателей. Повторный approve безопасен только после понимания предыдущего использования. Такой контроль делает ограниченные permissions практичными: они требуют немного больше действий, зато создают естественную точку повторной проверки.
Когда новый чистый адрес лучше массового revoke
Если старый рабочий адрес использовался годами во множестве приложений, содержит десятки неизвестных permissions, старые session keys и сложную историю, полная очистка может быть труднее, чем создание нового операционного контура. Новый адрес не наследует ERC-20 allowances старого owner и позволяет начать с понятного списка полномочий. Это не магическая защита: новый адрес тоже потребует правильной seed/recovery дисциплины.
Перед миграцией проверьте активы во всех сетях, позиции в протоколах, NFT и обязательства, которые нельзя просто перевести. Старый адрес можно оставить watch-only для истории. Секреты нового кошелька создаются независимо; нельзя считать новый account из уже скомпрометированной seed чистым контуром. Решение о миграции принимают по сложности истории и величине будущего риска.
Почему approval нужно считать частью обычной гигиены кошелька
Approval не является экзотической функцией только для разработчиков. Он возникает всякий раз, когда токеновый контракт должен разрешить другому контракту действовать в пределах заданного лимита. Поэтому управление permissions должно войти в тот же базовый набор привычек, что проверка адреса, сети и TxID. Чем раньше пользователь воспринимает allowance как отдельное состояние своего кошелька, тем меньше вероятность накопить забытые полномочия и обнаружить их только после инцидента.
Практическая дисциплина не требует проверять каждый блок вручную. Достаточно использовать рабочий адрес, читать spender и amount до подписи, сохранять значимые TxID, после завершения задачи проверять остаток allowance и периодически пересматривать список активных permissions. Такой цикл делает approval предсказуемым инструментом, а не скрытой технической ловушкой.